

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2020-1337 — Bypass de CVE-2020-1048: PoC de binary planting | Kitploit

Herramientas/GitHubGitHub/neofito/cve-2020-1337
Escalada de PrivilegiosMecanismos de PersistenciaAnálisis de VulnerabilidadesExplotaciónPost-ExplotaciónDesarrollo de PayloadsExplotación de Binarios
GitHubneofito/cve-2020-1337

CVE-2020-1337

Bypass de CVE-2020-1048: PoC de binary planting

Ver Repositorio
32650hace 6 añosRevisado por Kitploit
Compartir

CVE-2020-1337 - Binary Planting (CVE-2020-1048 bypass)

Peleg Hadar (@peleghd) y Tomer Bar de SafeBreach (@safebreach) fueron reconocidos por Microsoft mediante el CVE-2020-1048, una vulnerabilidad del Spooler de Windows que permite una elevación de privilegios en Windows 7 y posteriores.

Algunos detalles fueron divulgados por Alex Ionescu (@aionescu) y Yarden Shafir (@yarden_shafir) en su genial publicación de blog PrintDemon: Print Spooler Privilege Escalation, Persistence & Stealth (CVE-2020-1048 & more). Usando este conocimiento, encontré un bypass para el parche mediante puntos de unión (junction points) y enlaces simbólicos de Windows (gracias a James Forshaw @tiraniddo).

Mi informe fue un duplicado porque la causa raíz ya había sido reportada por alguien más y al informe se le asignó el CVE-2020-1337, un CVE realmente c00l :-)

Este código en C# permite colocar una DLL maliciosa en el directorio local C:\windows\system32 para que sea cargada por una aplicación o servicio vulnerable al secuestro de DLL.

Entrada de blog: CVE-2020-1337: mis dos centavos; también en español.

Cómo compilar

Usa Visual Studio para obtener un binario autocontenido. La magia se consigue usando los siguientes paquetes Nuget:

  • NtApiDotNet
  • IlMerge 3.0.40
  • MSBuild.ILMerge.Task

Cómo usar

Coloca el binario y tu archivo malicioso en la misma ruta y ejecuta el primer paso:
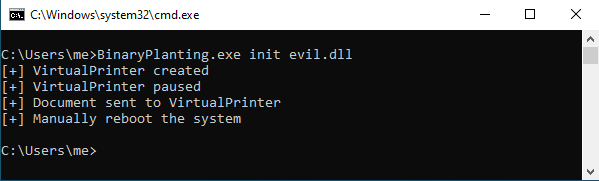
Primer paso

Reinicia manualmente el sistema y ejecuta el segundo paso para finalmente colocar tu DLL con su nombre final:
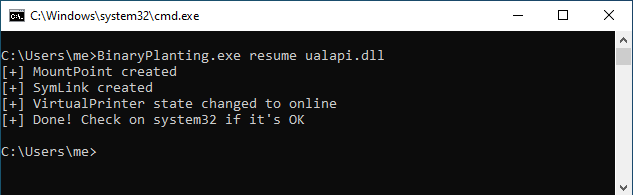

Segundo paso

Agradecimientos

  • Alex Ionescu (@aionescu) y Yarden Shafir (@yarden_shafir)
  • Peleg Hadar (@peleghd) y Tomer Bar
  • James Forshaw (@tiraniddo)
  • BC Security (@BCSecurity1)
  • Todos los compañeros que me ayudaron a probar el PoC: Marc (@h4ng3r), Ignasi (@Ny4nyi), Iñaki (@virtualminds_es) y Hector (@3v4Si0N).
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





