
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Raccine — Una vacuna simple contra ransomware | Kitploit
Herramientas/GitHubGitHub/neo23x0/raccine
Herramientas DefensivasInteligencia de AmenazasDetección de IntrusionesRespuesta a IncidentesDetección de AnomalíasAnálisis de Registros
GitHubneo23x0/raccine

Raccine

Una vacuna simple contra ransomware

Ver Repositorio
98212616hace 2 añosRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Inactively Maintained

Raccine

Raccine

Una protección sencilla contra el ransomware

Por qué

Con frecuencia vemos ransomware que elimina todas las copias de sombra mediante vssadmin. ¿Y si pudiéramos interceptar esa petición y matar el proceso que la invoca? Intentemos crear una vacuna sencilla.
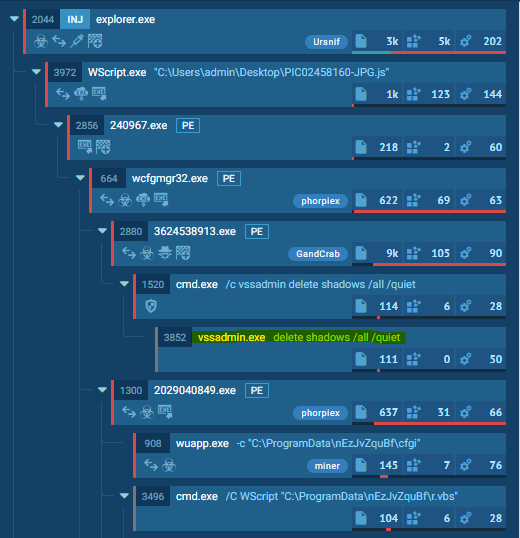
Ransomware Process Tree

Cómo funciona

Registramos un depurador para vssadmin.exe (y wmic.exe), que es nuestro raccine.exe compilado. Raccine es un binario que primero recoge todos los PID de los procesos padre y después intenta matar todos los procesos padre.

Ventajas:

  • El método es bastante genérico
  • No tenemos que reemplazar un archivo del sistema (vssadmin.exe o wmic.exe), lo que podría provocar problemas de integridad y romper nuestra raccinación en cada día de parches
  • Escaneo flexible de los parámetros de la línea de comandos con reglas YARA para detectar actividad maliciosa
  • Los cambios son fáciles de deshacer
  • Funciona en Windows 7 / Windows 2008 R2 o superior
  • No requiere un ejecutable en ejecución ni un servicio adicional (sin agente)

Desventajas / Puntos ciegos:

  • El uso legítimo de vssadmin.exe delete shadows (o cualquier otra combinación en lista negra) ya no es posible
  • Incluso mata los procesos que intentaron invocar vssadmin.exe delete shadows, que podría ser un proceso de copia de seguridad
  • Esto no detectará métodos en los que el proceso malicioso no sea uno de los procesos del árbol que ha invocado vssadmin.exe (p. ej., mediante schtasks)

El proceso

  1. La invocación de vssadmin.exe (y wmic.exe) se intercepta y se pasa a raccine.exe como depurador (vssadmin.exe delete shadows se convierte en raccine.exe vssadmin.exe delete shadows)
  2. Después procesamos los argumentos de la línea de comandos y buscamos combinaciones maliciosas mediante reglas Yara.
  3. Si no se encuentra ninguna combinación maliciosa, creamos un nuevo proceso con los parámetros originales de la línea de comandos.
  4. Si se encuentra una combinación maliciosa, recopilamos todos los PID de los procesos padre y comenzamos a matarlos (esto deberían ser los procesos de malware como se muestra en las capturas de pantalla anteriores). Raccine muestra una ventana de línea de comandos con los PID eliminados durante 5 segundos, lo registra en el Registro de eventos de Windows y después finaliza.

Combinaciones maliciosas:

  • delete y shadows (vssadmin, diskshadow)
  • resize y shadowstorage (vssadmin)
  • delete y shadowstorage (vssadmin)
  • delete y shadowcopy (wmic)
  • delete y catalog y -quiet (wbadmin)
  • win32_shadowcopy o un elemento de una lista de comandos codificados (powershell)
  • recoveryenabled (bcedit)
  • ignoreallfailures (bcedit)

^ lista desactualizada: consulta la regla YARA correspondiente

Lista de comandos codificados de Powershell: JAB, SQBFAF, SQBuAH, SUVYI, cwBhA, aWV4I, aQBlAHgA y muchos más

Ejemplo

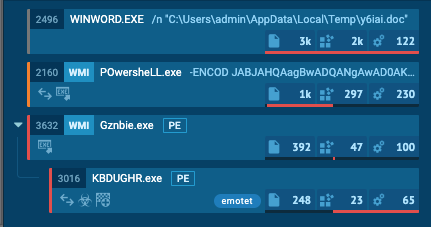
Emotet sin Raccine - Enlace

Emotet sin Raccine

Emotet con Raccine - Enlace (ignora la actividad de procesos relacionada con la instalación de Raccine)
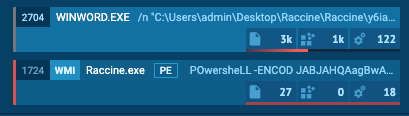
Emotet con Raccine

La infección se corta de raíz.

Advertencia !!!

¡ÚSALO BAJO TU PROPIO RIESGO!

No podrás ejecutar comandos que utilicen los comandos en lista negra en una máquina raccinada hasta que apliques el parche de desinstalación raccine-reg-patch-uninstall.reg. Esto podría romper varias soluciones de copia de seguridad que ejecutan ese comando específico durante su trabajo. No solo bloqueará esa petición, sino que matará todos los procesos de ese árbol, incluida la solución de copia de seguridad y el proceso que la invoca.

Si tienes una monitorización de seguridad sólida que registre todas las ejecuciones de procesos, puedes revisar tus registros para ver si vssadmin.exe delete shadows, vssadmin.exe resize shadowstorage ... u otras líneas de comandos bloqueadas se usan con frecuencia o esporádicamente con fines legítimos, en cuyo caso deberías abstenerte de usar Raccine.

Historial de versiones

  • 0.1.0 - Versión inicial que interceptaba y bloqueaba todas las ejecuciones de vssadmin.exe
  • 0.2.0 - Versión que bloquea solo las ejecuciones de vssadmin.exe que contienen delete y shadows en su línea de comandos y, de lo contrario, pasa todos los parámetros a un nuevo proceso que invoca a vssadmin con sus parámetros originales
  • 0.2.1 - Se eliminó explorer.exe de la lista blanca
  • 0.3.0 - Compatibilidad con el método wmic que llama a delete shadowcopy, sin salidas para los inicios de procesos en lista blanca (evita problemas con el procesamiento de salida de wmic)
  • 0.4.0 - Compatibilidad con el registro en el Registro de eventos de Windows para cada intento bloqueado, busca más combinaciones maliciosas de parámetros
  • 0.4.1 - Binarios enlazados estáticamente
  • 0.4.2 - Correcciones de errores proporcionadas por John Lambert
  • 0.5.0 - Se eliminó el registro en el Registro de eventos (la información básica era innecesaria; causaba una mayor complejidad; también se puede lograr mediante el registro de creación de procesos), compatibilidad con el filtrado de wbadmin
  • 0.5.1 - Mejoras de @JohnLaTwC
  • 0.5.2 - Comprobación adicional de delete shadowstorage por @JohnLaTwC, revisión de código por @_hillu, icono de la aplicación
  • 0.5.3 - Instalador por lotes
  • 0.6.0 - Comprobaciones adicionales para bcdedit.exe /set {default} bootstatuspolicy ignoreallfailures y bcdedit.exe /set {default} recoveryenabled no
  • 0.7.0 - Comprobaciones adicionales para powershell.exe y win32_shadowcopy o una lista de comandos codificados
  • 0.7.1 - Mejoras de @JohnLaTwC
  • 0.7.2 - Uso de rutas absolutas en los parches de registro
  • 0.8.0 - Crea un archivo de registro con todas las peticiones interceptadas y las acciones realizadas C:\ProgramData\Raccine_log.txt
  • 0.9.0 - Registra en el Registro de eventos de Windows por @JohnLaTwC
  • 0.10.0 - Solo modo simulación
  • 0.10.1 - Corrección para el modo simulación
  • 0.10.2 - Incluye el comando diskshadow.exe delete shadows
  • 0.10.3-5 - Correcciones y adiciones menores
  • 1.0 BETA - Elementos de GUI y escaneo de parámetros de línea de comandos con reglas YARA
  • 1.1 BETA - Coincidencia de reglas YARA con variables externas, funciones de resolución de problemas
  • 1.2 BETA - Actualizador de firmas
  • 1.3 BETA - Escaneo YARA en memoria del proceso padre que invoca
  • 1.4 BETA - Compatibilidad total con x86, traslado de cadenas estáticas a reglas YARA para evitar detecciones de antivirus, registro de ejecuciones aceptadas, instalación de .NET Framework en el instalador
  • 1.4.2 BETA - Corrección del código de salida (transferencia del código de salida devuelto por el programa interceptado), intercepta taskkill.exe

Instalación

Requisitos

Descargar herramienta