CredsHunter - Scripts de búsqueda de credenciales para sistemas operativos Windows y Linux
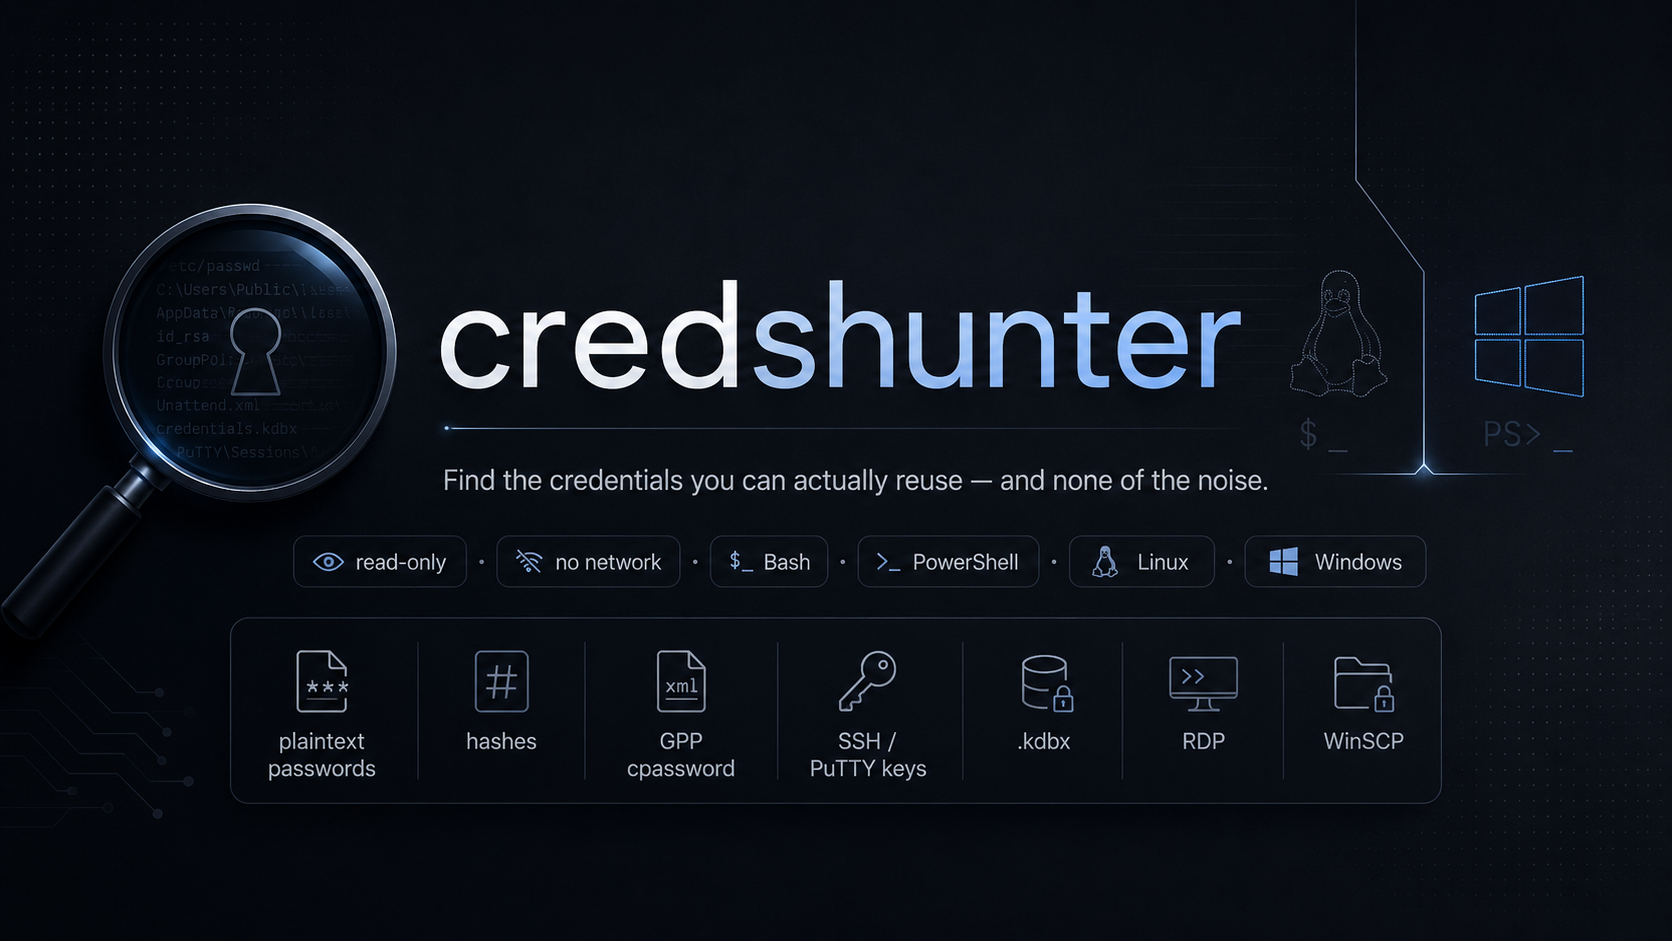


credshunter es un buscador de credenciales de solo lectura para post-explotación autorizada. Recorre un host una vez y expone los secretos que realmente puedes reutilizar —contraseñas, claves, hashes y archivos de credenciales— mientras ignora los tokens de cloud/SaaS que solo añaden ruido.
Dos hermanos, un comportamiento: credshunter.sh para Linux, credshunter.ps1 para Windows.
Un embudo de cinco etapas, que se reduce desde dónde viven las credenciales hasta qué hay dentro de los archivos. Cada etapa imprime sus hallazgos en el momento en que termina.
 Stage 1   OS credential stores     registry · GPP · histories · vaults · keys · other
 Stage 2   Confirmed containers     .kdbx · .ppk · .pfx · .keytab · other
 Stage 3   High-value file types    keys · .env · backups · DBs · captures · other
 Stage 4   Suspicious filenames     *password* · *secret* · *credential*
 Stage 5   Content scan             70+ tuned regexes, one pass per file
Las etapas 1 y 5 hacen el trabajo pesado; las 2–4 son pases rápidos de nombre de archivo/extensión. Cada hallazgo pasa por un filtro de falsos positivos antes de llegar a ti.
# Linux — full sweep, log to file
./credshunter.sh -p / -o loot.txt

# Targeted, skip the slow content scan
./credshunter.sh -p /var/www -p /home --no-stage5
# Windows — elevated sweep of C:\
.\credshunter.ps1 -Path C:\ -OutputFile loot.txt

# Web / DB box: also scan SQL & CSV dumps
.\credshunter.ps1 -Path D:\ -IncludeData
Amigable con tuberías (pipe): añade --no-color / -NoColor y haz grep por un nivel.
Los hallazgos se agrupan en cinco niveles, del más ruidoso al primero.
| Etiqueta | Significado |
|---|---|
[CRITICAL] | Contenedor de credenciales confirmado |
[HIGH] | Contraseña · hash · cpassword de GPP reutilizable |
[KEY] | Clave privada o hive SAM/SYSTEM legible |
[INTEREST] | Archivo de alto valor que vale la pena revisar |
[NAME] | Nombre de archivo sospechoso — pista para revisar |
El código de salida es 1 cuando algo cae en CRITICAL / HIGH / KEY — útil para CI:
./credshunter.sh -p /etc && echo clean.
| Quieres… | Haz esto |
|---|---|
| Limitar el alcance | -p / -Path para incluir, -x / -ExcludePath para omitir |
| Escanear cada archivo | -a / -All |
| Añadir volcados SQL/CSV | -IncludeData (PowerShell) |
| Cambiar el límite de tamaño | -m N / -MaxFileSizeMB N, o --no-size-limit / -NoSizeLimit |
| Saltar una etapa | --no-stageN / -NoStageN |
Los patrones y listas de tipos de archivo residen en arreglos claramente etiquetados cerca del inicio de cada script — editas un lugar, no necesitas nada más.
¿Cambia algo en el host? No. Solo escribe en el archivo de registro que elijas, nunca toca la red y termina limpiamente con Ctrl-C.
¿Por qué ignorar tokens de AWS/GitHub/Slack? Por diseño: rara vez ayudan en el movimiento dentro de la red y son la principal fuente de falsos positivos. Los archivos de credenciales locales de la CLI de la nube siguen listados.
La etapa 5 se siente lenta, o se perdió una contraseña.
Los registros detallados son el costo habitual: están limitados por el límite de tamaño. Reduce con -p, omite el escaneo de contenido con --no-stage5 y confirma que el objetivo no supere el límite de tamaño, no esté en una ruta excluida, ni tenga una extensión fuera del conjunto de la Etapa 5 (usa -All para estar seguro).
Consulta el Documento Wiki para más información sobre el proyecto.
¡Siéntete libre de contribuir al proyecto!