

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/ndouglas-cloudsmith/cve-2026-53359
Análisis de VulnerabilidadesExplotaciónSeguridad en la NubeEscape de Contenedores
GitHubndouglas-cloudsmith/cve-2026-53359

CVE-2026-53359

Un fallo de 16 años en el kernel de Linux permite que una VM alquilada salga y ataque al host en el que se ejecuta. Intel y AMD por igual. Januscape es una vulnerabilidad de uso después de liberación en el código KVM que ha estado presente desde 2010.

Ver Repositorio
44hace 4 mesesAún no revisado
Compartir

CVE-2026-53359

Un error de 16 años en el kernel de Linux permite que una VM alquilada se escape y ataque al host en el que se ejecuta.
Januscape es una vulnerabilidad de tipo use-after-free en el código de KVM que ha estado presente desde 2010.
Usando el script exploit-check.sh, podemos obtener más información sobre la vulnerabilidad del kernel de Linux - CVE-2026-53359.

wget https://raw.githubusercontent.com/ndouglas-cloudsmith/exploit-check/refs/heads/main/exploit-check.sh
chmod +x exploit-check.sh
./exploit-check.sh update
./exploit-check.sh query CVE-2026-53359 --full
./exploit-check.sh query CVE-2026-46113 --full
./exploit-check.sh query CVE-2016-5195 --full --package-info

En el momento de escribir esto, no había Puntuación CVSS ni Vulnerabilidades Conocidas Explotadas para este fallo.
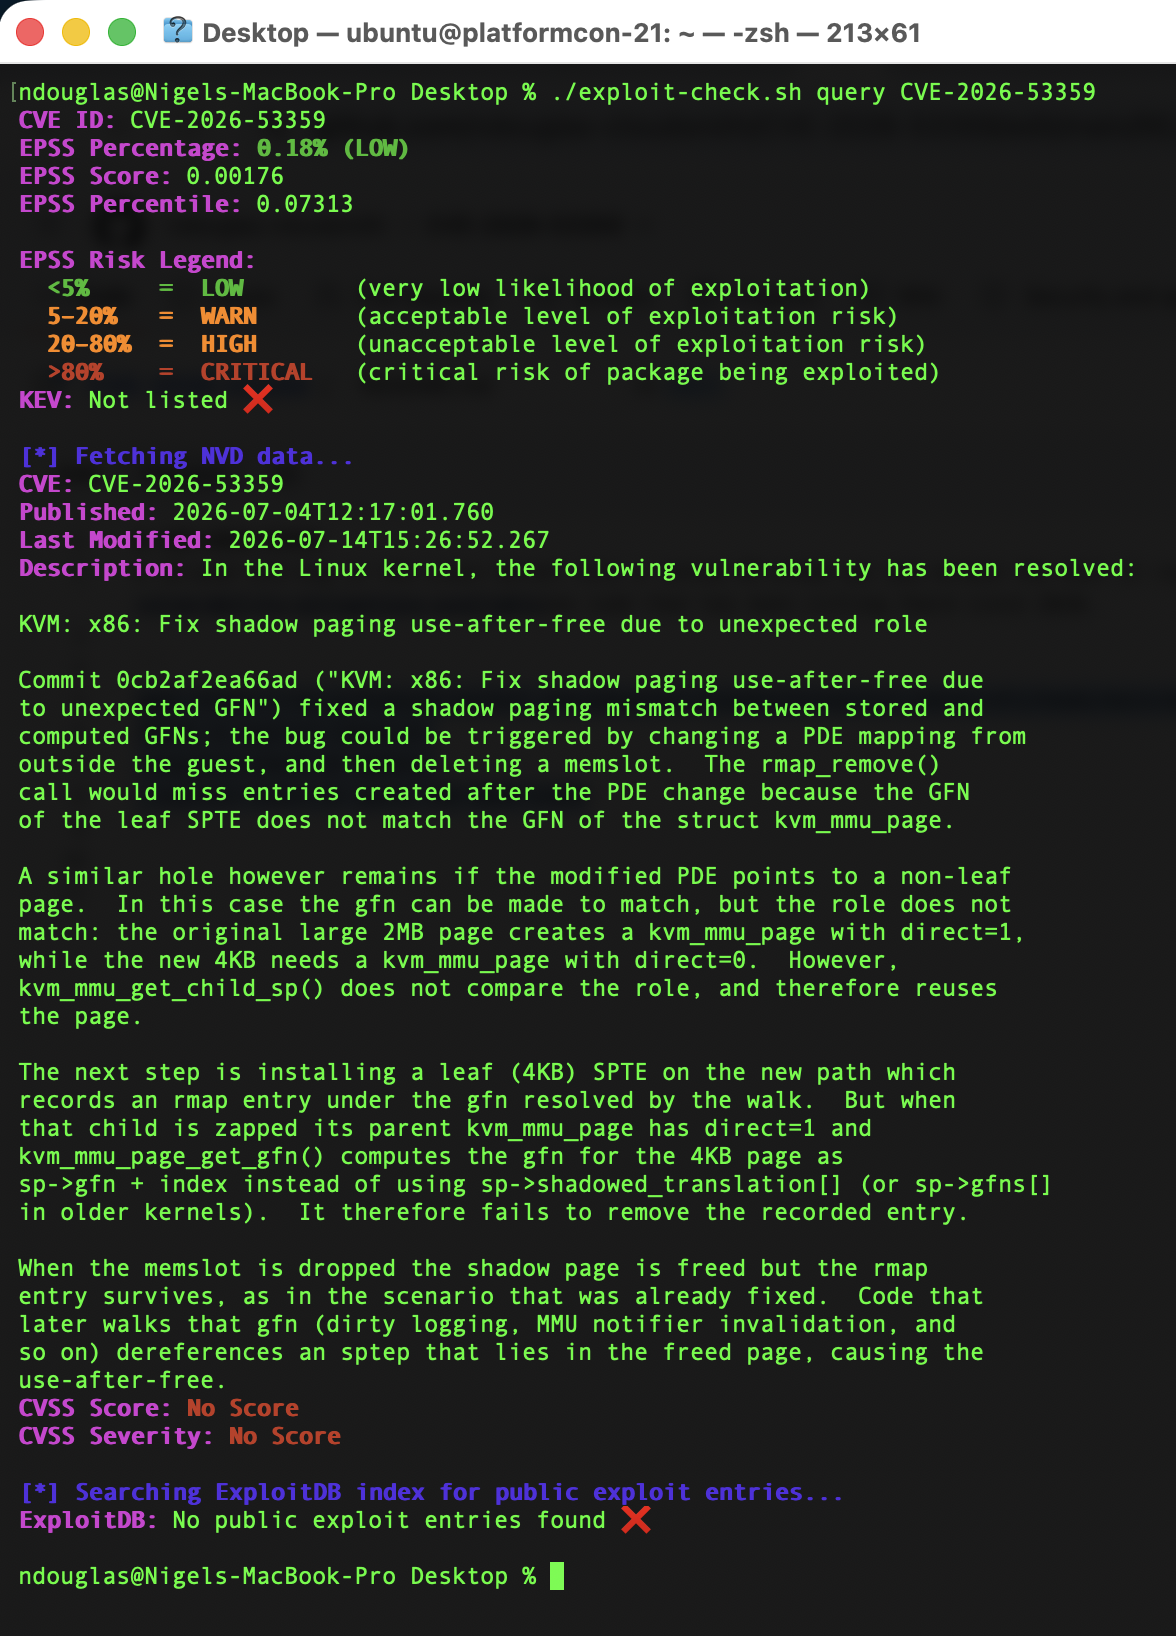
Captura de pantalla 2026-07-15 a las 11:57:14

¿Se puede explotar la vulnerabilidad?

Ni NVD (mencionado anteriormente) ni Kernel.org han publicado sus propias puntuaciones CVSS para este problema.
Canonical lo calculó como un 8.4 CVSS y hemos visto que otros publican puntuaciones de 7.8, 8.8 e incluso 9.3

wget https://raw.githubusercontent.com/ndouglas-cloudsmith/ExploitPwned/refs/heads/main/exploitPwned.sh
chmod +x exploitPwned.sh
./exploitPwned.sh update
./exploitPwned.sh CVE-2026-53359
./exploitPwned.sh CVE-2026-46113
./exploitPwned.sh CVE-2016-5195 --details
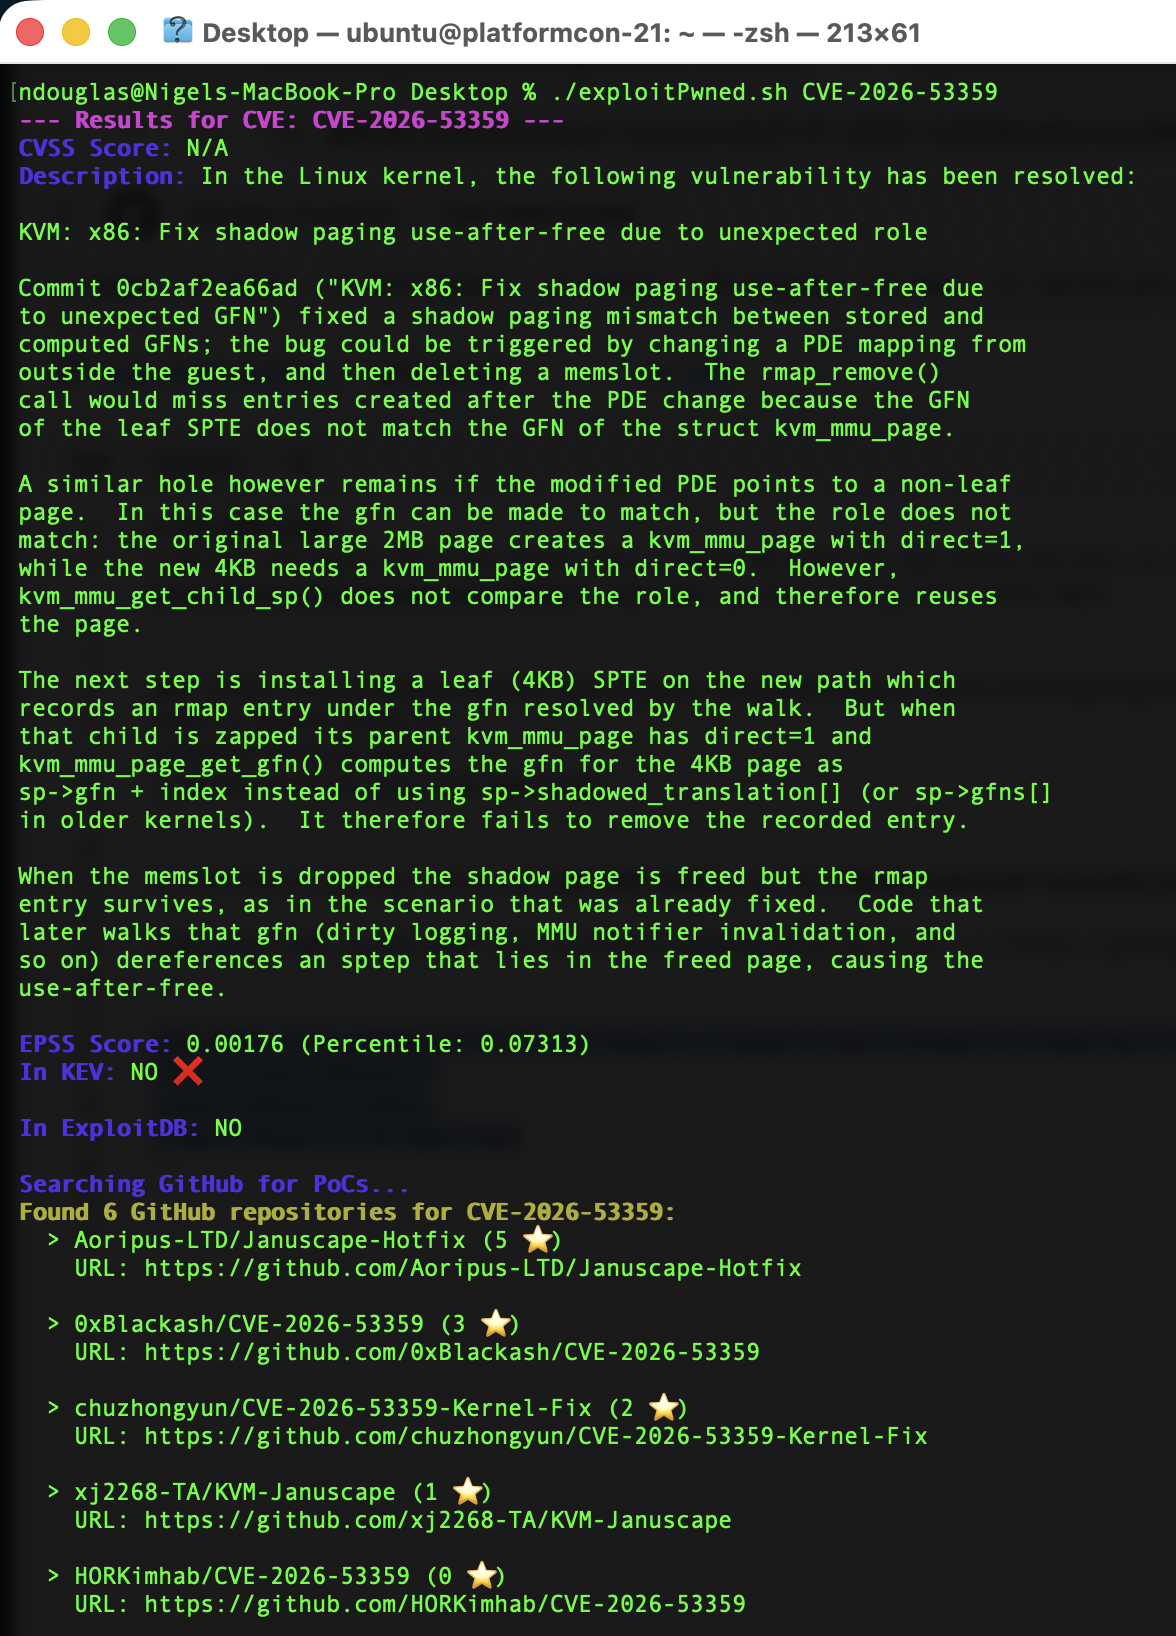
Captura de pantalla 2026-07-15 a las 12:05:05

Prueba de que no podemos confiar ciegamente en KEV y ExploitDB

Usando el script exploitPwned.sh, podemos ver que ciertos usuarios ya han explotado la vulnerabilidad. En un escenario, en lugar de modificar el código fuente del kernel o reemplazar funciones, un investigador de amenazas chino utilizó un método de hotpatch binario text_poke (NOP Patch) que modifica directamente las instrucciones vulnerables dentro de la memoria activa del kernel.

RepositorioURL
Aoripus-LTD/Januscape-Hotfixhttps://github.com/Aoripus-LTD/Januscape-Hotfix
0xBlackash/CVE-2026-53359https://github.com/0xBlackash/CVE-2026-53359
chuzhongyun/CVE-2026-53359-Kernel-Fixhttps://github.com/chuzhongyun/CVE-2026-53359-Kernel-Fix
xj2268-TA/KVM-Januscapehttps://github.com/xj2268-TA/KVM-Januscape
HORKimhab/CVE-2026-53359https://github.com/HORKimhab/CVE-2026-53359
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    279

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






