 ncsc-fi/tiuku
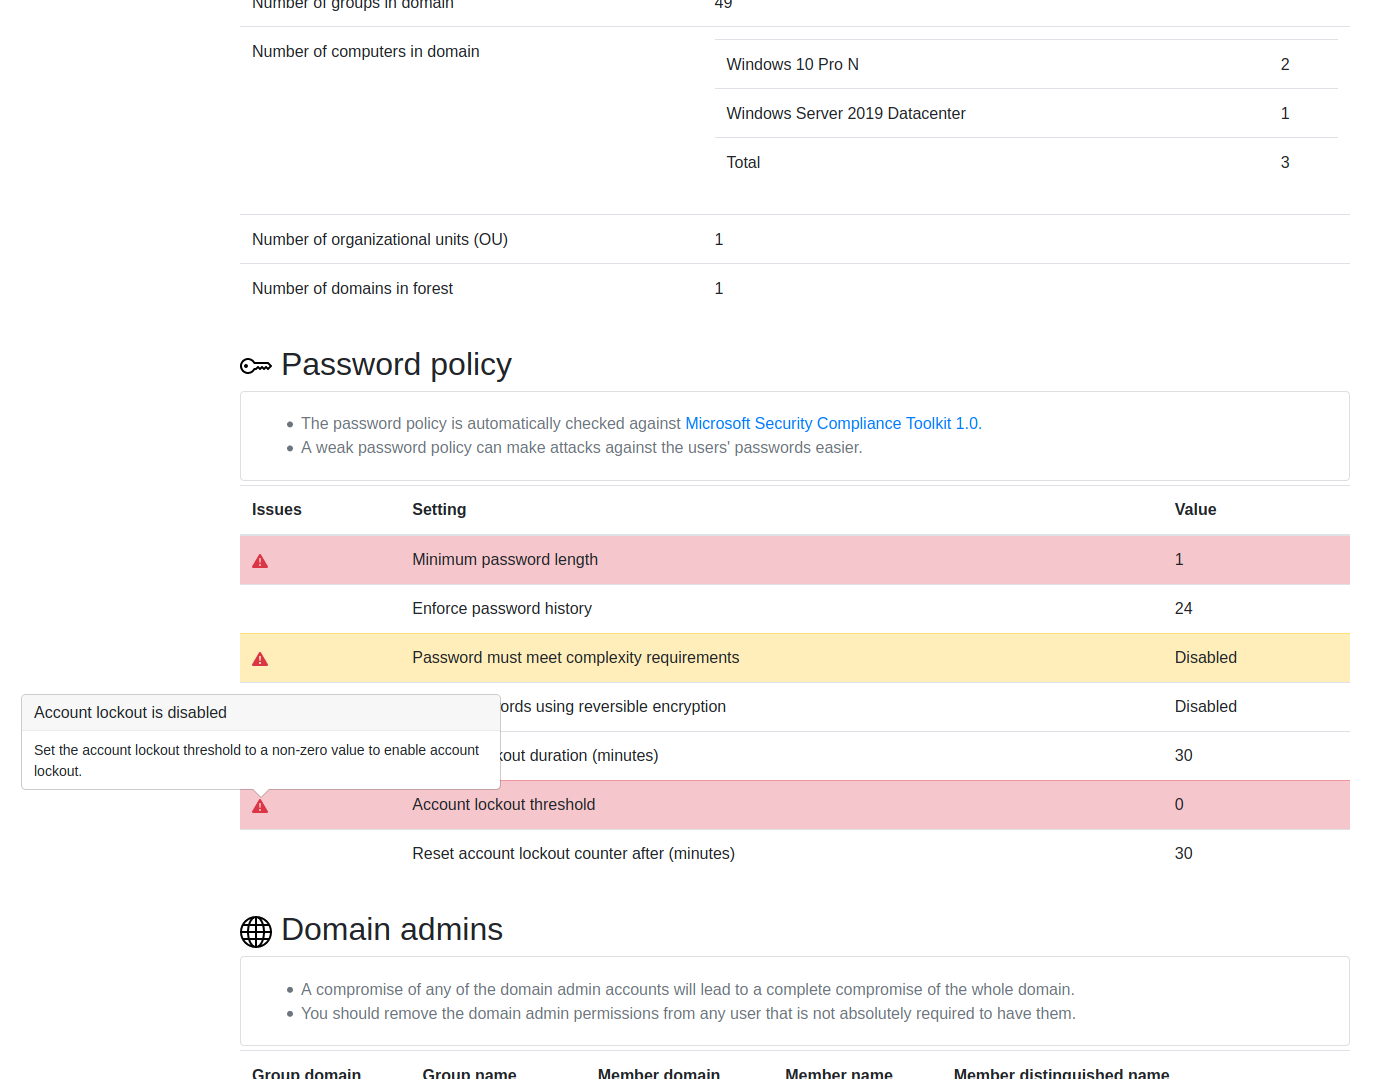
Tiuku es una herramienta para escanear varios tipos de sistemas y entornos en busca de información relacionada con la seguridad y mostrar los resultados en una interfaz de usuario basada en navegador.

Tiuku es una herramienta para escanear varios tipos de sistemas y entornos en busca de información relacionada con la seguridad y mostrar los resultados en una interfaz de usuario basada en navegador. También puede detectar y resaltar algunos problemas automáticamente. Tanto los scripts de recopilación de datos como la interfaz de usuario se pueden descargar y ejecutar completamente sin conexión, por lo que también funcionan en entornos aislados (air-gapped).
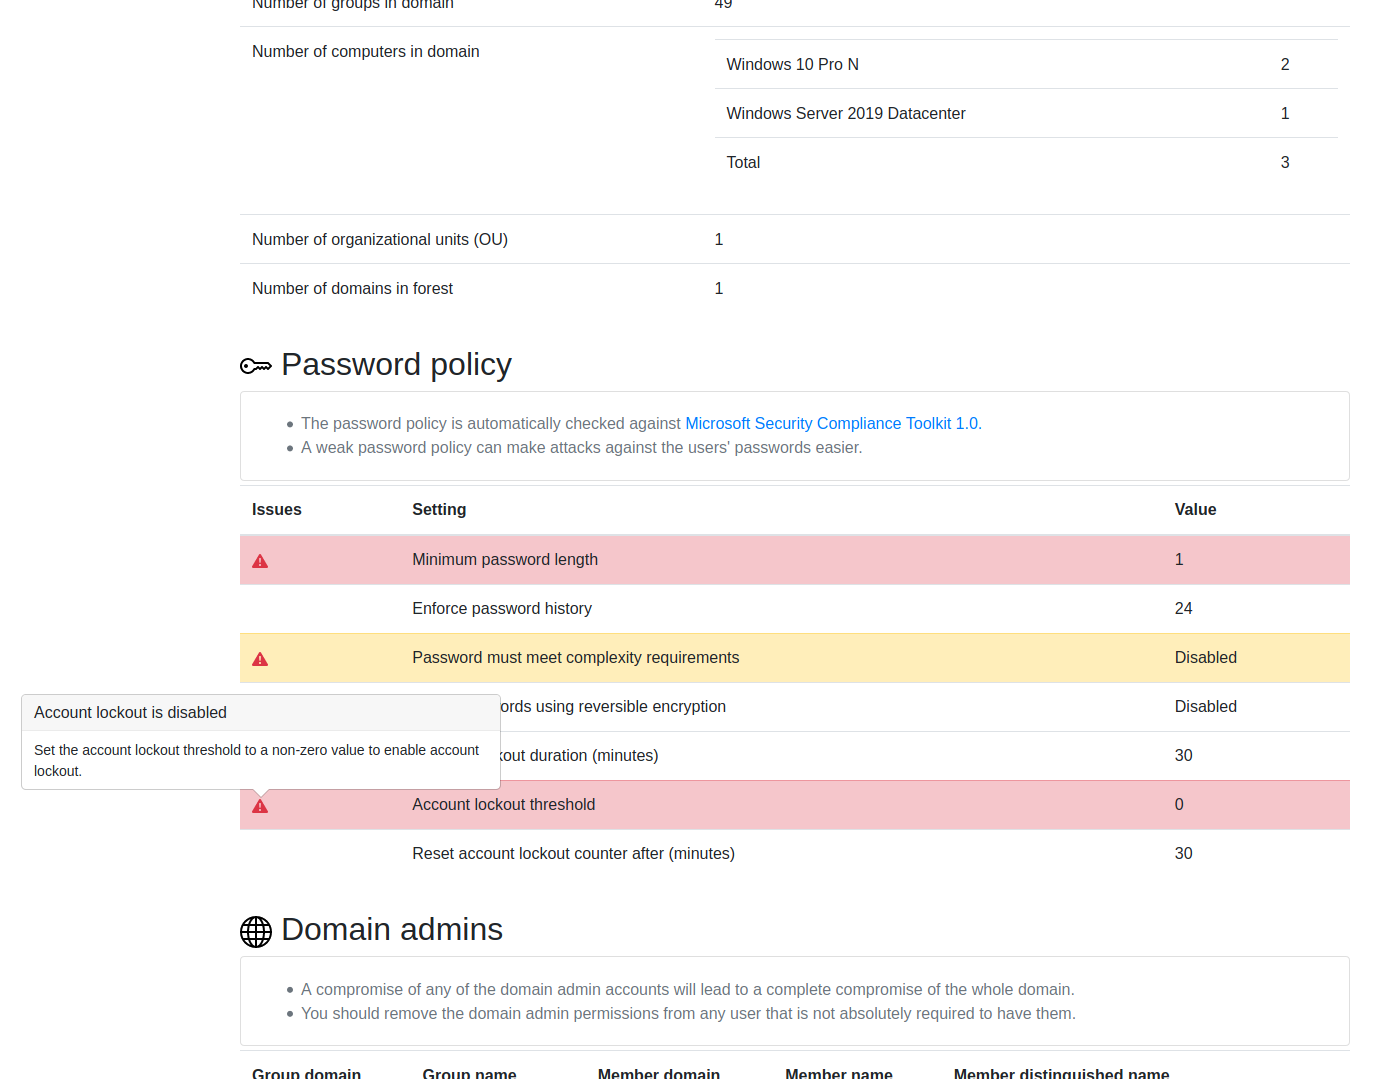
Tiuku se diferencia de otras herramientas de escaneo de seguridad en los siguientes aspectos:
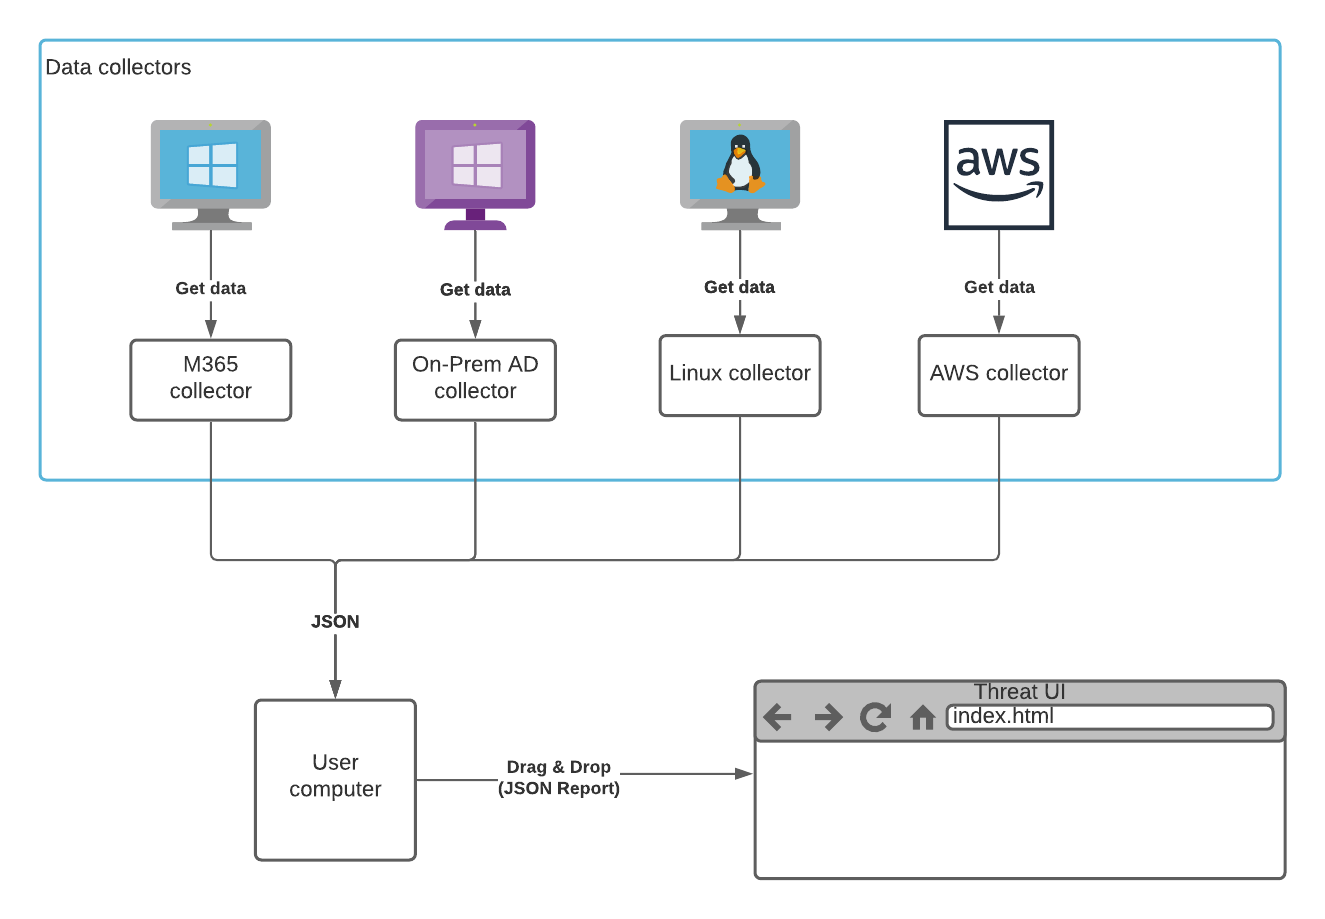
Es compatible con múltiples plataformas y proporciona una experiencia de usuario unificada en todas ellas. Ya sea que evalúes una plataforma SaaS como M365, un dominio de Active Directory o un solo servidor Linux, la herramienta funciona de la misma manera y ofrece una interfaz gráfica de usuario similar.
Es sencillo de ejecutar. La herramienta no tiene dependencias más allá de lo que proporcionan los sistemas operativos modernos, y no hay archivos de configuración ni parámetros de línea de comandos de los que preocuparse.
Está diseñada para no abrumar al usuario. Solo se muestra la información que se considera relevante para la mayoría de los usuarios y entornos.
En resumen, proporciona una forma rápida y sencilla de obtener una visión general de la seguridad en las diversas plataformas que una empresa podría utilizar. Para los administradores de sistemas, es una alternativa más simple a los escáneres de seguridad específicos de plataforma que funcionan de diferentes maneras. Para los especialistas en seguridad, puede ser el primer paso en una evaluación para conocer el terreno antes de una exploración en profundidad utilizando herramientas más especializadas.

Descarga el archivo ZIP de la última versión (llamado tiuku-release-<version>.zip).
Es posible que tengas que desactivar tu programa antivirus para descargar el archivo. Aunque no es malicioso, recopila datos relacionados con la seguridad de tu entorno de una manera que un antivirus podría considerar sospechosa.
Extrae el archivo ZIP.
Haz doble clic en index.html para abrir la interfaz de usuario
Elige un recopilador del directorio collectors y sigue las instrucciones en su README.md para ejecutarlo.
Arrastra y suelta el archivo .json creado por el recopilador sobre la interfaz de usuario.
Revisa los problemas existentes por si tu problema ya ha sido reportado.
Si no hay un problema existente para el tuyo, por favor crea un nuevo problema describiendo:
Lo que hiciste, con suficiente detalle para que alguien más pueda seguir los pasos y reproducir el problema.
Lo que esperabas que ocurriera.
Lo que realmente ocurrió. Incluye todos los mensajes de error completos.
Cualquier detalle sobre tu entorno (el sistema operativo, la versión de PowerShell o Python, etc.) que pueda ser relevante para reproducir el problema.






