 nccgroup/windowsmempagedelta
Un servicio de Microsoft Windows para proporcionar telemetría sobre los cambios en las páginas de memoria de los ejecutables de Windows y facilitar la detección de amenazas.

Un servicio de Windows para producir telemetría de alto rendimiento sobre páginas de memoria nuevas o modificadas que ahora son ejecutables, cada 30 segundos.
Publicado como código abierto por NCC Group Plc - http://www.nccgroup.com/
Desarrollado por Ollie Whitehouse, ollie punto whitehouse en nccgroup punto com
https://github.com/nccgroup/WindowsMemPageDelta
Publicado bajo AGPL, consulte LICENSE para más información
https://research.nccgroup.com/2020/10/03/tool-windows-executable-memory-page-delta-reporter/
Recopile suficiente telemetría de un host Windows o de todo un parque de equipos sobre qué procesos crean y modifican memoria para que esta sea ejecutable, junto con su tamaño, y podrá detectar las anomalías. Estas anomalías pueden ser actividad maliciosa.
Solo se admite / prueba Windows 10
Simplemente:
Es eficiente porque
Parte de este código se basa en un proyecto que escribí en 2014 llamado WindowsPatchDetector - https://github.com/olliencc/WindowsPatchDetector . Este proyecto detectaba cambios en la sección .text en comparación con la que está en disco.
Ejecutarlo como aplicación de consola
WindowsMemPageDelta.exe -c
Ejecutarlo como servicio de Windows
WindowsMemPageDelta.exe -s
Lo siguiente es un archivo por lotes que se puede utilizar para instalar el servicio.
REM -------------------------------------------
REM This is the installation
REM -------------------------------------------
REM Copy the Eventlog DLL to the Windows directory
copy NCCGroup-WMPD-EvtLog.dll c:\Windows\NCCGroup-WMPD-EvtLog.dll
REM Copy the Main Binary
copy WindowsMemPageDelta.exe c:\Windows\WindowsMemPageDelta.exe
REM Create the service
sc create NCCMemDelta displayname= "NCC Group Memory Delta" binpath= "\"c:\Windows\WindowsMemPageDelta.exe\" -s" start= auto
REM Start the service
net start NCCMemDelta

REM -------------------------------------------
REM This is the Eventlog manifest
REM -------------------------------------------
wevtutil install-manifest SvcEventManifest.man
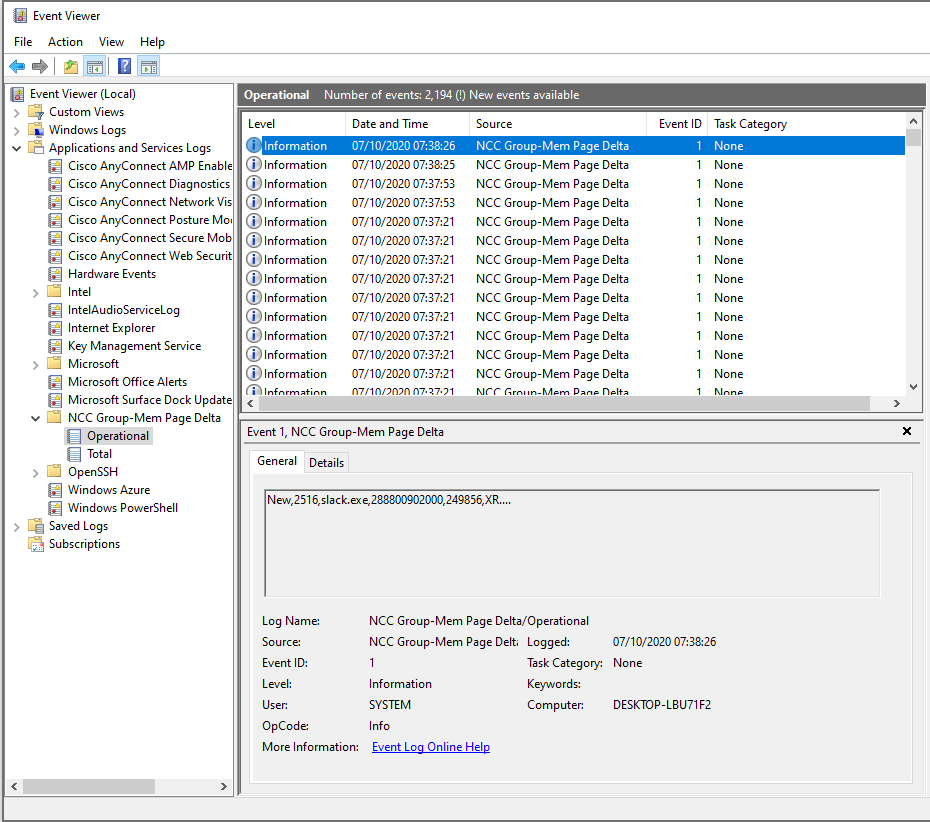
Hay dos categorías
Deltas individuales:
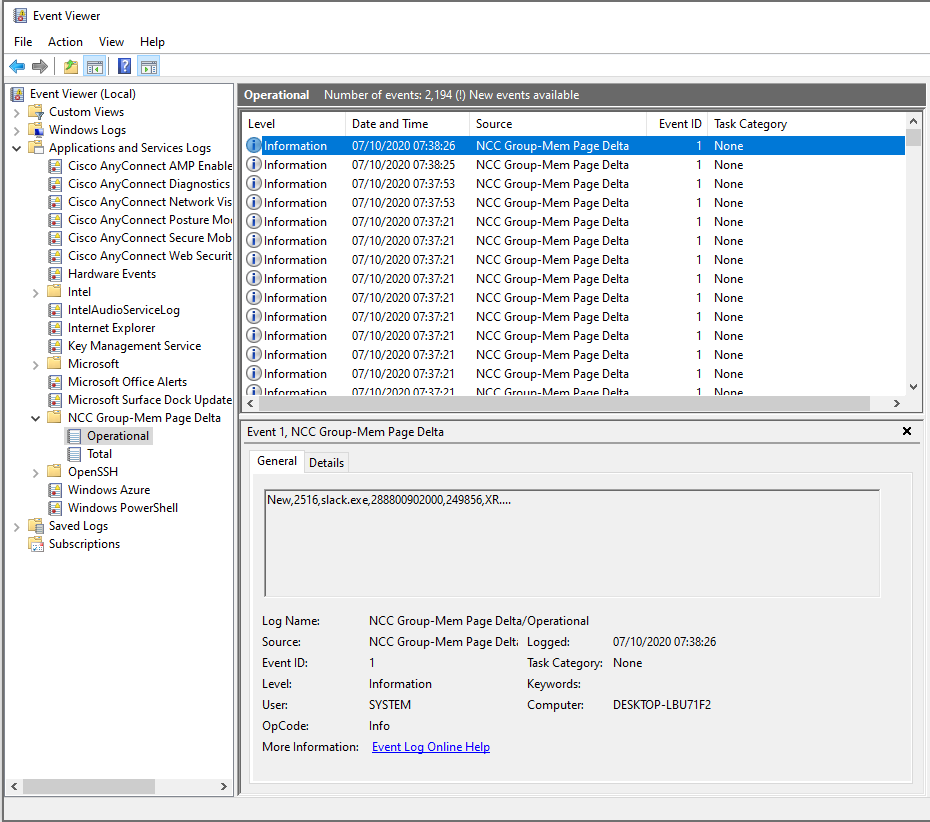
Totales:

El esquema para los eventos de delta nuevos es:
TYPE,PID,Process Name,Address,Size,Protection
Ejemplo
New,32068,ServiceHub.DataWarehouseHost.exe,7ffd5b9d0000,53248,XRW....
New,32068,ServiceHub.DataWarehouseHost.exe,7ffd93f51000,69632,XR....
New,32068,ServiceHub.DataWarehouseHost.exe,7ffd97241000,1015808,XR....
New,12692,ScriptedSandbox64.exe,1e247250000,20480,X.....
New,12692,ScriptedSandbox64.exe,1e2475f0000,4096,X.....
New,12692,ScriptedSandbox64.exe,1e247770000,32768,X.....
New,12692,ScriptedSandbox64.exe,1e2477b0000,12288,X.....
New,12692,ScriptedSandbox64.exe,1e2477f0000,16384,X.....
New,12692,ScriptedSandbox64.exe,1e247af0000,40960,X.....
...
El esquema para los eventos de delta de cambio es:
TYPE,PID,Process Name,Address,Size,Protection,Previous Protection
Changed,16008,Teams.exe,cc86df04000,503808,XR....,.RW....
Changed,16008,Teams.exe,cc86e004000,86016,XR....,.RW....
Changed,16008,Teams.exe,cc86e084000,86016,XR....,.RW....
Changed,16008,Teams.exe,cc86e104000,86016,XR....,.RW....
Changed,16008,Teams.exe,cc86e284000,503808,XR....,.RW....
Changed,16008,Teams.exe,cc86e604000,503808,XR....,.RW....
Changed,16008,Teams.exe,cc86e984000,503808,XR....,.RW....
Changed,16008,Teams.exe,cc86ea04000,503808,XR....,.RW....
Changed,16008,Teams.exe,cc86ec84000,503808,XR....,.RW....
El esquema para los eventos totales es:
TYPE,PID,Process Name,Total Executable Memory Bytes
Total,36904,chrome.exe,451309568
Total,38772,chrome.exe,324202496
Total,9508,conhost.exe,95203328
Total,38808,mspdbsrv.exe,31637504
Total,5292,SearchProtocolHost.exe,434233344
Total,31036,chrome.exe,268713984
Total,25940,chrome.exe,262905856
Total,1184,Teams.exe,259481600
Total,36984,conhost.exe,154443776
