Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
MagicSigner — Signtool para certificados caducados | Kitploit
Herramientas/GitHubGitHub/namazso/magicsigner
Autenticación y AutorizaciónHerramientas DefensivasIngeniería InversaRed TeamingAtaque Adversario
GitHubnamazso/magicsigner

MagicSigner

Signtool para certificados caducados

Ver Repositorio
5245336hace 3 añosRevisado por Kitploit
Compartir

MagicSigner

Parcheador dll para signtool que permite firmar con certificados caducados

Uso

Simplemente coloque XmlLite.dll junto a signtool.exe

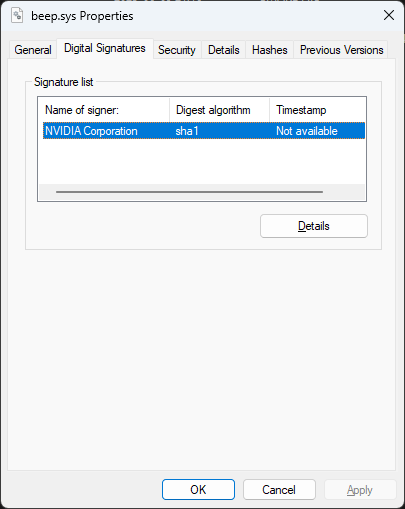
Demo

Antes de MagicSigner

image

Después de MagicSigner

image image

Soluciones alternativas

También puede simplemente atrasar el reloj de su computadora. Sin embargo, eso requiere privilegios de administrador y tiende a romper otras aplicaciones, porque invalida todos los certificados que las conexiones TLS (como HTTPS) utilizan en ese momento.

Cómo defenderse de esto

Simplemente aplique la lista de bloqueo de controladores vulnerables de Microsoft que contiene todos los certificados filtrados conocidos.

Licencia

Licencia BSD de Cláusula Cero

Copyright (c) 2023 namazso <[email protected]>

Se concede permiso para usar, copiar, modificar y/o distribuir este software para cualquier
propósito, con o sin cargo, por la presente.

EL SOFTWARE SE PROPORCIONA "TAL CUAL" Y EL AUTOR RENUNCIA A TODAS LAS GARANTÍAS CON
RESPECTO A ESTE SOFTWARE, INCLUYENDO TODAS LAS GARANTÍAS IMPLÍCITAS DE COMERCIABILIDAD
Y ADECUACIÓN PARA UN FIN PARTICULAR. EN NINGÚN CASO EL AUTOR SERÁ RESPONSABLE DE NINGÚN
DAÑO ESPECIAL, DIRECTO, INDIRECTO O CONSECUENTE, NI DE CUALQUIER OTRO DAÑO QUE RESULTE
DE LA PÉRDIDA DE USO, DATOS O BENEFICIOS, YA SEA EN UNA ACCIÓN DE CONTRATO, NEGLIGENCIA
U OTRA ACCIÓN EXTRACONTRACTUAL QUE SURJA DE O EN RELACIÓN CON EL USO O EL RENDIMIENTO
DE ESTE SOFTWARE.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →