 namaek2/cve-2025-70962
CVE-2025-70962 PoC

Uso de credenciales codificadas en el servicio RTSP de la cámara IP ZOSI C519M
| Campo | Valor |
|---|---|
| ID CVE | CVE-2025-70962 |
| Fabricante | ZOSI Technology |
| Producto | Cámara IP inteligente ZOSI C519M (también listada como modelo 1NC-519M) |
| Versiones afectadas | Firmware V4.2.8.832C01450BA (compilación probada; versiones anteriores no verificadas) |
| Tipo de vulnerabilidad | CWE-798: Uso de credenciales codificadas (ver también CWE-1392) |
| CVSS v3.1 | 7.5 (Alta) — CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N |
| CVSS v4.0 | 8.7 (Alta) — CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:N/SI:N/SA:N |
| Descubridor | Namhyeok Kim (@namaek2) |
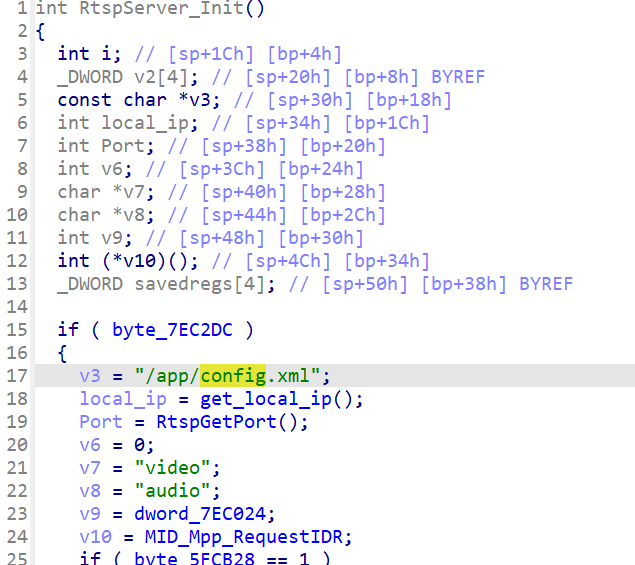
La ZOSI C519M incluye un par de credenciales RTSP codificadas (admin:admin) almacenadas en
texto plano en /app/config.xml en el sistema de archivos del dispositivo, confirmado en el firmware
V4.2.8.832C01450BA. El servicio RTSP en TCP/554 acepta esas credenciales y
la ruta de transmisión también es fija (/video1), ambas recuperables de las cadenas del
binario IPC. Cualquier atacante remoto que pueda alcanzar TCP/554 puede, por tanto,
autenticarse y extraer la transmisión de video en vivo sin ninguna interacción previa con
el propietario.
El fabricante expone una función de "contraseña de protección" en la aplicación Zosi Smart,
pero solo reescribe la credencial de la cuenta user. La credencial admin se
deja intacta como admin:admin, y el dispositivo no ofrece ninguna interfaz mediante la
cual el propietario pueda cambiarla o deshabilitarla. Las credenciales se incluyen dentro de la
imagen del firmware en lugar de generarse en el primer arranque, por lo que cada unidad que ejecute
V4.2.8.832C01450BA lleva los mismos valores admin.
Divulgación remota no autenticada de la transmisión de video en vivo de la cámara: una pérdida total de confidencialidad para cualquier cosa que la cámara observe. No se requiere interacción del usuario ni privilegios; solo se necesita accesibilidad de red a TCP/554.
La puntuación se limita a confidencialidad porque la ruta de acceso demostrada es de solo
lectura: el servicio RTSP sirve la transmisión de video y no expone ninguna
capacidad de configuración o control, por lo que la credencial codificada no permite por
sí misma alterar la configuración del dispositivo ni interrumpir su funcionamiento. Por lo tanto,
C:H/I:N/A:N en lugar de una puntuación de toma de control del dispositivo. La enumeración de otros
servicios en el dispositivo no fue exhaustiva; si la misma credencial es aceptada
por otra interfaz, el impacto en el mundo real superaría la puntuación aquí indicada.
Sobre el vector de ataque. Recuperar las credenciales requirió acceso físico puntual
a una sola unidad a través de UART. Explotar la vulnerabilidad no lo requiere. El
mismo par admin:admin está presente en todos los dispositivos que ejecutan este firmware y ahora es
público, por lo que cualquier atacante posterior solo necesita accesibilidad de red
a TCP/554 contra cualquier cámara afectada. El paso físico pertenece al descubrimiento,
que ya ha ocurrido y no es una barrera que ningún atacante deba repetir. El
vector de ataque es, por tanto, de Red (AV:N), no Físico.
El firmware se obtuvo a través de la consola UART expuesta en la placa del
dispositivo; el binario IPC y /app/config.xml se extrajeron de la imagen
resultante. Este paso físico puntual solo fue necesario para descubrir las
credenciales; consulte Impacto para entender por qué no afecta al vector de ataque de la
vulnerabilidad en sí.
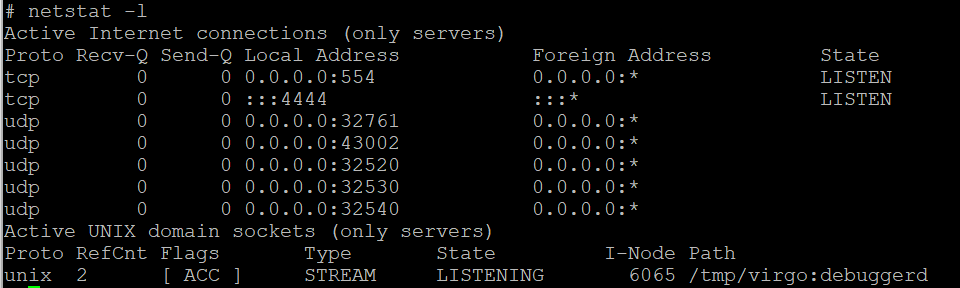
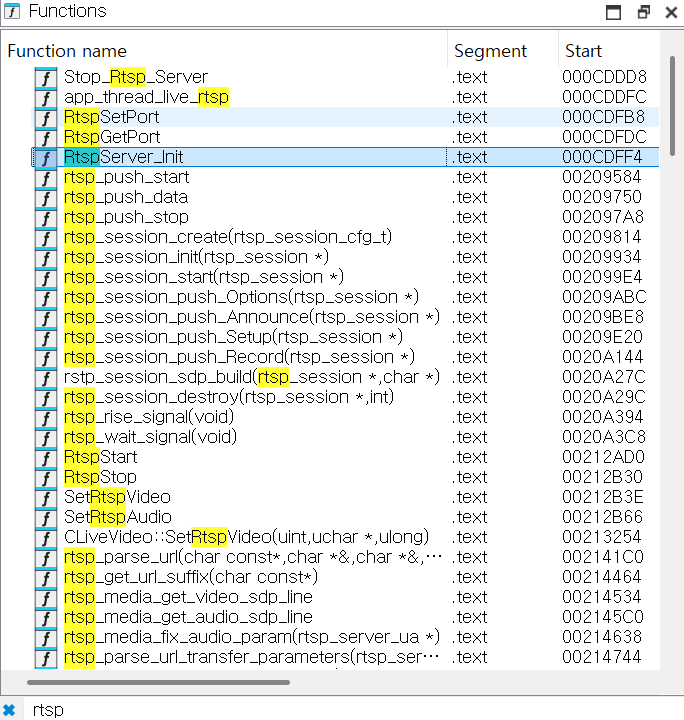
Rtspserver_Init() inicializa el servicio RTSP.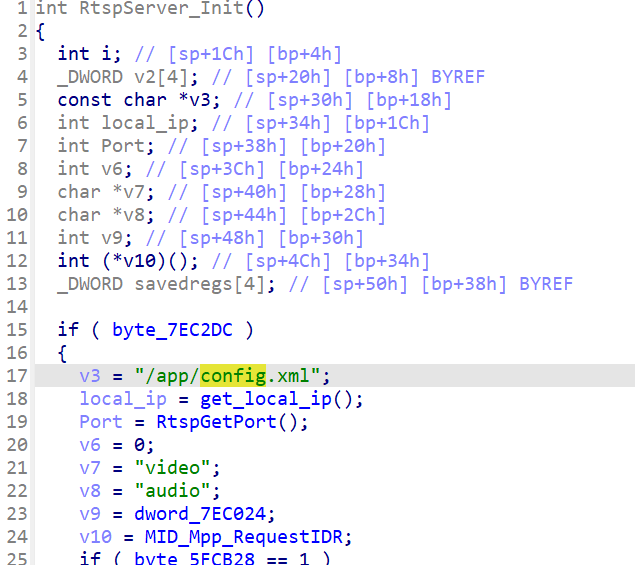
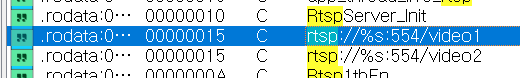
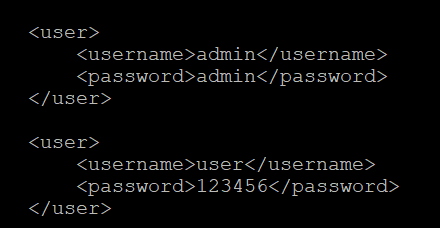
/app/config.xml.adminZOSI documenta una función de contraseña de protección para este modelo, configurada mediante la
aplicación Zosi Smart. Configurarla no soluciona el problema: después de configurar una
contraseña de protección en la aplicación y volver a leer /app/config.xml, solo la credencial
de la cuenta user había sido reescrita. La entrada admin permaneció como admin:admin
en el firmware V4.2.8.832C01450BA.
En consecuencia, no existe ningún mecanismo accesible al propietario para cambiar o deshabilitar la
credencial admin. Cualquier guía que indique a los usuarios configurar una contraseña en la
aplicación no aborda esta vulnerabilidad.
ffplay -rtsp_transport tcp rtsp://admin:admin@$IP_ADDRESS:554/video1
Una ejecución exitosa muestra la transmisión de video en vivo del dispositivo, sin solicitud de credenciales ni aprobación del lado del propietario.
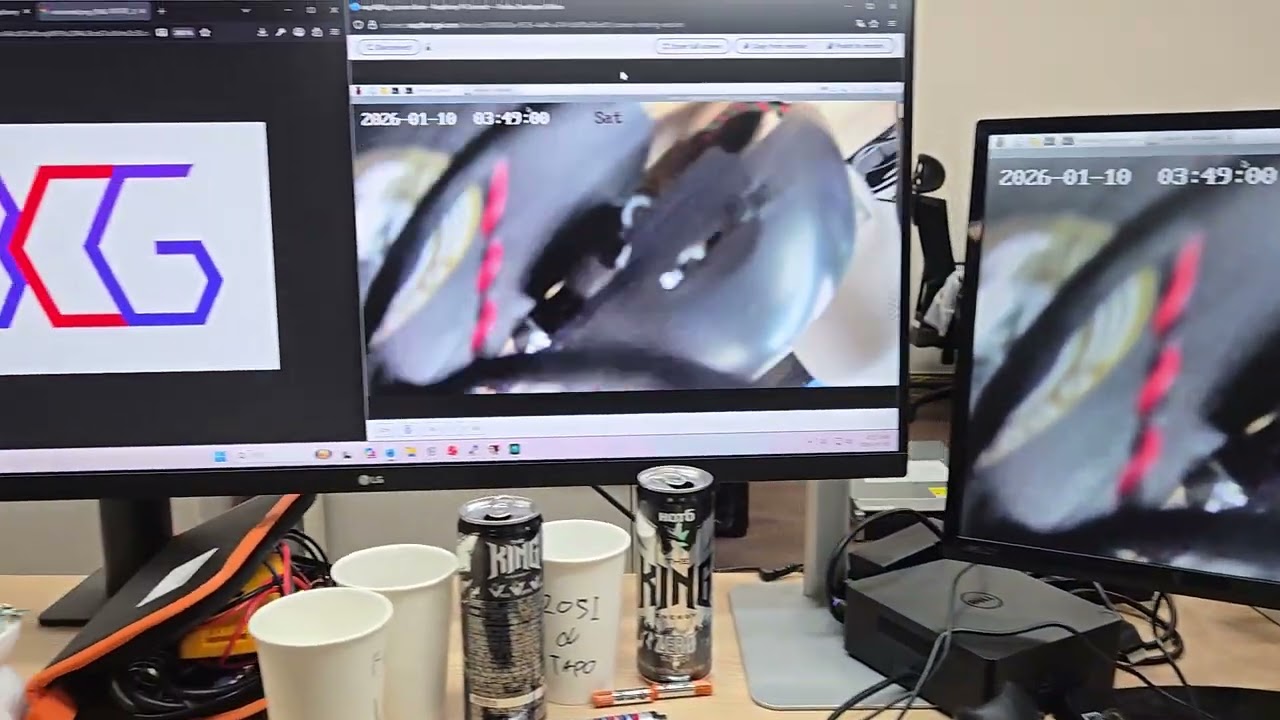
Haga clic en la miniatura para ver la explotación grabada en YouTube.
| Fecha | Evento |
|---|---|
| 2026-02-09 | Fabricante (ZOSI Technology) notificado en [email protected] |
| 2026-04-16 | Repositorio hecho público después de 66 días sin respuesta del fabricante |
| 2026-08-05 | Aún sin respuesta del fabricante; no se ha publicado ningún parche |
No hay ningún parche del fabricante disponible al 2026-08-05, y la credencial admin
no puede ser cambiada por el propietario del dispositivo. Hasta que se publique una corrección:
Configurar la contraseña de protección en la aplicación Zosi Smart no es una mitigación, por la razón indicada en Análisis §3.
Una corrección adecuada del fabricante requiere aprovisionar la credencial admin por dispositivo en el
primer arranque, o rechazar las conexiones RTSP hasta que el propietario haya configurado una credencial,
no sustituir un valor codificado por otro.
Todas las pruebas se realizaron en un dispositivo propiedad del autor, en una red aislada. Este aviso se publica para que los propietarios y operadores del producto afectado puedan evaluar y mitigar su exposición. Acceder a una cámara que no posee o para la que no tiene autorización escrita de prueba es ilegal en la mayoría de las jurisdicciones.
