DESCÁRGALO SOLO AQUÍ, NO CONFÍES EN OTROS SITIOS.
Escrito por: [ TeamKurais ]-[ Twitter ] @K0WSHIK, [ GitHub ] @naimkowshik
🔖 Acerca de
Hemos creado esta herramienta porque muchas personas nuevas llegan al mundo del pentesting y el hacking ético. No saben mucho sobre lo básico. Así que esta herramienta ha sido creada para ayudarlos. Espero que compartas esta herramienta con tus nuevos amigos.
[ AVISO LEGAL ] : Esto es solo para fines de prueba y solo puede usarse donde se haya dado un consentimiento estricto. No lo uses para fines ilegales, punto.
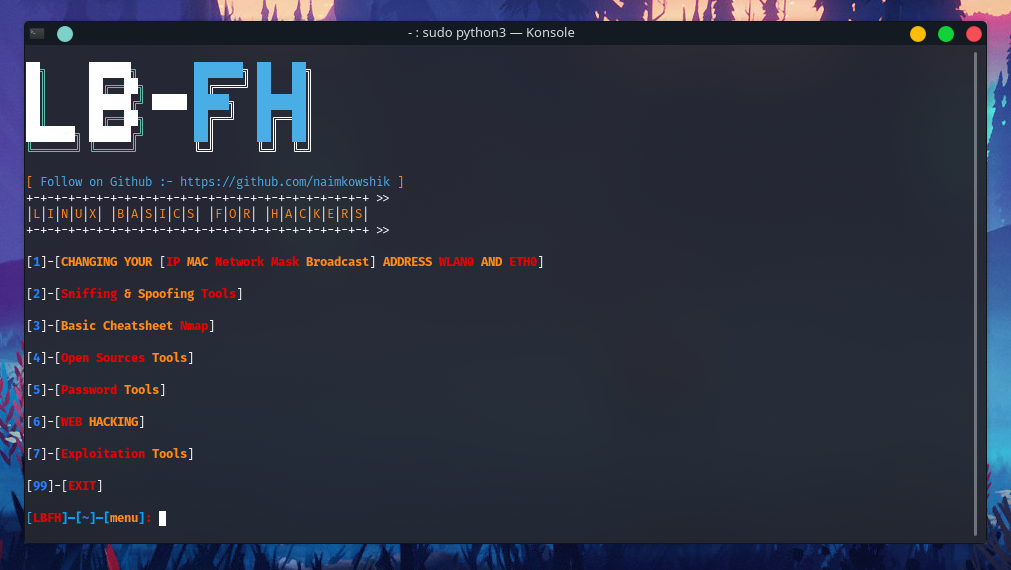
📃 Características
- Cambiar tu dirección [ IP Mac Máscara de red Broadcast ] Wlan0 y Eth0
- Herramientas de sniffing y spoofing
- Cheatsheet básico de Nmap
- Herramientas de código abierto
- Herramientas de contraseñas
- Hacking web
- Herramientas de explotación
Cambiar tu [ Ip,Mac,Mask,Broadcast ] Wlan0 y Eth0 :
- Cambiar tu dirección IP Wlan0 y Eth0
- Falsificar tu dirección Mac Wlan0 y Eth0
- Cambiar tu máscara de red y dirección de broadcast Wlan0 y Eth0
Herramientas de sniffing y spoofing :
Cheatsheet básico de Nmap :
- Selección de objetivo en Nmap
- Selección de puertos en Nmap
- Tipos de escaneo de puertos en Nmap
- Detección de servicios y SO
- Comandos de Nmap más útiles
[ Selección de objetivo en Nmap ] :
- Escanear una sola IP
- Escanear un host o sitio web
- Escanear un rango de IPs
- Escanear una subred
- Escanear una lista de IPs
[ Selección de puertos en Nmap ] :
- Escanear un solo puerto
- Escanear los 100 puertos más comunes (rápido)
- Escanear todos los puertos (65535)
[ Tipos de escaneo de puertos en Nmap ] :
- Escanear usando TCP Connect
- Escanear usando TCP Syn Scan (predeterminado)
- Escanear puertos UDP
- Escaneo seleccionado - Ignorar descubrimiento
[ Detección de servicios y SO ] :
- Detectar SO y servicios
- Detección estándar de servicios
- Descubrimiento de SO de sitio web e IP
[ Comandos de Nmap más útiles ] :
- Descubrimiento de host de sitio web
- Descubrimiento de SO de sitio web
- Descubrimiento de puertos de sitio web
- Descubrimiento de rango de puertos de sitio web
- Escaneo ping de la red - listado de máquinas
Herramientas de contraseñas :
- Identificador de hash
- Descargar Rockyou.txt
Herramientas de código abierto :
- Encontrar sitio web con palabra clave
- Escaneo de un solo correo en redes sociales
- Escaneo de múltiples correos en redes sociales
- Encontrar correo a partir de apodo
- Encontrar correos a partir de múltiples apodos
- Encontrar un solo número de teléfono
- Encontrar cuenta por nombre del objetivo
HACKING WEB :
-
[ ! ]----- Auto -------[ ! ]
-
Escanear traceroute de sitio web
-
Búsqueda con Whatweb
-
Búsqueda Whois
-
Copiador de sitios web en navegador offline
-
Escanear sitio web con J00mscan
-
Escáner de Robots.txt
-
Búsqueda DNS
-
Etherape = Monitor gráfico de red (Root)
-
Prueba de Clickjacking en cabecera X Frame Options
-
Capturador de enlaces
-
Buscador de ubicación de IP
-
Escaneo de sitio web con Blue Eye
-
Búsqueda en Shodan
-
Escaneo de sitio web con Cmseek
-
Toolkit de XSS para sitios web
-
Recopilación profunda de información de sitios web usando Netcraft y Dmitry
-
Escaneo de sitio web con Red_hawk
-
Prueba de sitio web con Finalrecon
-
Escaneo de administración de sitio web
-
[ ! ]----- Manual -------[ ! ]
-
droopescan
- Prueba XSS con Xsstrike
- Ataque XSS con Xspear
- BruteXSS
Herramientas de explotación :
- ATSCAN
- sqlmap
- fsociety
- Commix
- Bettercap
📝 Errores y mejoras
Para informes de errores o mejoras, abre un issue aquí.
🎨 Probado en
⏳ Instalación
asegúrate de que tu apt-get no esté roto antes de ejecutar esto
EJECUTA ESTO COMO ROOT
$ git clone https://github.com/naimkowshik/LBFH.git
$ cd LBFH
$ chmod +x setup.py
$ python3 setup.py
$ python3 LBFH.py
📸 CAPTURA DE PANTALLA


 naimkowshik/lbfh



