
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
fuzzuli — Fuzzer de URL consciente del dominio que genera dinámicamente listas de palabras para descubrir archivos de respaldo y sensibles expuestos en servidores web. | Kitploit
Herramientas/GitHubGitHub/musana/fuzzuli
Escáneres de VulnerabilidadesRecopilación de InformaciónSeguridad WebFuzzing
GitHubmusana/fuzzuli

fuzzuli

Fuzzer de URL consciente del dominio que genera dinámicamente listas de palabras para descubrir archivos de respaldo y sensibles expuestos en servidores web.

Ver Repositorio
9429539hace 3 añosRevisado por Kitploit
Sitio web
Compartir

fuzzuli

Motivación • Antecedentes • Instalación • Uso • Ejecutar fuzzuli • Página de la herramienta
fuzzuli es una herramienta de fuzzing de URL que tiene como objetivo encontrar archivos de respaldo críticos creando una lista de palabras dinámica basada en el dominio.
Motivación

En mi trayectoria de pruebas de seguridad de aplicaciones que he realizado durante años, encontré muchos archivos de respaldo críticos guardados en directorios accesibles externamente. Al nombrar estos archivos, se usaban palabras comunes preferidas. (como backup.zip, db.rar, conf.tar.gz, etc.). Sin embargo, la mayoría de estos archivos se nombraban utilizando el nombre del dominio donde se alojaba la aplicación. Supongamos que tenemos una dirección de dominio fuzzuli.musana.net. Si el desarrollador guarda archivos de respaldo críticos en un directorio accesible, los nombres de archivo posibles serán así.```raw fuzzuli.net.rar fuzzuli.net.zip fuzzuli.net.tar.gz ... other file compression extensions ... fuzzulinet.rar fuzzulinet.zip ... fuzzulimusana.rar fuzzulimusana.7z ... musana.fuzzuli.zip musanafuzzuli.rar ... so on ...

No es posible encontrar estos archivos en el enfoque tradicional de listas de palabras.

# Antecedentes
Al nombrar estos archivos, el nombre de dominio a menudo se toma como referencia. Me he encontrado con escenarios en los que al nombrar estos archivos, los puntos en el dominio se eliminan, las vocales se eliminan, o el nombre de dominio se usa tal cual. Tomé esto en cuenta al desarrollar esta herramienta. Por lo tanto, al crear una lista de palabras basada en dominio, tomé las variantes sin puntos, sin vocales, ambas sin puntos y sin vocales. Luego, el dominio pasa por la siguiente función después de eliminar puntos, vocales, tanto puntos como vocales.

Pasa por la función siguiente después de que el dominio se invierte en el **método reverse**.

**mixed method** cambia la posición de cada subdominio. Luego, los resultados pasan por la siguiente función.

La ecuación matemática es así.

![](https://assets.kitploit.com/production/public/readmes/5473/1c2780201f7af736e6c58ea9dff33b8e535a2baa78b77abcb9b20c5a798b6cb6.png)


**shuffle method** simplemente mezcla subdominios y elimina puntos, vocales, tanto puntos como vocales. No itera sobre cada carácter en la cadena del dominio.


**fuzzuli** consta de dos partes principales. Una de ellas crea una lista de palabras dinámicamente. La otra envía la solicitud HTTP y verifica la respuesta en busca de archivos de respaldo/sensibles.

El diagrama de flujo de **fuzzuli** es el siguiente.

![flowchart](https://assets.kitploit.com/production/public/readmes/5473/aac877034a18ec30c4c81f27a524972a61dedf4cb23a2b2602eed5c80835c66f.png)


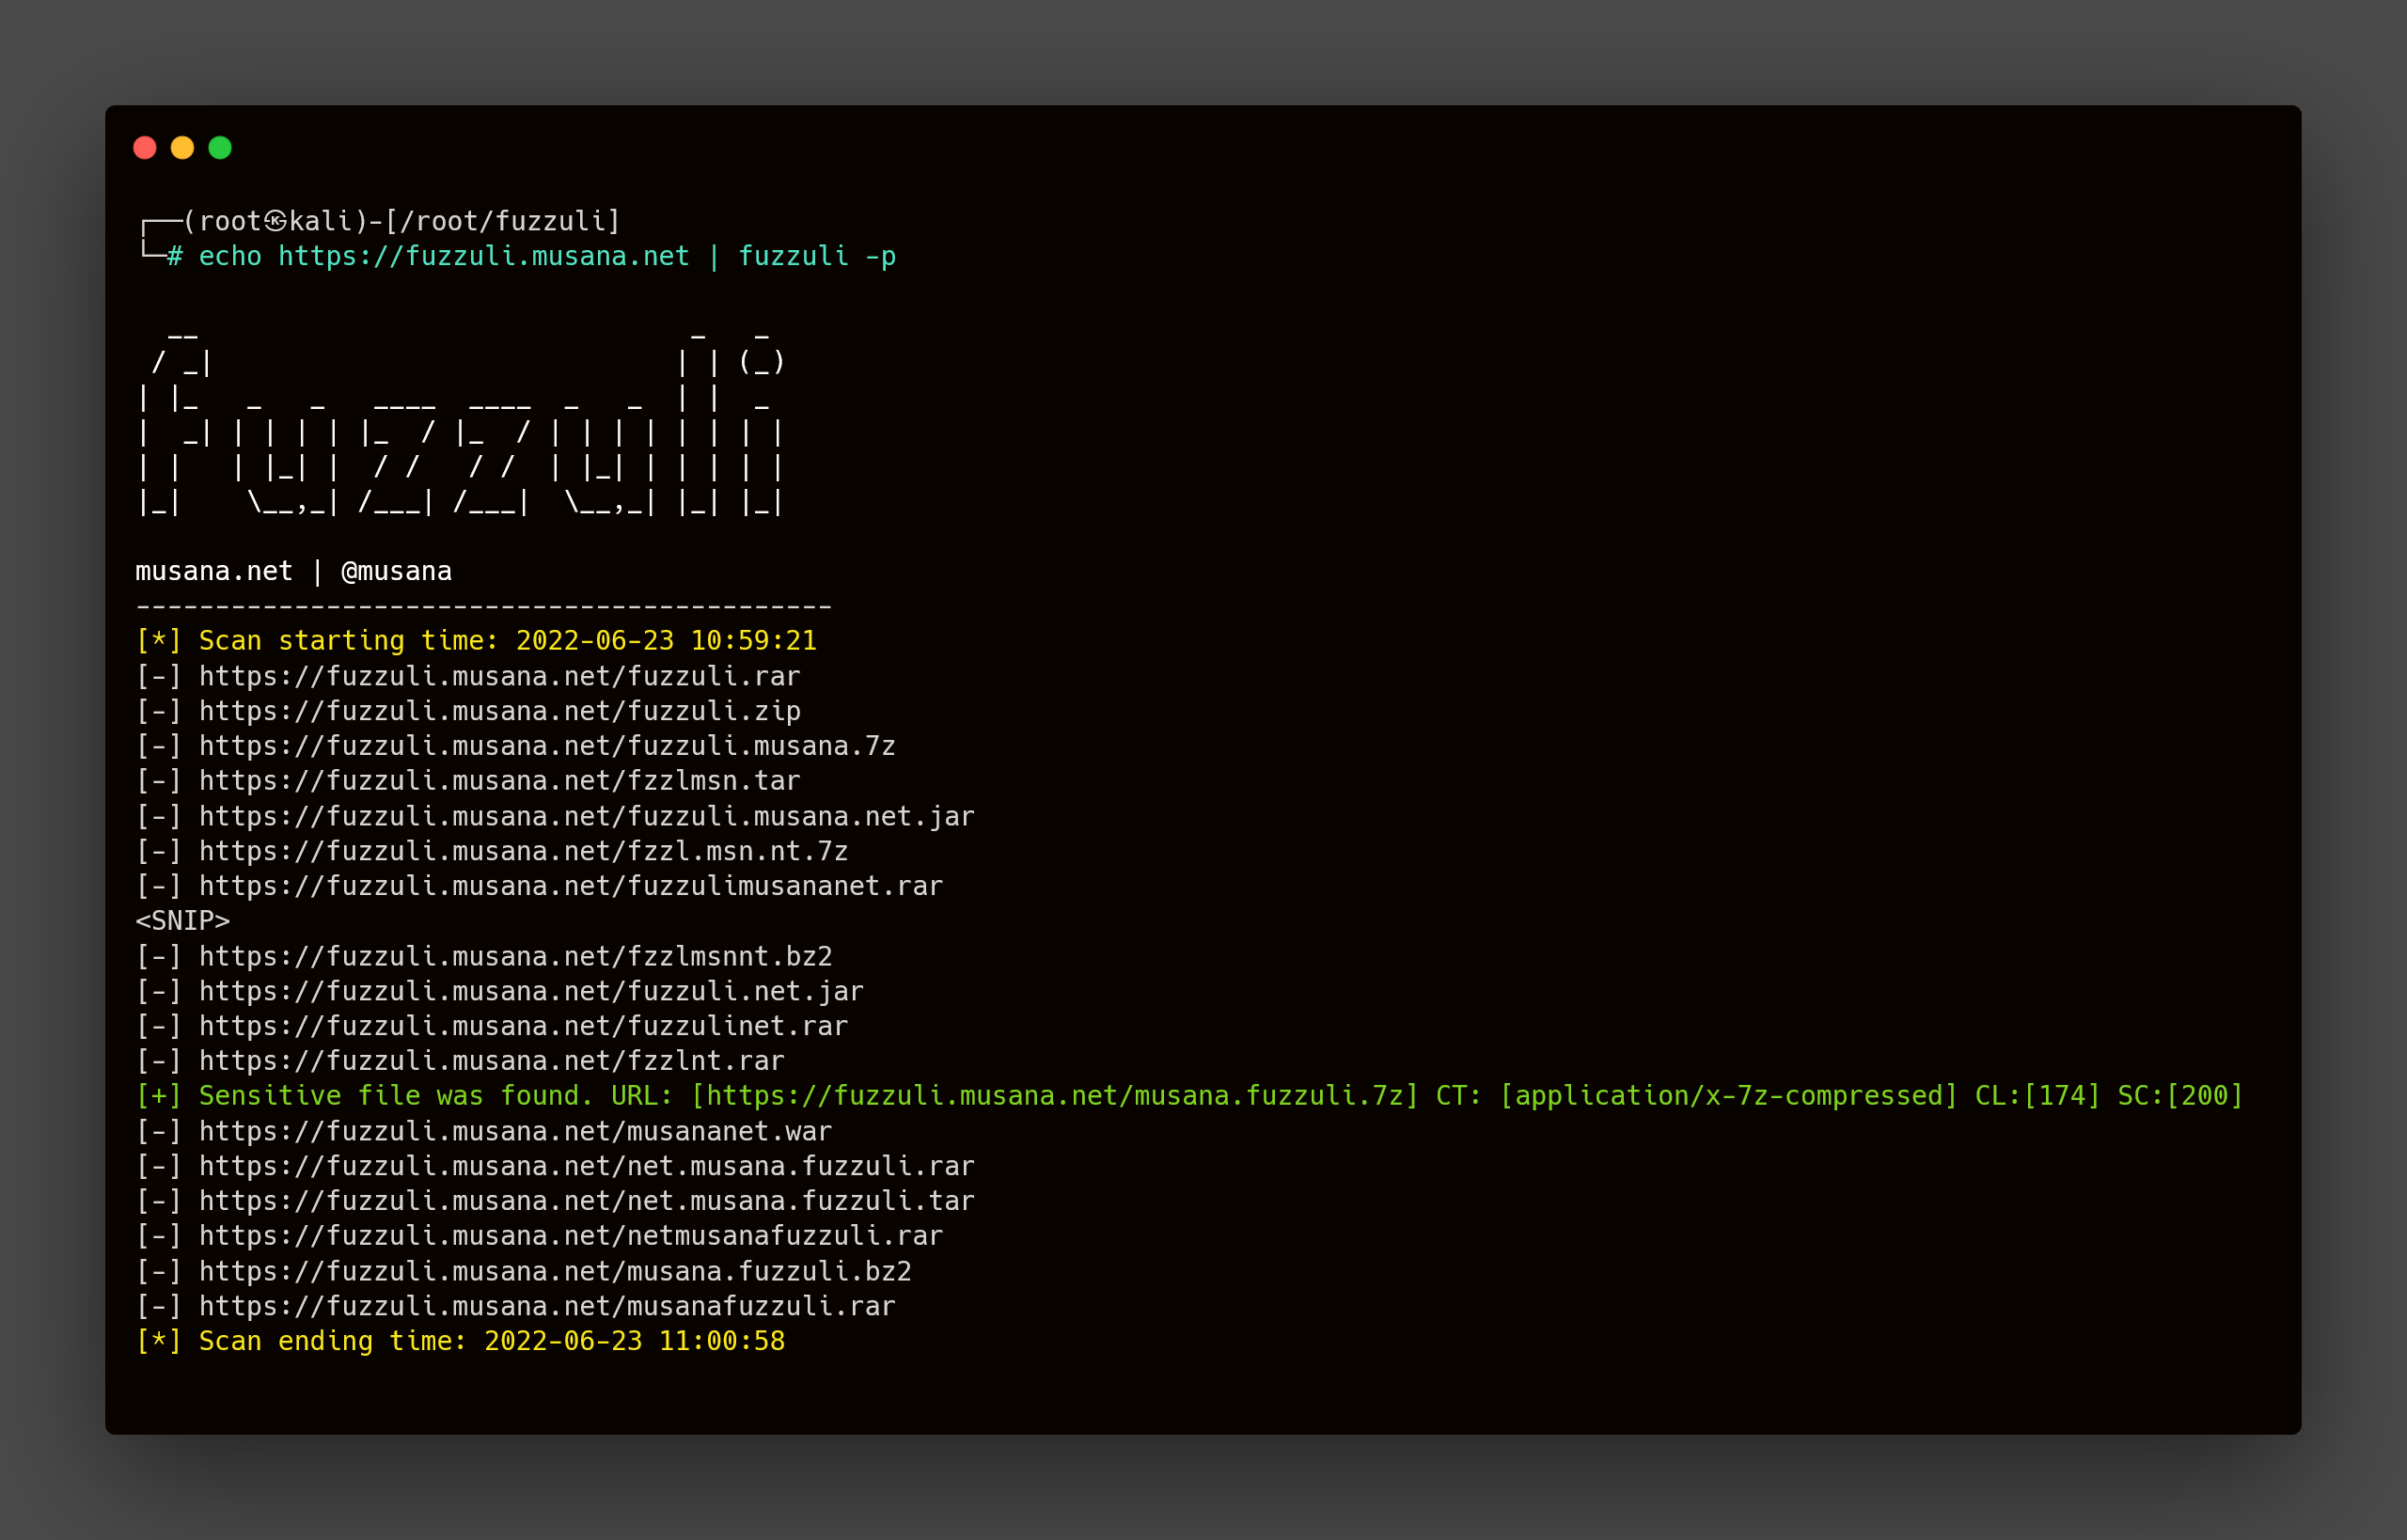
**fuzzuli** está utilizando 7 métodos diferentes para crear listas de palabras. Veamos los resultados para `fuzzuli.musana.net`

## shuffle```bash
┌──(root㉿kali)-[/root/fuzzuli]
└─# echo https://fuzzuli.musana.net|fuzzuli -mt shuffle

Mostrar 418 Posibilidades
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





