mukendi/kratosminifilter
Kratos Minifilter es un controlador de kernel de Windows (FLTMGR.SYS) diseñado para la detección de ransomware en tiempo real y la mitigación de E/S de archivos. Intercepta IRPs de bajo nivel para bloquear al instante el cifrado masivo no autorizado y los disparadores canary.

Kratos Minifilter es un controlador de kernel de Windows (FLTMGR.SYS) creado para la detección de ransomware en tiempo real y la mitigación de E/S de archivos. Intercepta IRPs de bajo nivel para bloquear al instante el cifrado masivo no autorizado y los activadores de canary.


Kratos es un minifiltro de sistema de archivos de Windows de investigación construido sobre el Administrador de filtros de Microsoft (fltmgr.sys).
En lugar de depender de firmas de malware, Kratos explora cómo puede detectarse el ransomware observando el comportamiento del sistema de archivos directamente dentro del kernel de Windows.
El proyecto demuestra cómo un controlador de seguridad puede:
Kratos no está destinado a convertirse en un antivirus comercial.
Su objetivo principal es comprender cómo los productos modernos de Detección y Respuesta en Endpoints (EDR) implementan la detección conductual de ransomware dentro del kernel de Windows.
Kratos combina tres capas de detección independientes.
Cada operación de escritura se muestrea.
En lugar de llamar a funciones de punto flotante no disponibles dentro del kernel, Kratos utiliza una tabla de búsqueda precalculada.
El detector identifica:
Una vez confirmado el ransomware, Kratos calcula un fingerprint FNV-1a de 64 bits a partir del ejecutable.
El fingerprint se almacena dentro de:
HKLM\SOFTWARE\Kratos\Blacklist
Las ejecuciones futuras se bloquean antes de que el ransomware comience a cifrar archivos.
A diferencia de las listas negras basadas en nombres de archivo, el fingerprinting sobrevive a:
Aquí está la cronología exacta de esta neutralización en Ring 0 por parte de Kratos (el controlador minifiltro anti-ransomware que estoy desarrollando), reconstruida a partir de los registros del kernel—con un giro inesperado en las carpetas compartidas del hipervisor:
1. Entrega de nota (Paso silencioso) DarkSide comienza generando su nota de rescate .txt. Debido a que los archivos de texto generan baja entropía y patrones de E/S estándar, Kratos no activa ninguna alerta. Elección arquitectónica intencional: cero falsos positivos en editores de texto legítimos y software de oficina.
2. Brecha conductual (VM invitada) El malware pasa a su fase destructiva, atacando archivos del escritorio con la extensión .27efa0d1. Después de 3 cambios de nombre sospechosos (un archivo ZIP y 2 imágenes PNG), el análisis de sintaxis combinado con alta entropía empuja la Puntuación de amenaza más allá del umbral crítico (\ge 80). Acción: Kratos deniega la E/S (STATUS_ACCESS_DENIED), termina el proceso (PID 6412), muestrea los primeros 4096 bytes del encabezado PE y registra su hash FNV-1a (07BACD78B04E01D9) en la lista negra del kernel.
3. Ataque transfronterizo: ¡Salvando el sistema HOST! Un segundo hilo (PID 5236) irrumpe en el directorio blog-security-main en HarddiskVolume5. El giro: Este volumen estaba asignado directamente a la carpeta compartida del hipervisor conectada a la unidad física del HOST. DarkSide intentaba una infección lateral de invitado a host. Resultado: Al estar adjunto a todos los volúmenes, Kratos intercepta el cambio de nombre después de solo 2 archivos (about.html y una página web). El proceso se elimina al instante, preservando el proyecto basado en el host en su totalidad.
4. El golpe final: Inmunización O(1) Se inicia un tercer intento de ejecución del binario (PID 704). Justo en el callback PreCreate, Kratos calcula el hash del encabezado PE, coincide con el fingerprint en la lista negra y sofoca la ejecución en su origen: 0 archivos tocados.
Archivos de usuario afectados: 5 en total (3 en el invitado, 2 en el host a través de la carpeta compartida).
Infección lateral de invitado a host: Completamente bloqueada desde Ring 0 dentro de la VM.
Tiempo de respuesta: Microsegundos (cálculo de entropía LUT de punto fijo, cero operaciones de punto flotante)
Defensa proactiva: 100% de eficacia del fingerprinting FNV-1a en la re-ejecución.
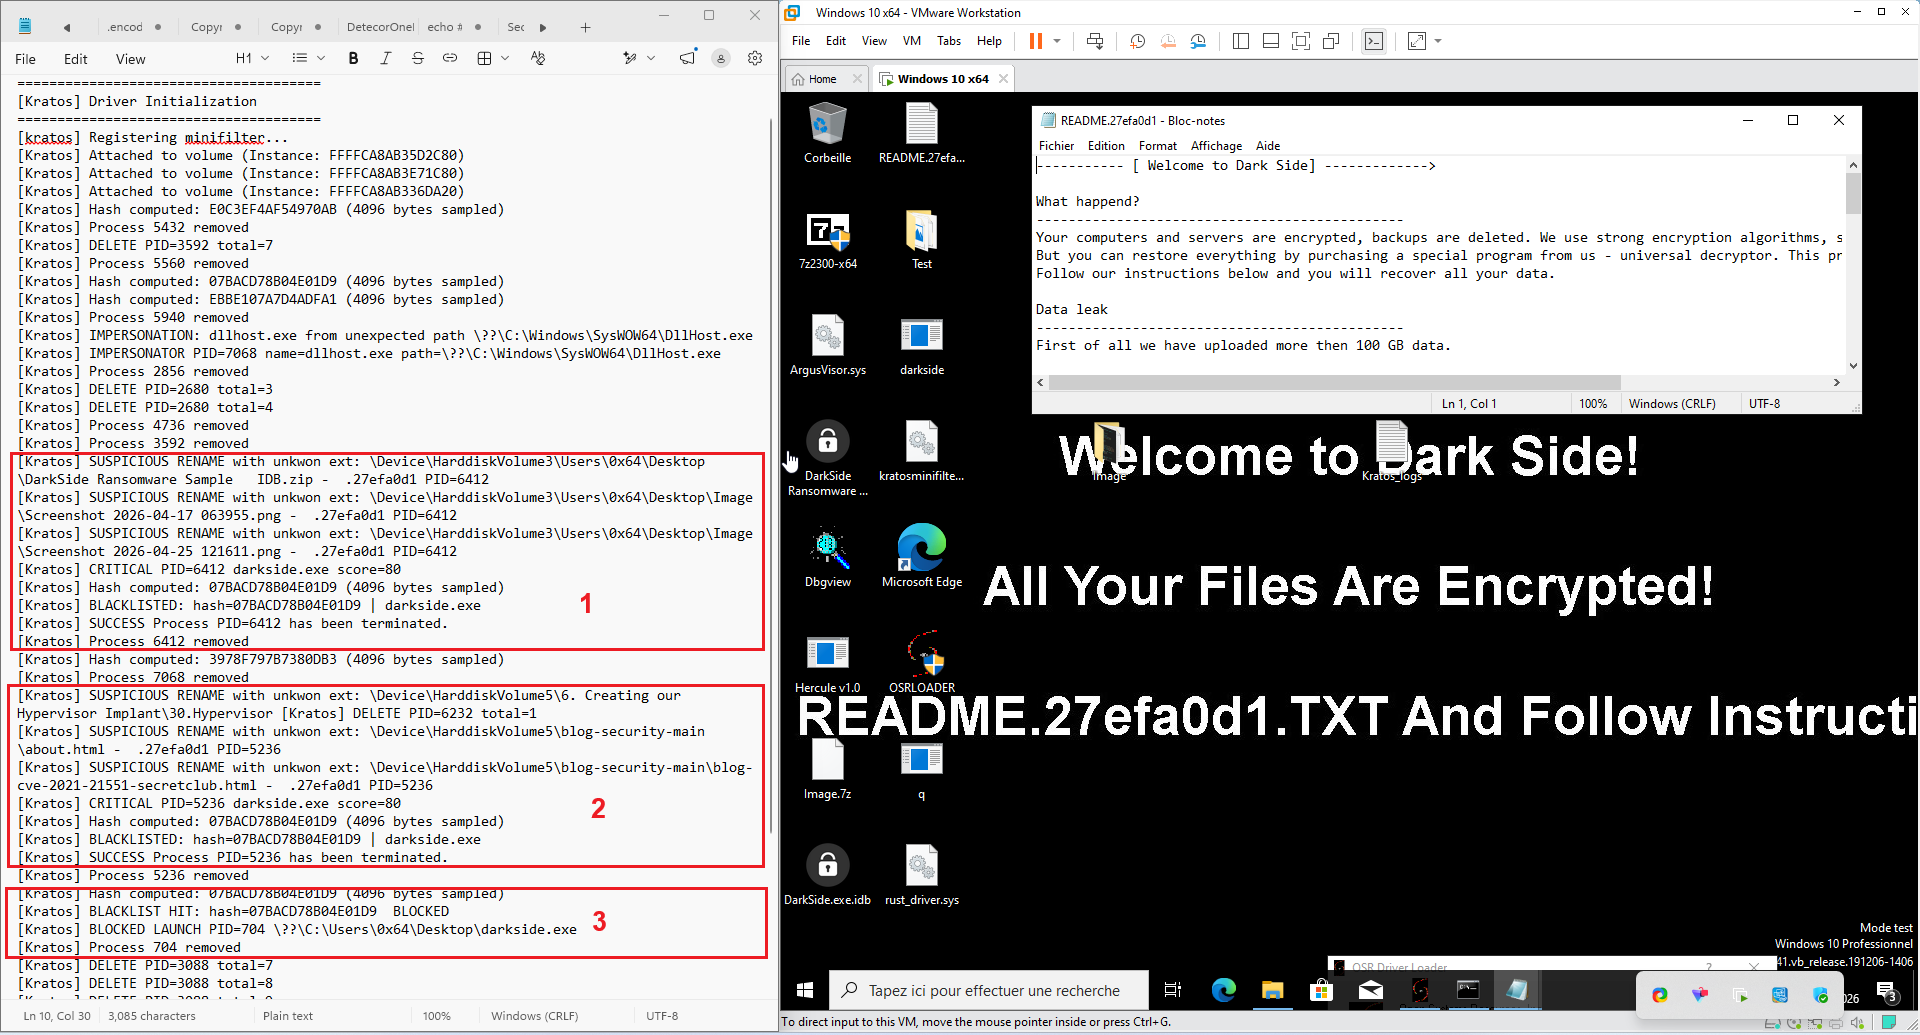
Figura: Kratos vs DarkSide