
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/muhammaduwais/react2shell
Escáneres de VulnerabilidadesRecopilación de InformaciónSeguridad WebPruebas de PenetraciónAprendizaje y Educación
GitHubmuhammaduwais/react2shell

React2Shell

Una extensión de Firefox para detectar vulnerabilidades React2Shell (CVE-2025-55182 y CVE-2025-66478) en aplicaciones web.

Ver Repositorio
235hace 9 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    339
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    322

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

RSC Sentinel

Una extensión de Firefox para detectar vulnerabilidades React2Shell (CVE-2025-55182 y CVE-2025-66478) en aplicaciones web.

👁️ Descripción general

RSC Sentinel es una extensión de navegador Firefox para investigadores y educadores de seguridad que desean observar los indicadores de React Server Components (RSC) y Next.js App Router mientras navegan. Se enfoca en la detección pasiva por defecto, resaltando posibles señales sin alterar el comportamiento del sitio. Para evaluaciones autorizadas, también ofrece herramientas manuales opcionales para sondeo activo y ejecución controlada de comandos iniciada por el usuario.

🧩 Características

  • Detección Pasiva: Observa automáticamente los indicadores de alto nivel de RSC y App Router durante la navegación normal.
  • Sondeo Activo: Permite una solicitud de huella digital iniciada por el usuario para recopilar señales adicionales de manera controlada.
  • Ejecución Manual de Comandos: Proporciona un flujo de trabajo de ejecución manual dirigido por el usuario, destinado estrictamente a pruebas autorizadas.

🧠 Cómo Funciona la Detección (Alto Nivel)

RSC Sentinel evalúa una combinación de indicadores de tiempo de ejecución, encabezados de respuesta HTTP y patrones de contenido de respuesta que están comúnmente asociados con el comportamiento de RSC y App Router. Los resultados se presentan como señales y deben interpretarse como indicadores, no como prueba definitiva de vulnerabilidad.

🦊 Instalación (Firefox)

Instale la extensión desde el código fuente usando el flujo de trabajo de complementos temporales de Firefox:

  1. Abra Firefox y navegue a about:debugging.
  2. Seleccione Este Firefox en la barra lateral izquierda.
  3. Haga clic en Cargar complemento temporal.
  4. Elija el archivo manifest.json del directorio del proyecto.

La extensión se cargará inmediatamente para la sesión actual del navegador.
▶️ Uso

  • Navegue normalmente; la extensión realiza la detección pasiva en segundo plano.
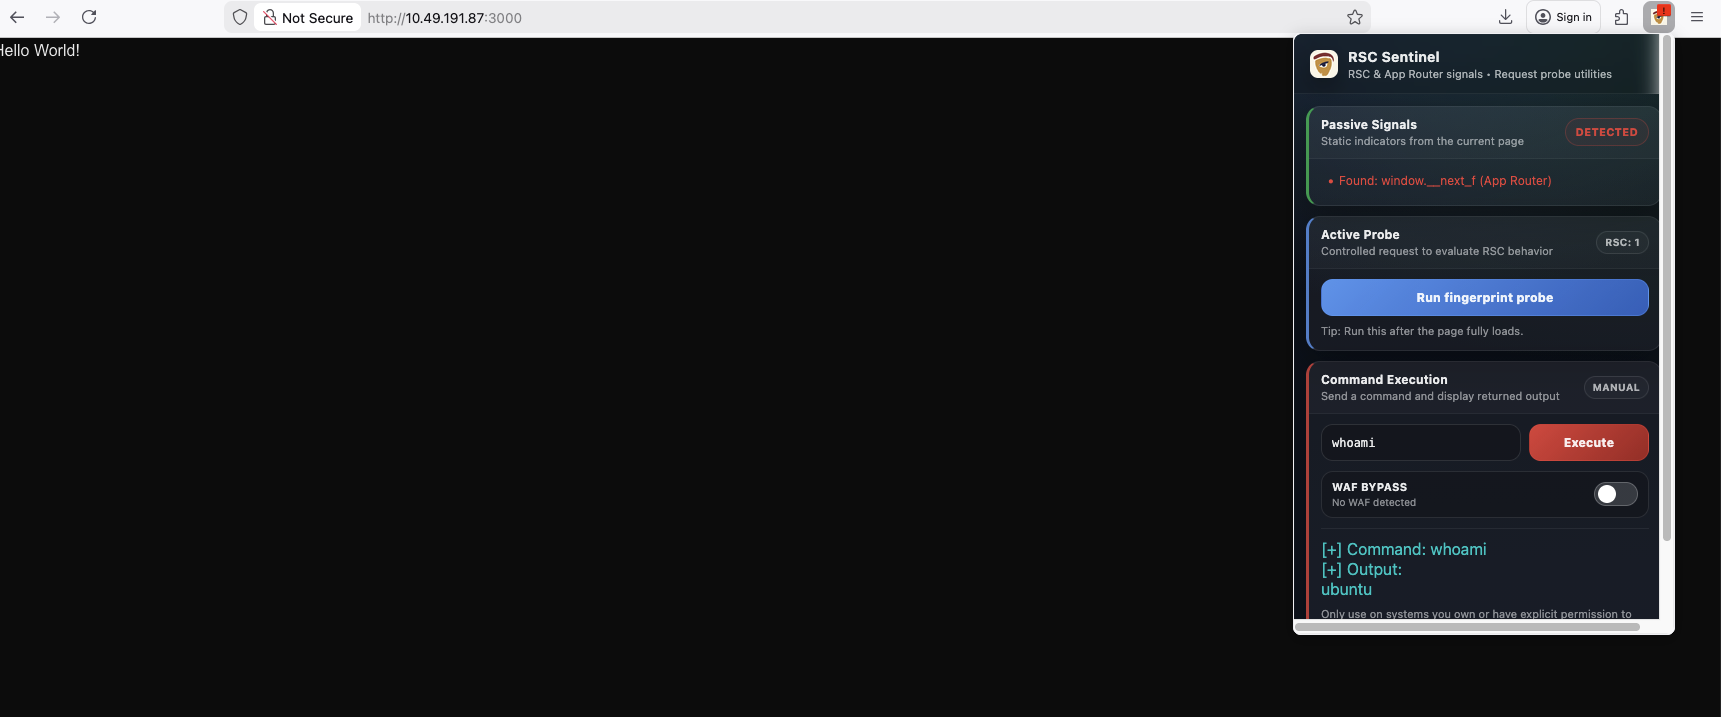
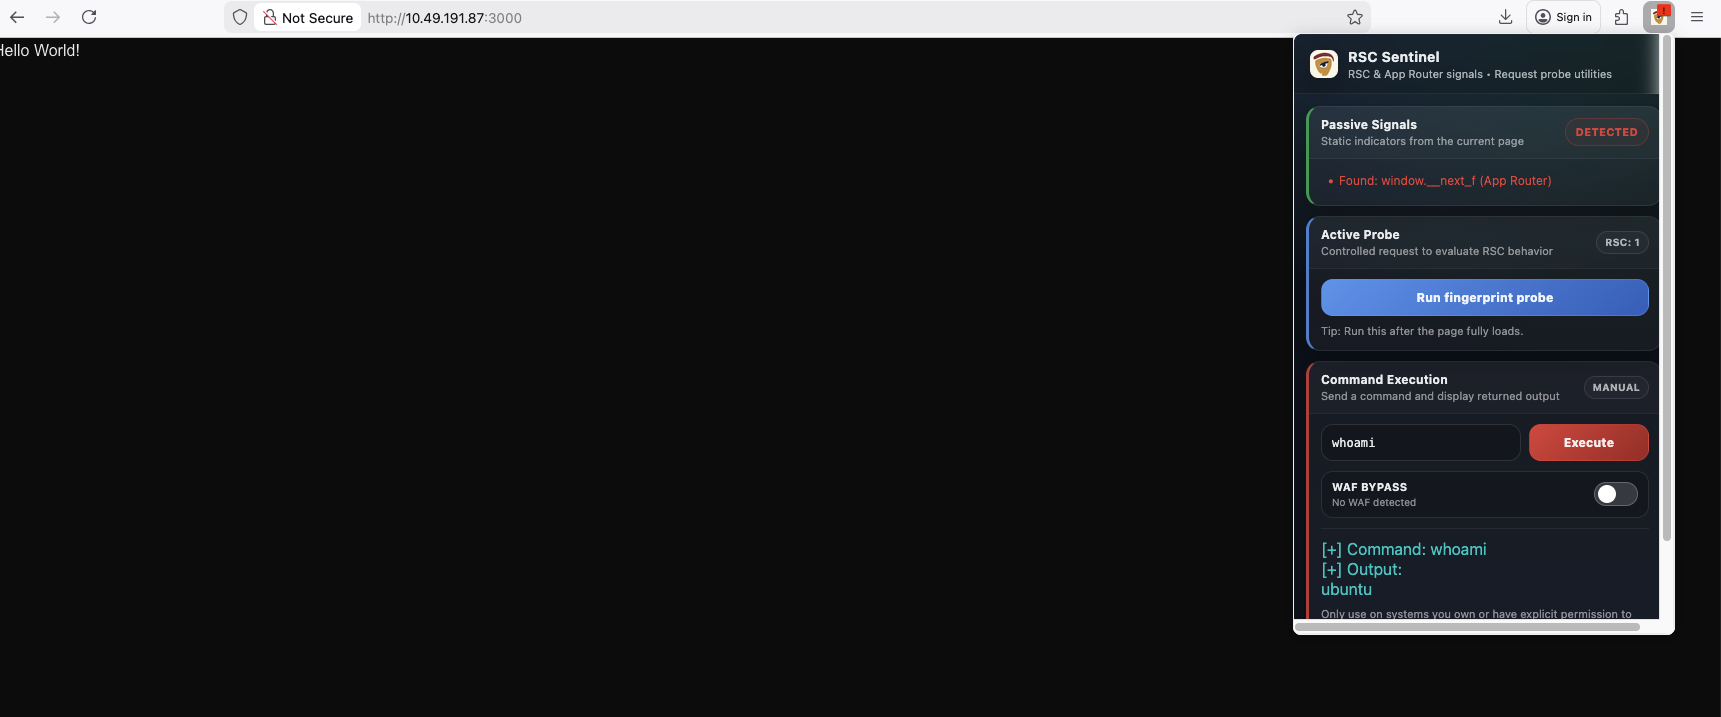
  • Abra el popup de la extensión desde la barra de herramientas de Firefox para ver las señales detectadas.
  • Use Ejecutar sonda de huella digital para iniciar una sonda manual cuando esté autorizado.
  • Revise los resultados en la interfaz del popup, donde se muestran claramente las señales pasivas y activas.

Extensión en acción

🗂️ Estructura del Proyecto

Ejemplo de diseño para el código fuente de la extensión:

.
├── manifest.json
├── background.js
├── content.js
├── popup.html
├── popup.js
├── images/
│   └── img2.png
│   └── img1.png
└── rules.json

⚠️ Uso Responsable / Advertencia

Esta extensión solo debe usarse en sistemas que posea o donde tenga permiso explícito para realizar pruebas. El mal uso de las herramientas de seguridad puede ser ilegal o poco ético. Use RSC Sentinel de manera responsable y de acuerdo con todas las leyes y políticas aplicables.

📜 Licencia y Descargo de Responsabilidad

Este proyecto es de código abierto y se proporciona con fines educativos y de investigación de seguridad autorizada. El autor no es responsable del mal uso. Siempre realice las pruebas de manera legal, ética y con permiso explícito.


Descargar herramienta




