 mucoze/umay
Plataforma de análisis de similitud de malware de IoT


Tabla de contenidos

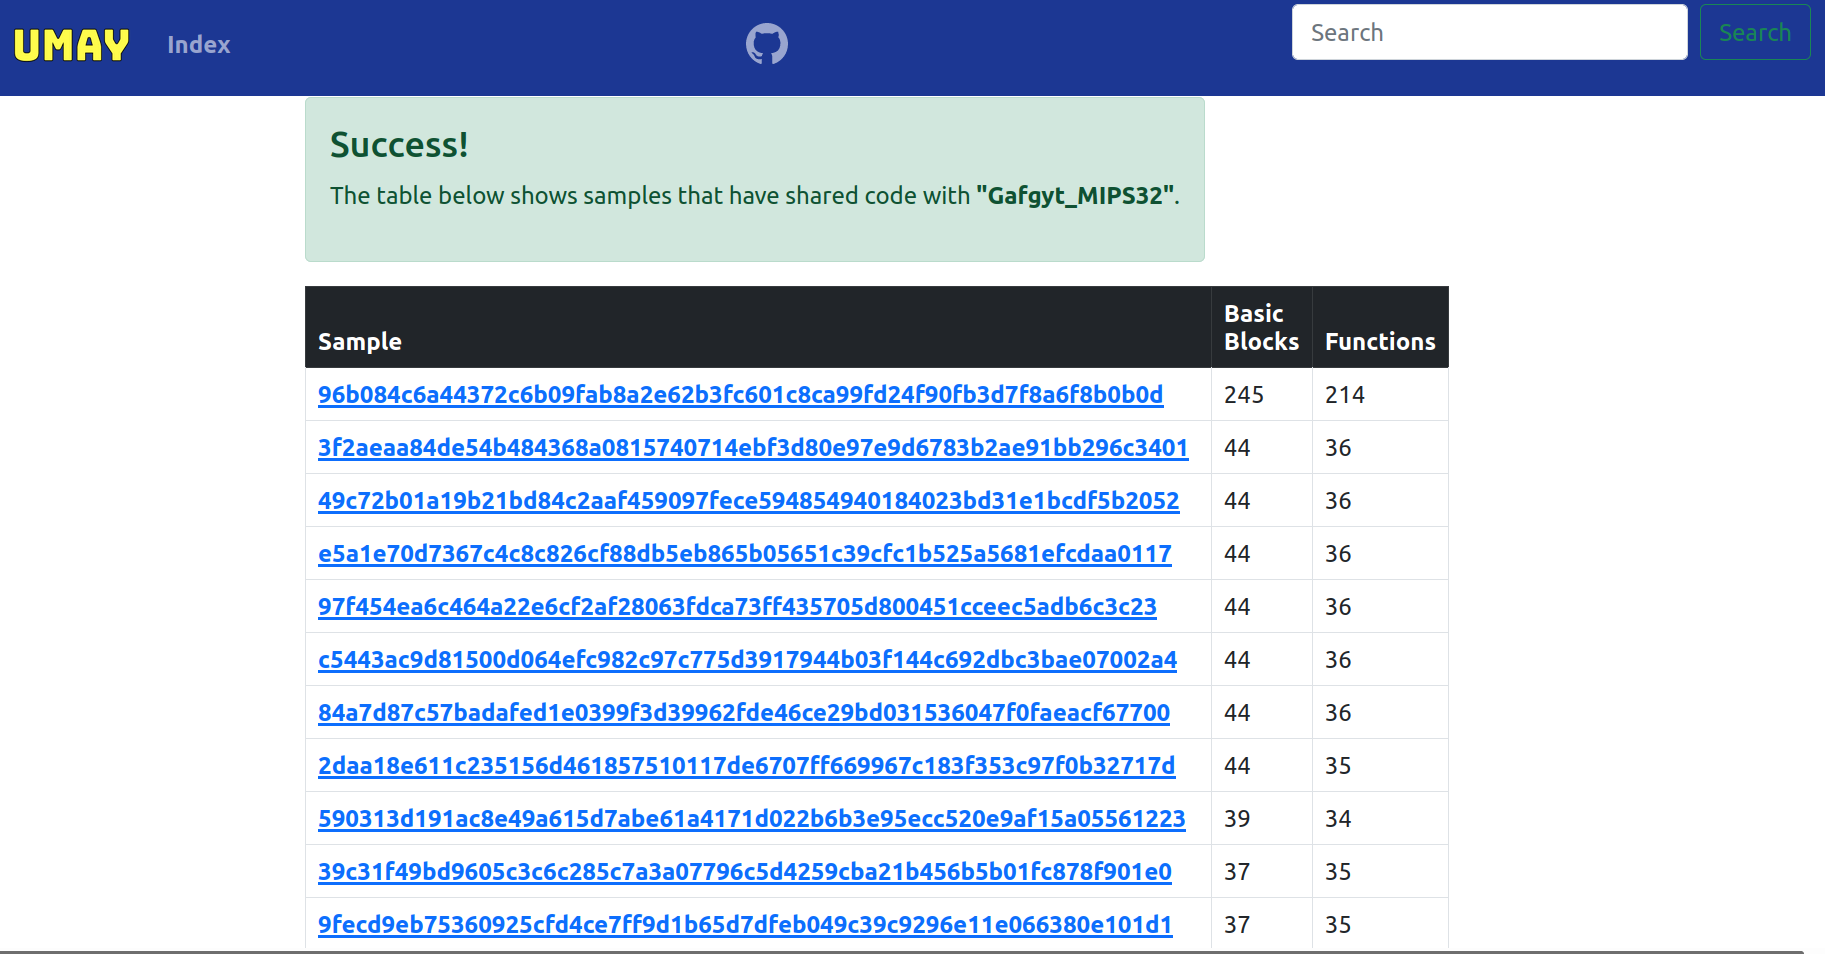
Este proyecto proporciona análisis de similitud de malware IoT basado en códigos compartidos. Ayuda a identificar otros malwares que tienen código compartido con el archivo analizado. De esta manera, puedes tener una oportunidad de hacerte una idea sobre la familia del malware. Existen varios dispositivos con diferentes arquitecturas en el ecosistema IoT. Los métodos basados en estática son más efectivos al abordar el problema de múltiples arquitecturas. Se utilizaron 1000 binarios de malware proporcionados por IoTPOT en el proyecto. Los bloques básicos y funciones de cada uno de los binarios fueron extraídos por radare2 y los valores hash de estos datos se almacenaron en la base de datos SQL. Los bloques básicos y funciones de la muestra a analizar se consultan en esta base de datos y se listan todos los malwares que tienen código compartido.
git clone https://github.com/mucoze/Umay
cd Umay
virtualenv venv
source venv/bin/activate
pip install -r requirements.txt
python manage.py makemigrations
python manage.py migrate
python manage.py createsuperuser
python manage.py runserver
y ahora la aplicación del proyecto es accesible desde tu navegador.
Por defecto: 127.0.0.1:8000
python create_dataset.py samples/
Indica el directorio donde se encuentran todas las muestras como argumento y generará el archivo dataset.db para ti.
¡Las contribuciones, problemas y solicitudes de nuevas funcionalidades son bienvenidos!
No dudes en contactarme.
Umay está licenciado bajo Apache License 2.0
