 msnightmare/fastunlock
Prueba de concepto de un bypass de la pantalla de bloqueo de Windows Narrator que logra la ejecución de código como WsiAccount y derrota a BitLocker con acceso físico.

FastUnlock : Vulnerabilidad 0day de omisión de la pantalla de bloqueo mediante Narrador de Windows
La vulnerabilidad existe en la forma en que el Narrador gestiona la interfaz de usuario en un contexto de cuenta bloqueada; una explotación exitosa da como resultado la omisión de BitLocker y la ejecución de código en el contexto de la cuenta de la pantalla de bloqueo "WsiAccount".
Pasaron un total de 5 minutos desde el descubrimiento hasta el compromiso de una máquina con BitLocker completamente cifrado con Windows 11 26H2 con el parche de noviembre instalado, un problema causado por la total negligencia por parte de Microsoft... La vulnerabilidad parece ser extremadamente consistente en todas las máquinas en las que la probé; en otras palabras, si sabes cómo controlar el Narrador en segundo plano correctamente o simplemente pulsas la combinación de botones correcta, también obtendrás ejecución de código en la máquina objetivo.
Obviamente, esto requiere acceso físico y que al menos una cuenta de la máquina esté vinculada a una cuenta en línea; esto rompe la garantía de que una máquina con BitLocker debidamente protegida no puede ser accedida incluso si el atacante tiene acceso físico, así que mantén a buen recaudo cualquier máquina Windows hasta que Microsoft parchee esto.
En el proceso de darle al Narrador un nuevo aspecto, Microsoft olvidó asegurarse de que la nueva interfaz de usuario no se ejecute en el caso de que se estuviera ejecutando en el contexto de un usuario de la pantalla de bloqueo (curiosamente, todavía conserva el código antiguo que impide que se genere la ventana si se ejecuta como SYSTEM).
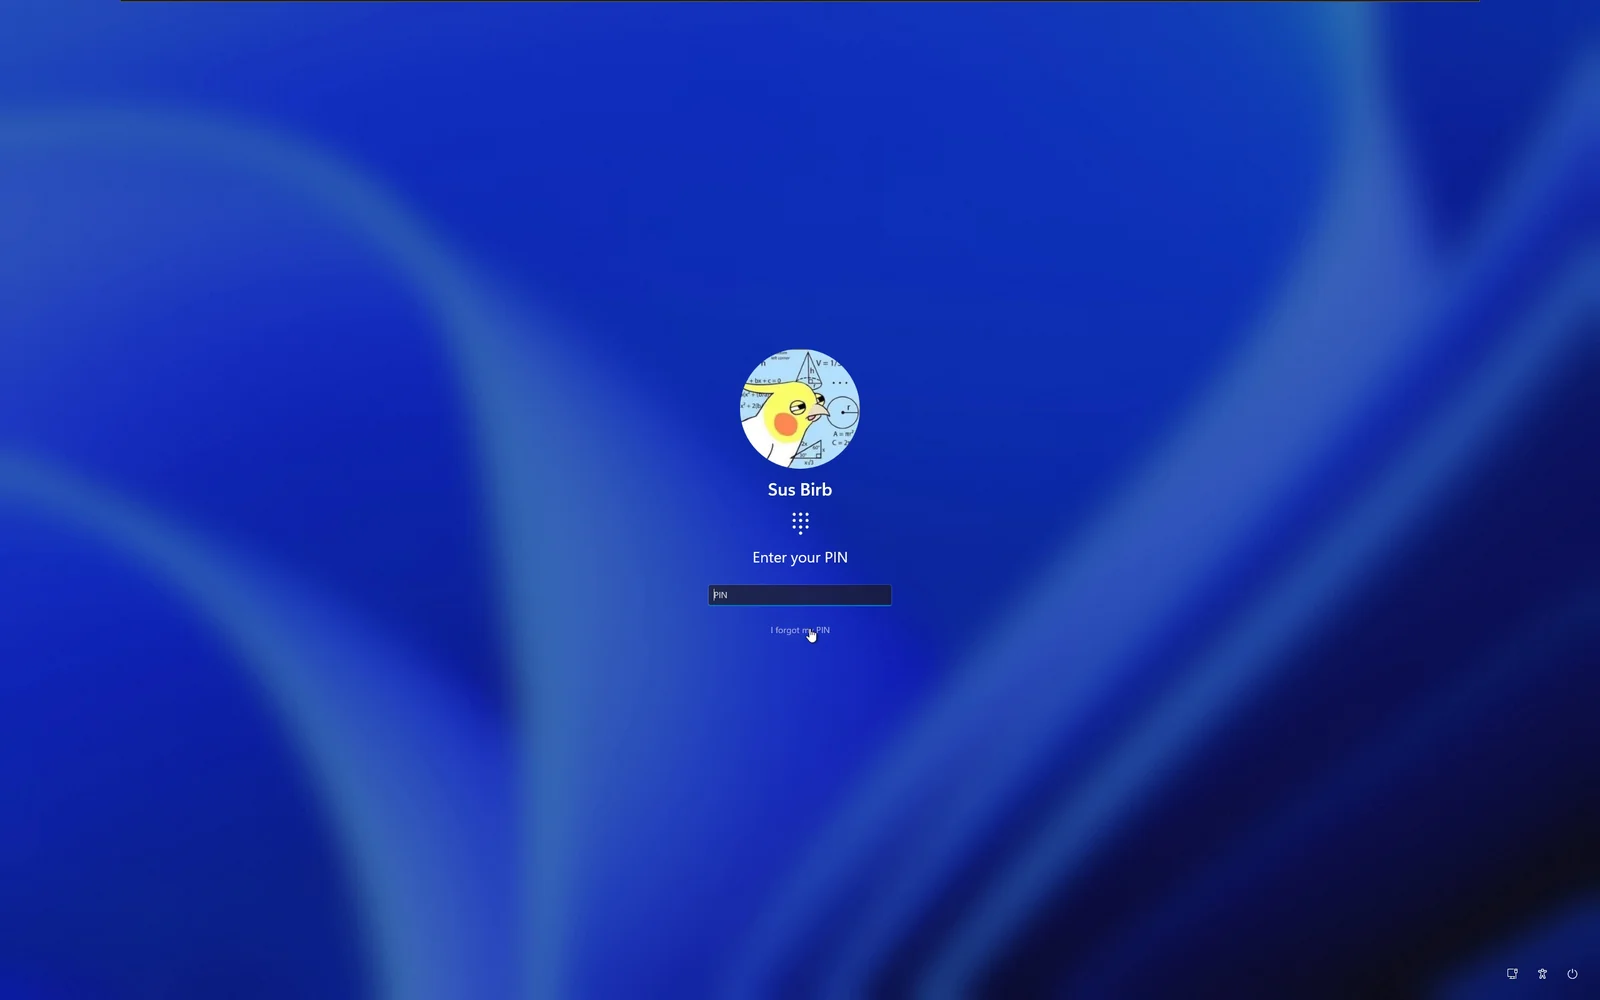
A diferencia de los anteriores errores de omisión de la pantalla de bloqueo que encontré en el pasado (por ejemplo, ZDI-21-1053), este es extremadamente cómodo de usar; cuando haces clic en "Olvidé mi PIN" (o contraseña o lo que sea),
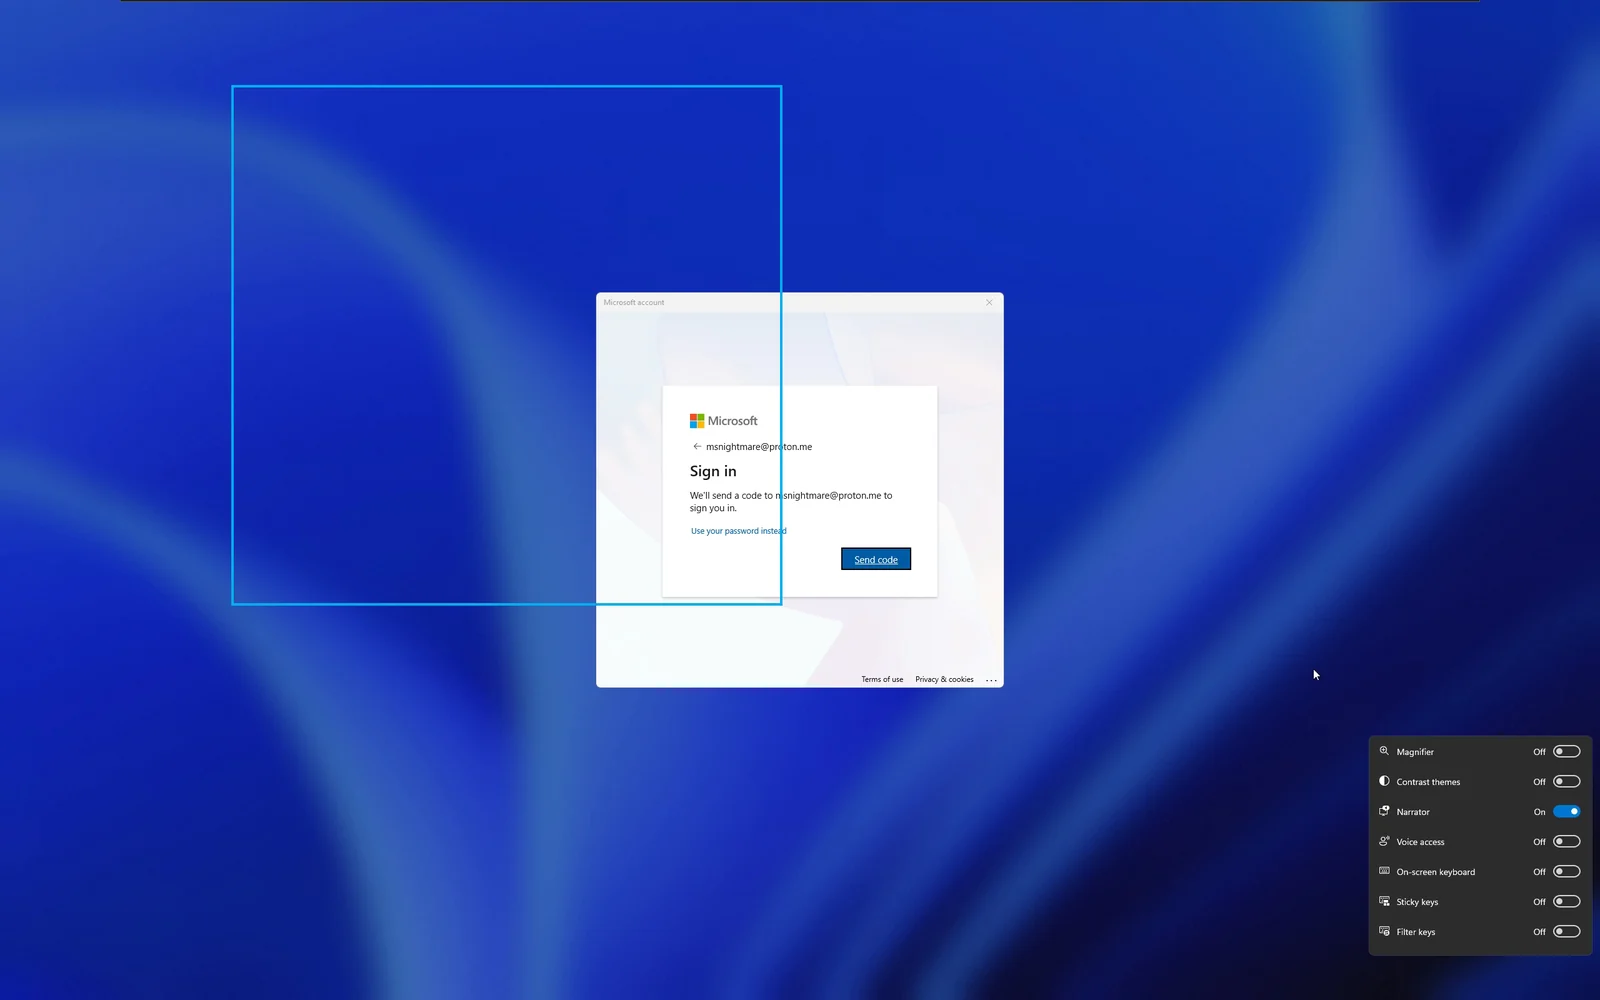
En cuanto la ventana de la cuenta de Microsoft te solicita una acción para restablecer la cuenta, pulsa Win+U y haz clic en Narrador,
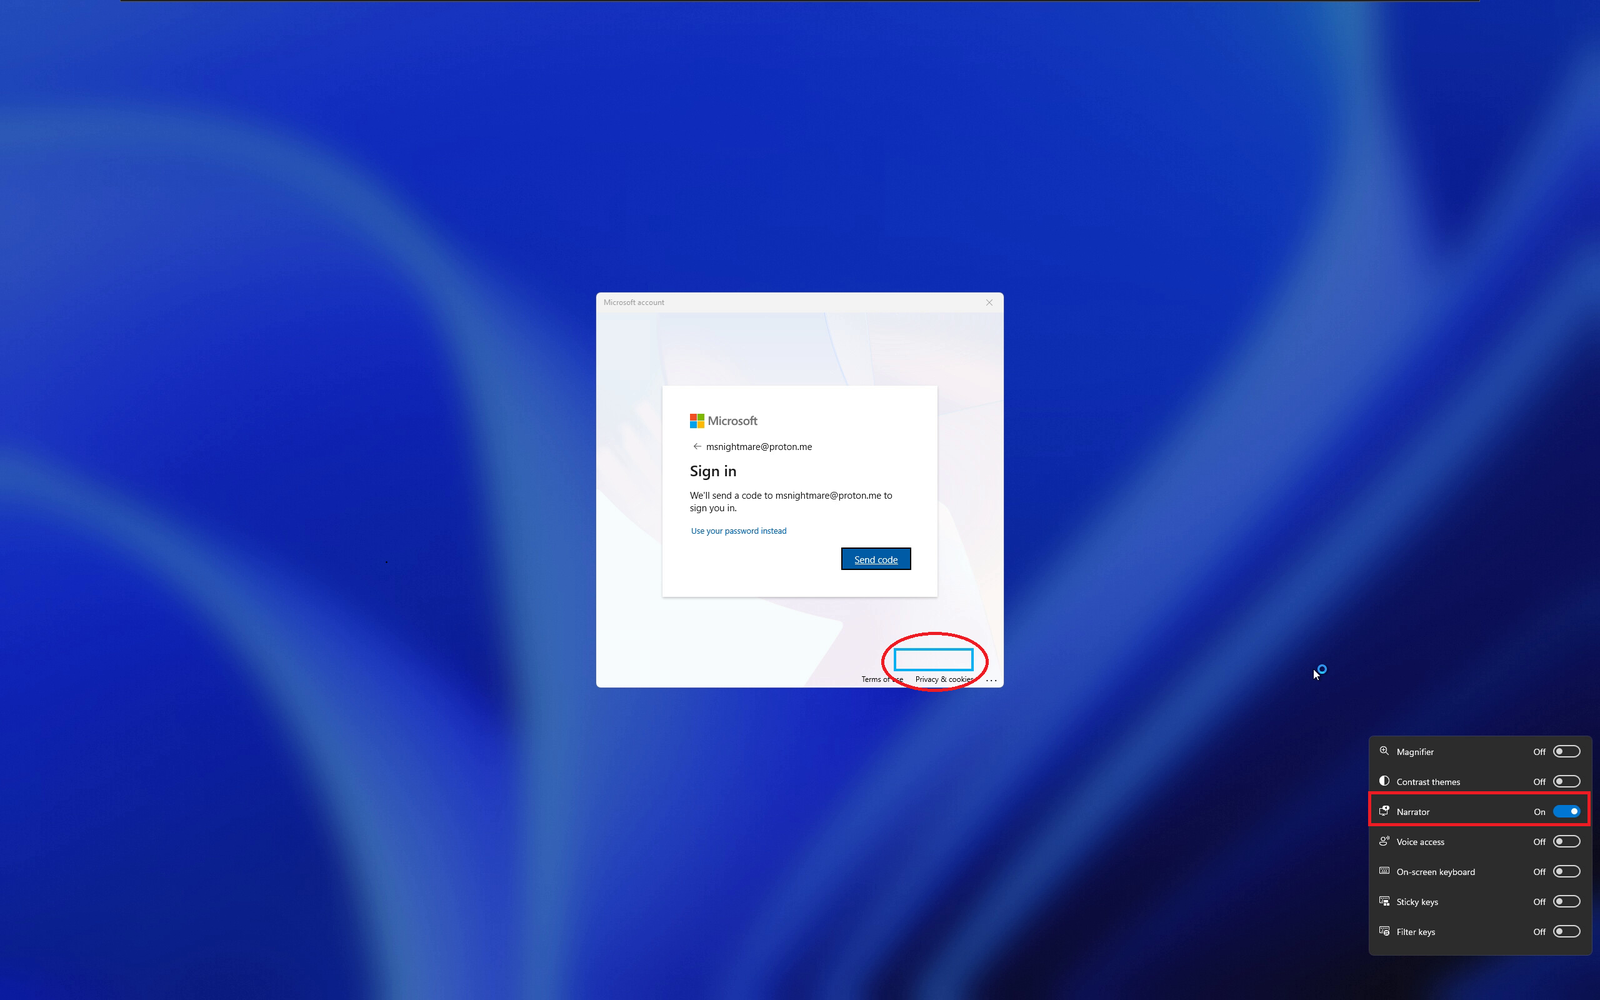
En el segundo en que actives el Narrador, este enfocará inmediatamente una ventana en segundo plano propiedad del Narrador; esta ventana exacta estará en segundo plano, pero no podrás verla.
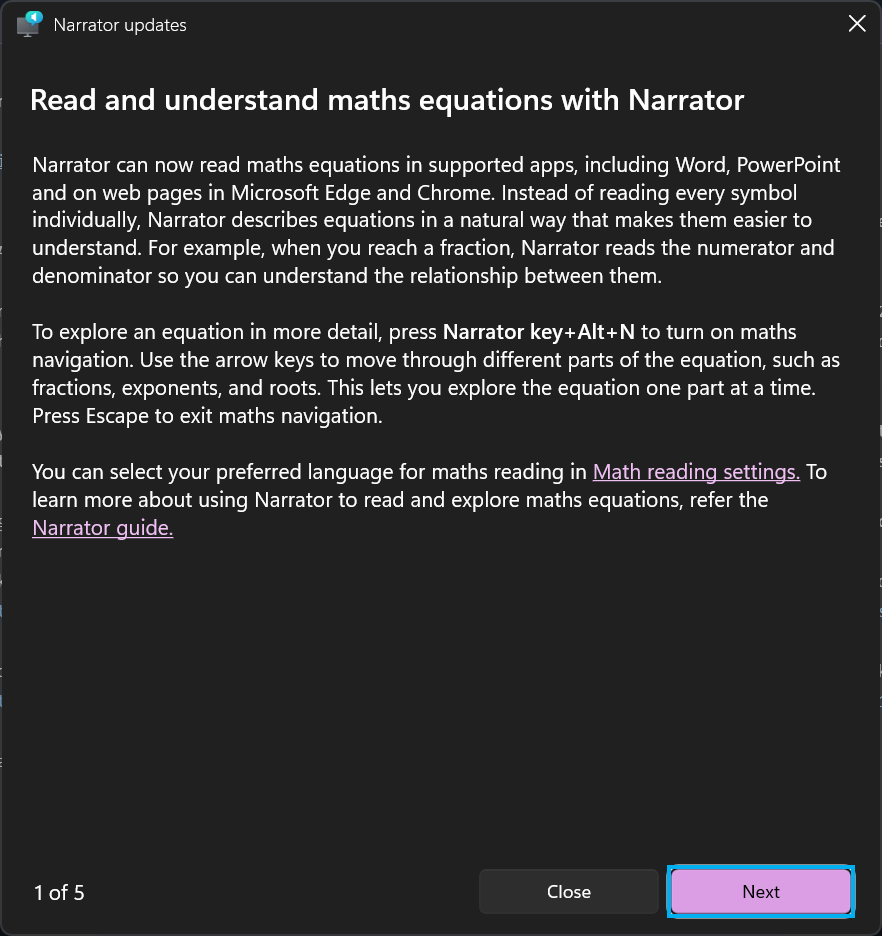
Como puedes ver, el Narrador está enfocado en el botón "Siguiente"; para navegar, mantén pulsada la tecla de mayúsculas (no la sueltes) y usa las teclas de flecha para navegar. Tu siguiente objetivo es obvio: haz clic en "Configuración de lectura matemática"; para hacer clic en el enlace real, puedes pulsar CAPS + Enter, lo que te llevará al siguiente paso, la ventana de configuración.
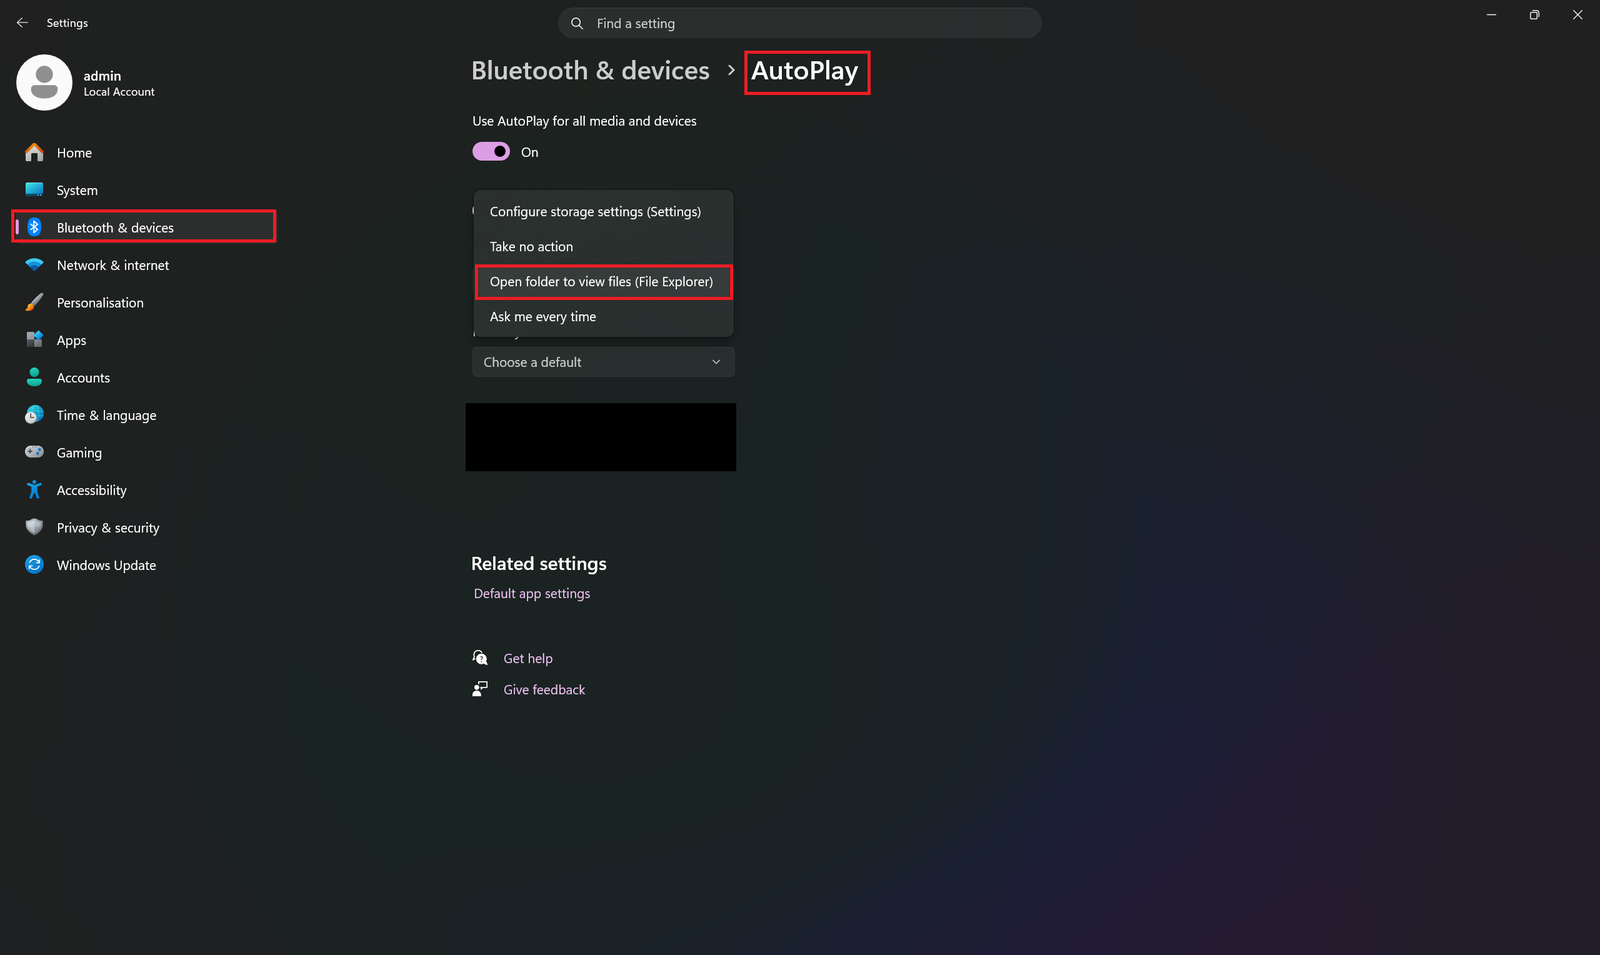
A partir de ahora, depende de ti cómo quieras ejecutar código; tener el foco en la ventana de configuración permite múltiples formas de obtener ejecución de código en el contexto del usuario "WsiAccount". En mi caso, prefiero navegar a "Bluetooth y dispositivos", luego a "Reproducción automática", después a "Unidad extraíble" y finalmente a "Abrir carpeta para ver archivos (Explorador de archivos)".
Como se muestra respectivamente en el vídeo de demostración,
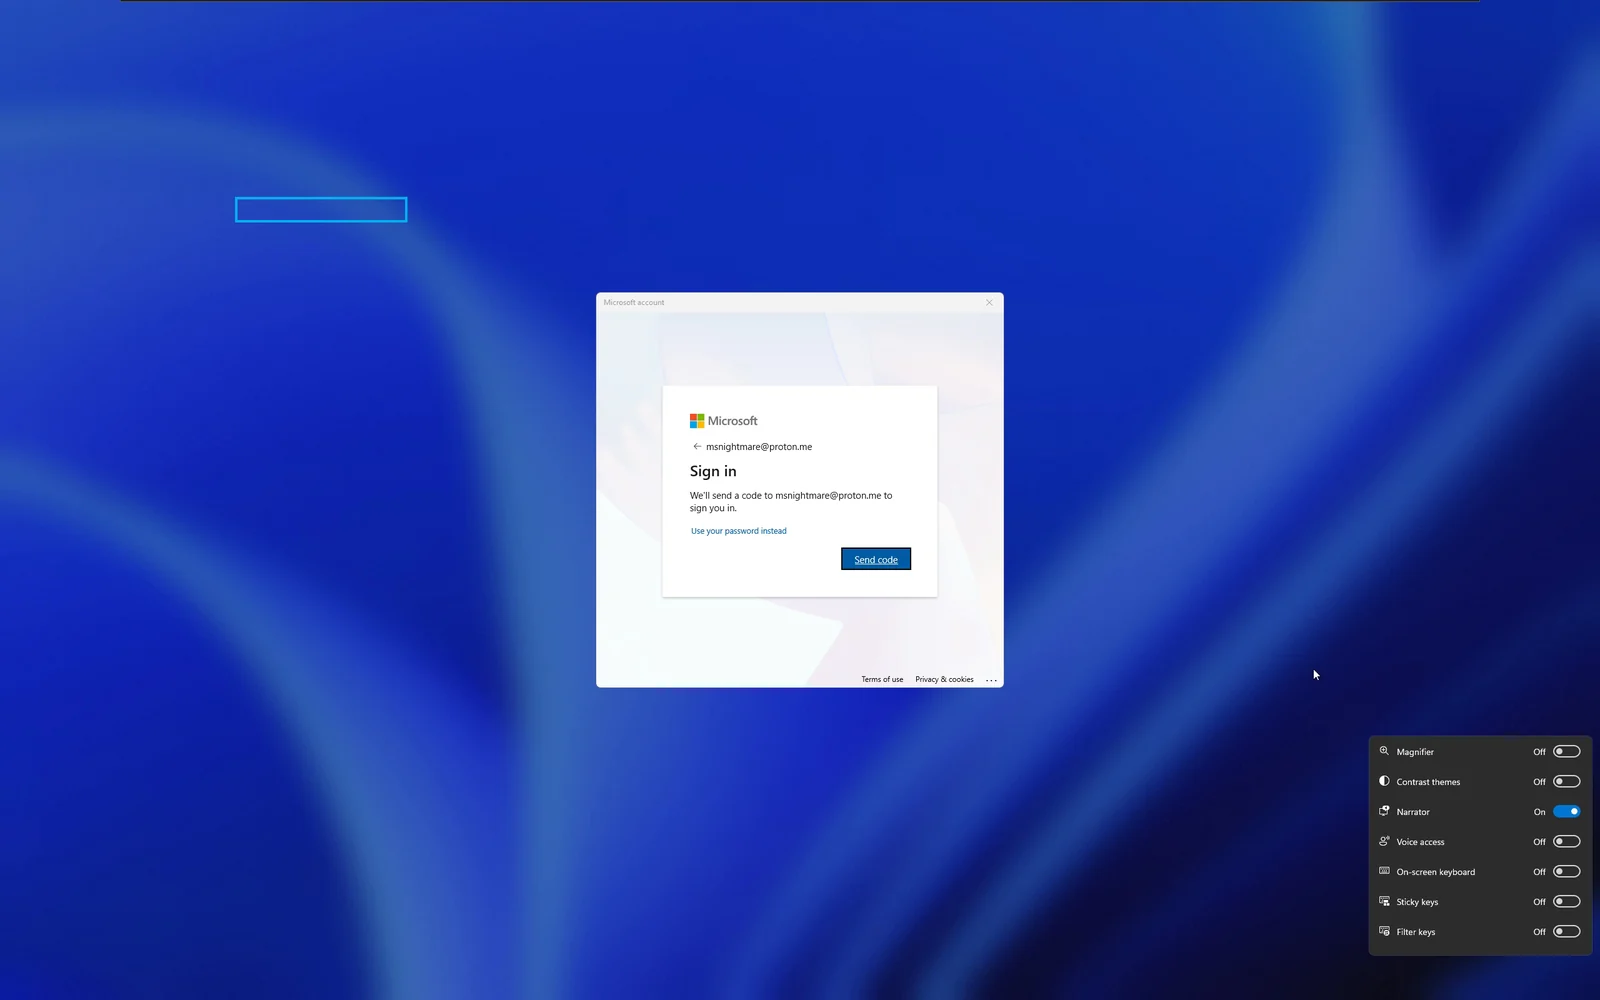
Ahora bien, no mostré la demostración completa de ejecución de código porque realmente no tengo un USB, pero ya lo he hecho suficientes veces como para saber qué ocurre después: tu siguiente paso es conectar un USB; en cuanto lo hagas, el Narrador enfocará el Explorador mostrando el contenido de tu almacenamiento montado y podrás navegar con la misma combinación de botones (CAPS LOCK + teclas de flecha/Enter/Espacio). Si haces todo correctamente, el binario de tu USB se ejecutará en el contexto de "WsiAccount".
No he comprobado otras versiones de Windows, así que no estoy realmente seguro de si esto podría funcionar en Windows 10.






