
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2020-14179 — Exposición de datos sensibles a través del endpoint /secure/QueryComponent!Default.jspa - CVE-2020-14179 | Kitploit
Herramientas/GitHubGitHub/mrnazu/cve-2020-14179
ReconocimientoAnálisis de VulnerabilidadesExplotaciónRecopilación de InformaciónSeguridad WebPruebas de Penetración
GitHubmrnazu/cve-2020-14179

CVE-2020-14179

Exposición de datos sensibles a través del endpoint /secure/QueryComponent!Default.jspa - CVE-2020-14179

Ver Repositorio
424hace 2 añosAún no revisado
Compartir

CVE-2020-14179

Exposición de datos sensibles a través del endpoint /secure/QueryComponent!Default.jspa

  • Prioridad: Alta
  • Versiones afectadas: 8.6.0 | 8.8.0 | 8.5.5 | 8.9.0 | 8.10.0 | 8.11.0

Las versiones afectadas de Atlassian Jira Server y Data Center permiten a atacantes remotos no autenticados ver nombres de campos personalizados y nombres de SLA personalizados mediante una vulnerabilidad de divulgación de información en el endpoint /secure/QueryComponent!Default.jspa.

Por lo que sé, 9.11.0, 9.7.1... también están afectadas 😂

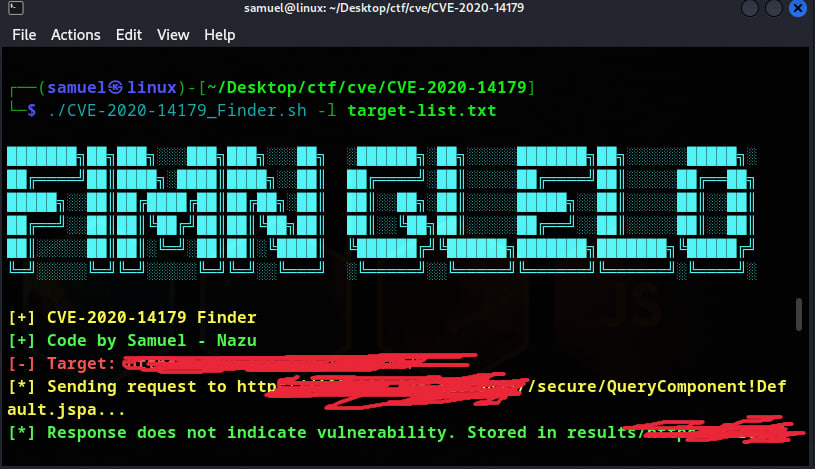
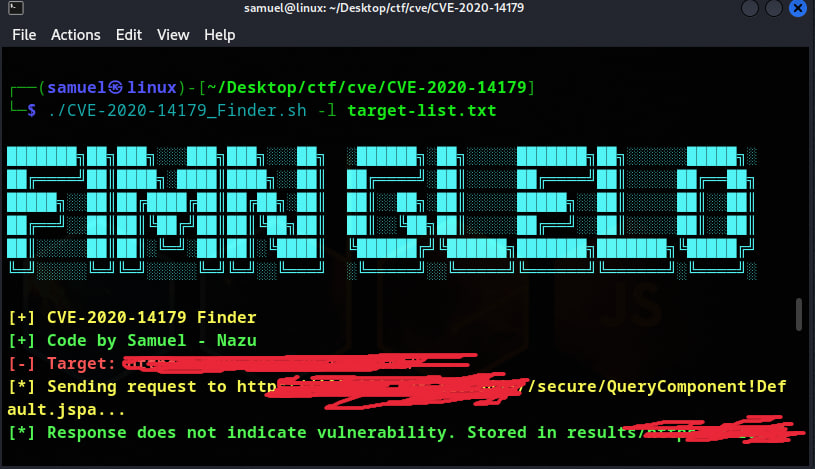
Resumen de CVE-2020-14179_Finder.sh

CVE-2020-14179 Finder es un simple script bash diseñado para comprobar si un objetivo es vulnerable a CVE-2020-14179.

El script utiliza una petición HTTP específica mediante curl al endpoint /secure/QueryComponent!Default.jspa y analiza la respuesta para determinar la vulnerabilidad.

Características

  • Envía una petición al endpoint especificado /secure/QueryComponent!Default.jspa.
  • Analiza la respuesta para determinar la vulnerabilidad.
  • Muestra resultados codificados por colores para facilitar su identificación.
  • Almacena los detalles de la petición y la respuesta en la carpeta "results".

image

Instalación

  1. Clona el repositorio:
  • git clone https://github.com/mrnazu/CVE-2020-14179.git
  1. Navega al directorio del script:
  • cd CVE-2020-14179
  1. Ejecuta el script:
  • Para una lista de objetivos desde un archivo: ./CVE-2020-14179_Finder.sh -l target.txt
  • Para una única URL objetivo: ./CVE-2020-14179_Finder.sh -u http://target.com/

Contribuciones

Este script se proporciona únicamente con fines educativos y de investigación. Úsalo de forma responsable y solo en sistemas para los que tengas permiso de prueba.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    287

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →