
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/mrcl0wnlab/nuclei-template-cve-2022-1388-big-ip-icontrol-rest-exposed

ReconocimientoEscáneres de VulnerabilidadesExplotaciónRecopilación de InformaciónSeguridad WebPruebas de Penetración
GitHubmrcl0wnlab/nuclei-template-cve-2022-1388-big-ip-icontrol-rest-exposed

Nuclei-Template-CVE-2022-1388-BIG-IP-iControl-REST-Exposed

Acerca de

Ver Repositorio
28931hace 4 añosRevisado por Kitploit

Esta vulnerabilidad puede permitir que un atacante no autenticado con acceso a la red al sistema BIG-IP a través del puerto de administración y/o direcciones IP propias ejecute comandos arbitrarios del sistema, cree o elimine archivos, o deshabilite servicios. No hay exposición en el plano de datos; esto es solo un problema del plano de control.

Compartir

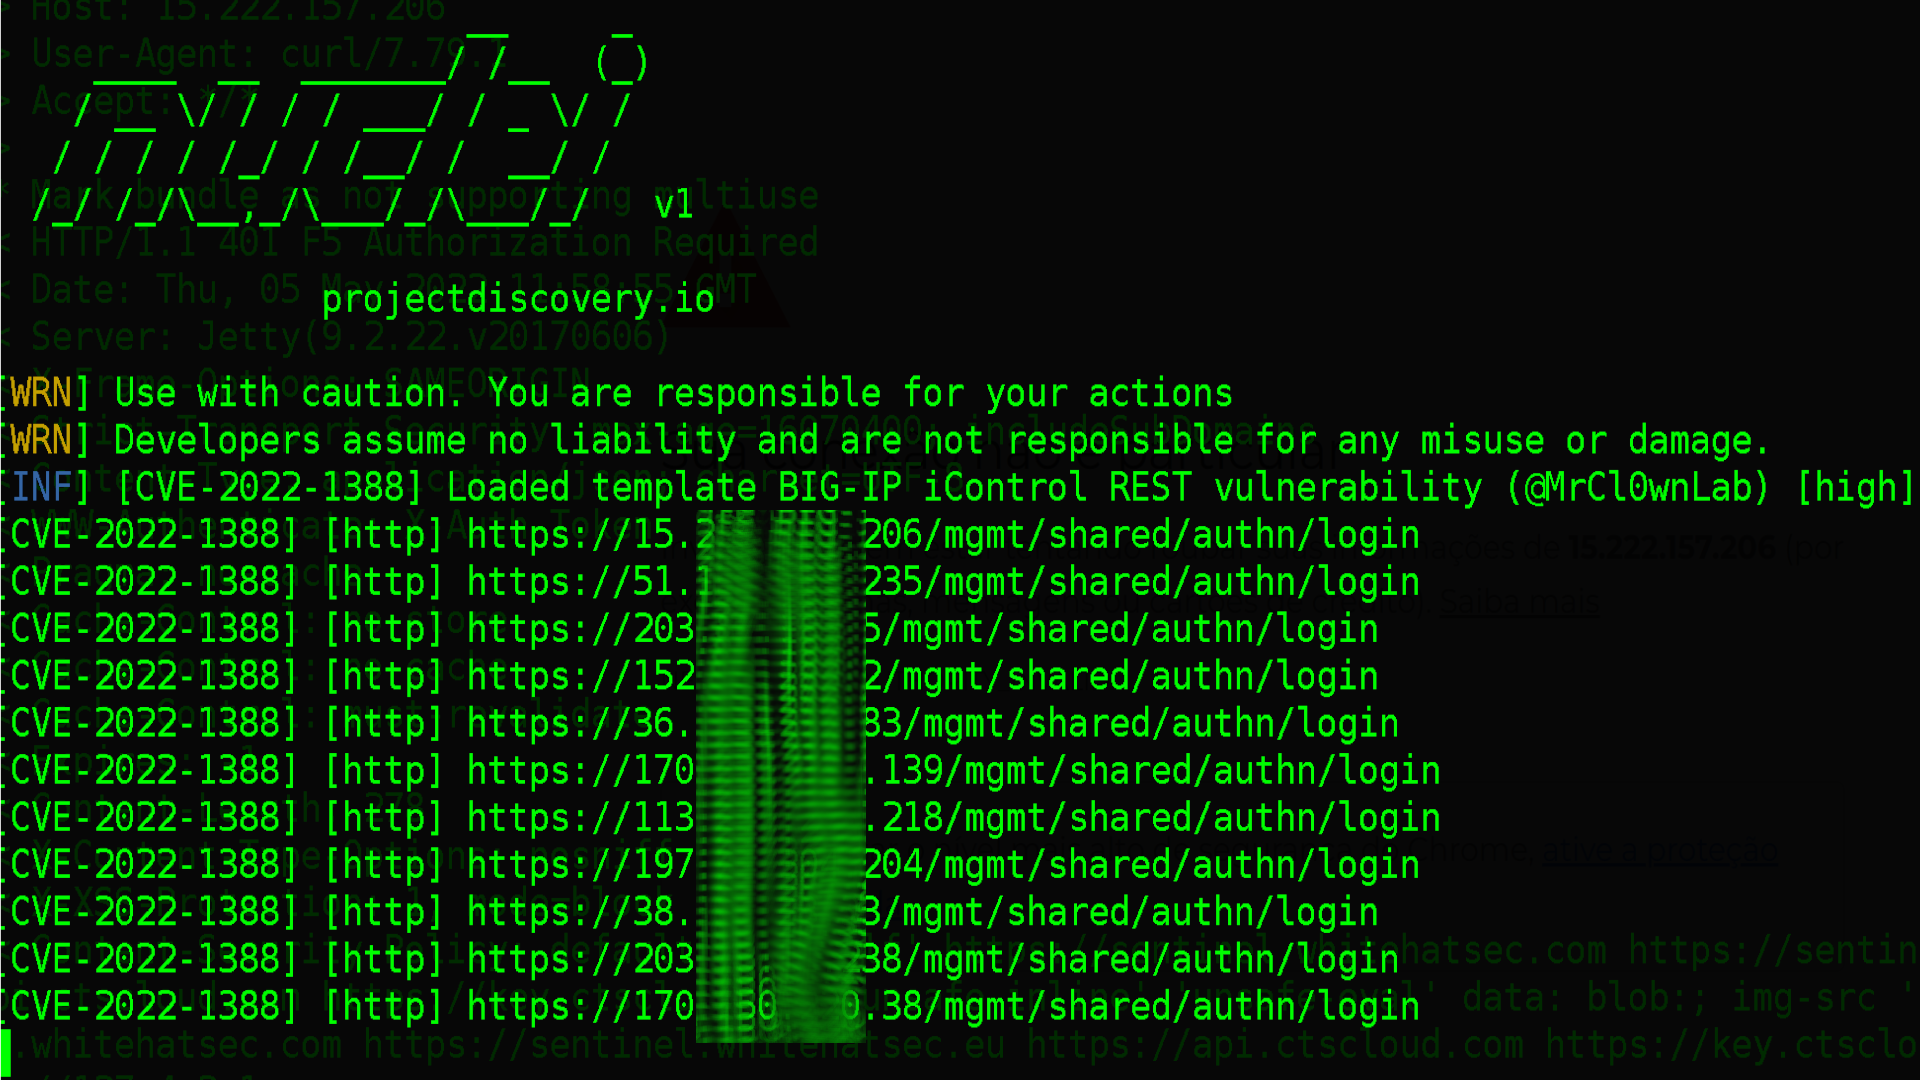
Plantilla de Nuclei para CVE-2022-1388 BIG-IP iControl REST Expuesto

  • [ 06 de mayo de 2022 ] Esto solo verifica la presencia de la API accediendo al endpoint de autenticación

Esta vulnerabilidad puede permitir que un atacante no autenticado con acceso de red al sistema BIG-IP a través del puerto de administración y/o direcciones IP propias ejecute comandos arbitrarios del sistema, cree o elimine archivos, o deshabilite servicios. No hay exposición del plano de datos; esto es solo un problema del plano de control.

print

Esta plantilla es una verificación simple

Enviar solicitud:

  • path
    • {{BaseURL}}/mgmt/shared/authn/login
  • matchers:
    • words:
      • "resterrorresponse"
      • "message"
    • status code:
      • 401

POC Manual

curl -sk --max-time 2 "https://{TARGET}/mgmt/shared/authn/login" | egrep  "message|resterrorresponse" | jq
{
    "code": 401,
    "message": "Authorization failed: no user authentication header or token detected. Uri:http://localhost:8100/mgmt/shared/authn/login   Referrer:xxx.xxx.177.228 Sender:xxx.xxx.177.228",
    "referer": "xxx.xxx.177.228",
    "restOperationId": 1461894338,
    "kind": ":resterrorresponse"
}


Detalles Adicionales

  • https://www.shodan.io/search?query=http.title%3A%22BIG-IP%26reg%3B-+Redirect%22

Referencias

  • https://twitter.com/1ZRR4H/status/1522165718975922178
  • https://support.f5.com/csp/article/K23605346
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=2022-1388
  • https://clouddocs.f5.com/products/big-iq/mgmt-api/v5.4/ApiReferences/bigiq_api_ref/r_auth_login.html
  • https://github.com/tenable/audit_files/tree/master/cve-2022-1388
  • https://thehackernews.com/2022/05/f5-warns-of-new-critical-big-ip-remote.html
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    994
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    656
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    422
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    389
  • 5

    SafeLine

    chaitin/safeline

    Proxy inverso y WAF autoalojado que filtra tráfico HTTP malicioso, bloquea inyecciones SQL, XSS y ataques de bots, con limitación de velocidad y cifrado dinámico de HTML/JS.

    333
  • 6

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    330

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →


