Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-67325 — Detalle sobre CVE-2025-67325 | Kitploit
Herramientas/GitHubGitHub/mr7s3d0/cve-2025-67325
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónRed TeamingDesarrollo de Payloads
GitHubmr7s3d0/cve-2025-67325

CVE-2025-67325

Detalle sobre CVE-2025-67325

Ver Repositorio
139hace 10 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    381
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    316
  • 6

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    305

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

🚨 Ejecución remota de código no autenticada (RCE) mediante carga de archivos

📌 Resumen

  • Proyecto: QloApps
  • Repositorio: https://github.com/Qloapps/QloApps
  • Versión(es) afectada(s): <= 1.7.0
  • Clase de vulnerabilidad: Ejecución remota de código no autenticada
  • Gravedad: Crítica
  • CVSS v3.1: (Crítica) 9.8 CVSS:3.0/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
  • ID CVE: CVE-2025-67325
  • Descubierto por: Neakk Pornlur
  • Fecha de divulgación: 2026-01-09

🧩 Descripción

La carga de archivos sin restricciones en la función de reseñas de hoteles en QloApps versiones 1.7.0 y anteriores permite a atacantes remotos no autenticados lograr ejecución remota de código.


🎯 Punto final afectado

/module/qlohotelreview/default

⚠️ Causa raíz

La vulnerabilidad existe debido a:

  • Falta de validación de extensiones de archivo.
  • Los archivos cargados son ejecutados directamente por el servidor.
  • No se exigen controles de autenticación ni autorización en el punto final.

🔥 Impacto

Una explotación exitosa permite a un atacante:

  • Ejecutar comandos arbitrarios del sistema operativo.
  • Leer/escribir/eliminar archivos sensibles del servidor.
  • Acceder a credenciales de base de datos.
  • Moverse lateralmente hacia servicios internos de la red.
  • Comprometer completamente el servidor de alojamiento.

Esta vulnerabilidad conduce a una pérdida total de Confidencialidad, Integridad y Disponibilidad (Tríada CIA).


🛠️ Prueba de concepto (PoC) en QloApps versión 1.7.0

Necesitamos un id_order válido y un token Ajax para solicitar el punto final vulnerable. Para id_order, realizamos fuerza bruta manual comenzando desde 1 o creamos una cuenta de invitado y reservamos una habitación para obtener este id_order. Para el token Ajax, podemos obtenerlo desde cualquier página de habitación del hotel.

1. Obtención del token Ajax
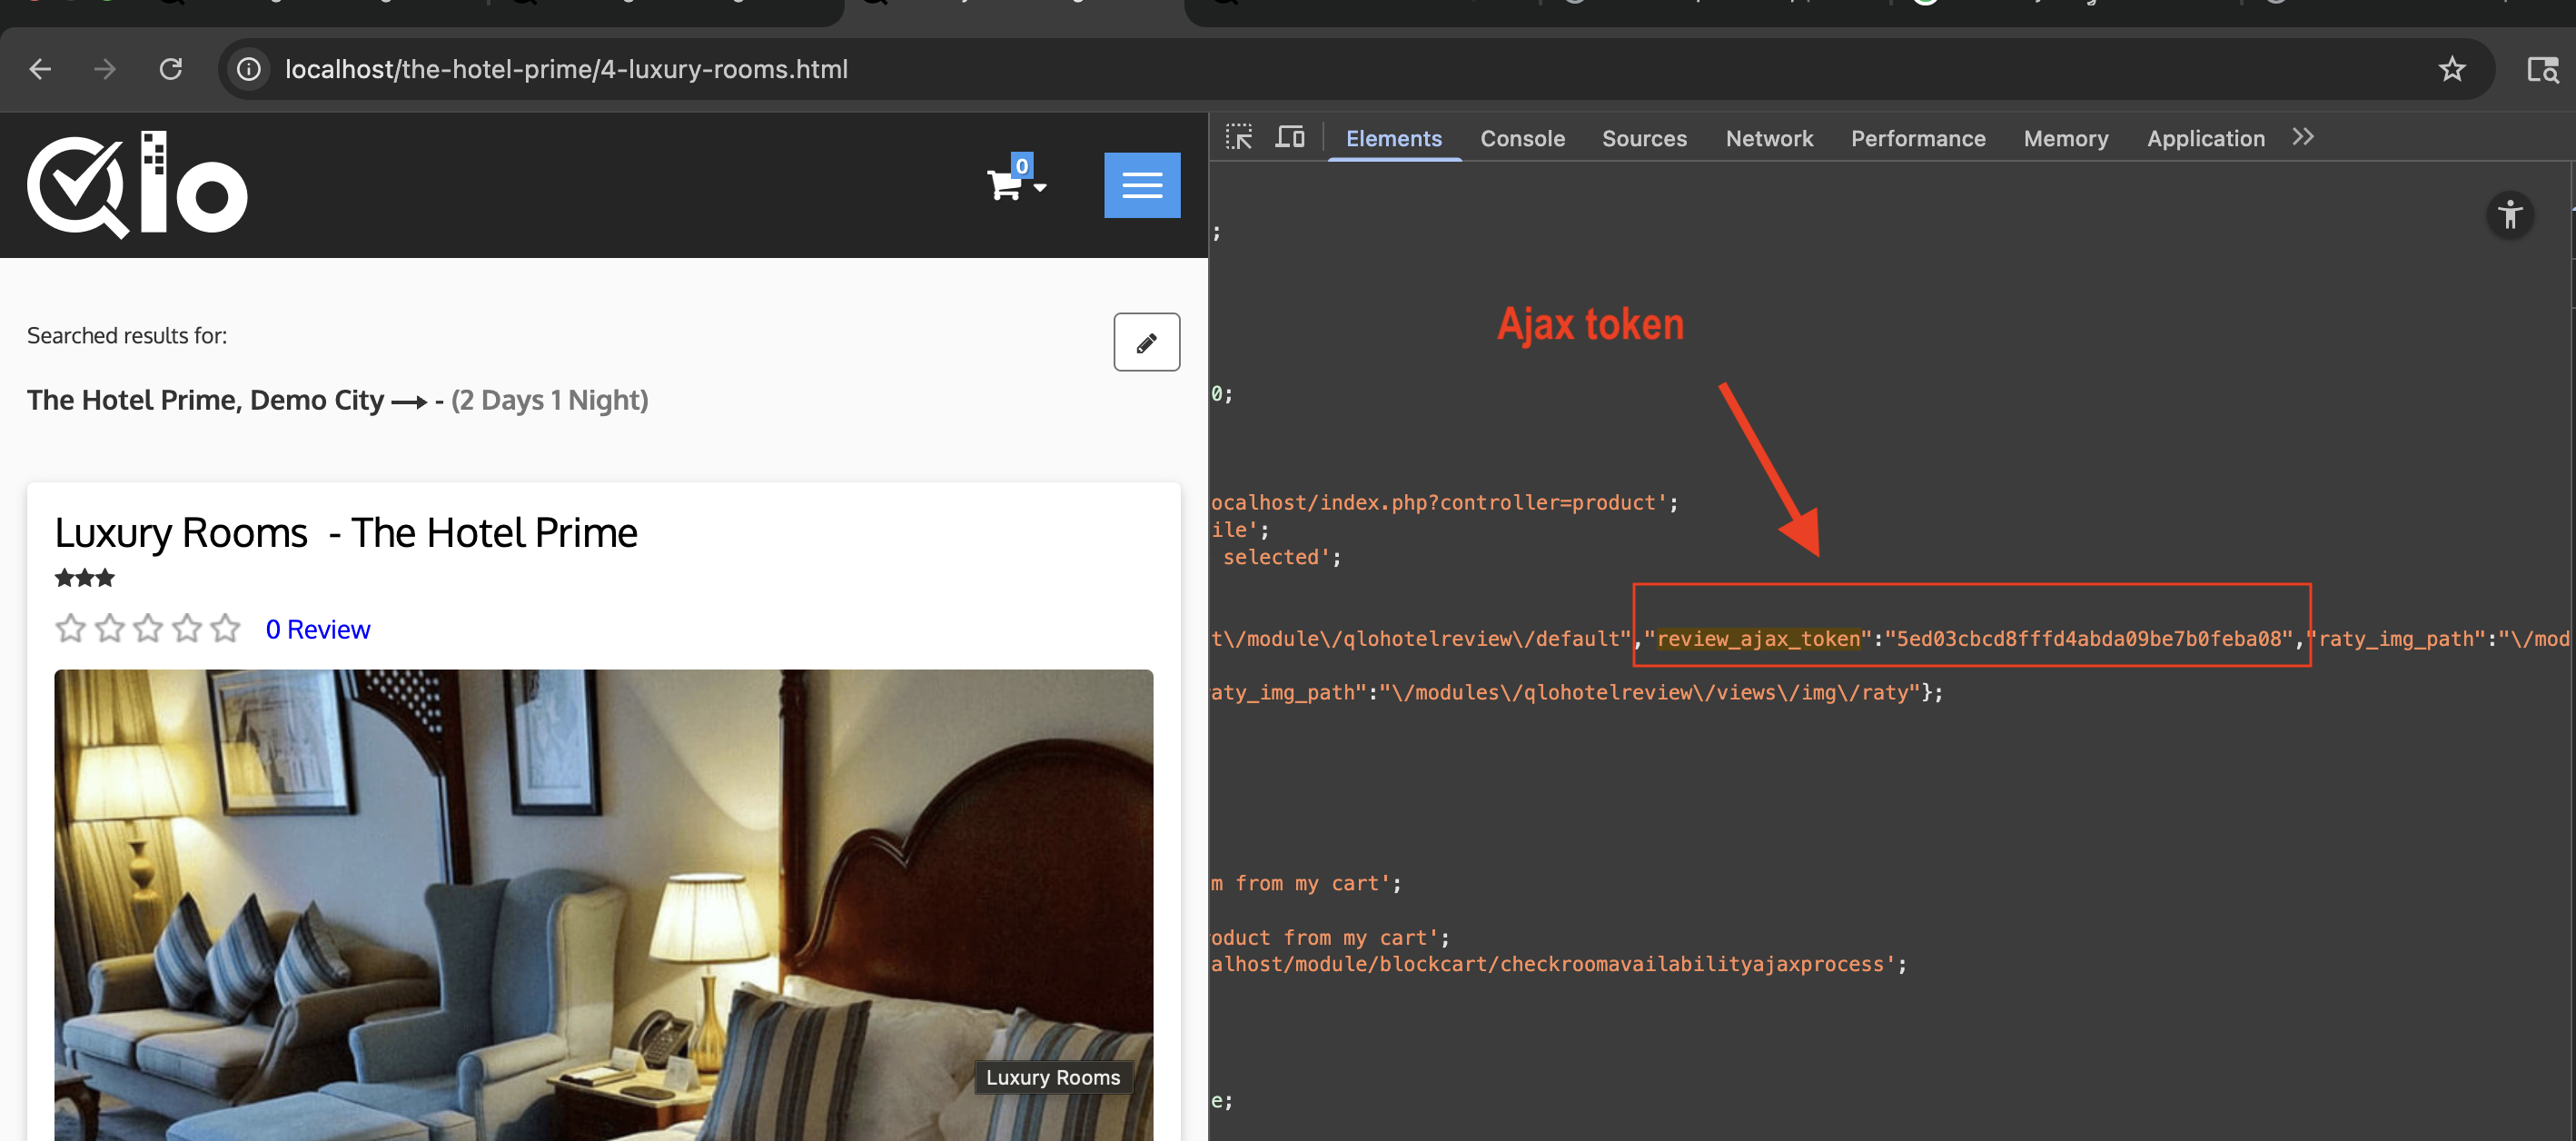
poc1

2. Reseñar un hotel y cargar nuestra imagen+shell web PHP manipulada.

poc2 poc3

3. Desencadenar la ejecución remota de código

Podemos encontrar nuestra shell web cargada en https://target.com/modules/qlohotelreview/views/img/review/<id_order>/1.php poc

Descargar herramienta