
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
WinFiHack — Una utilidad de fuerza bruta para WiFi en Windows que es un método extremadamente antiguo pero aún funciona sin la necesidad de dependencias externas. | Kitploit
Herramientas/GitHubGitHub/morpheuslord/winfihack
Auditoría Wi-FiAtaques de ContraseñasSeguridad Inalámbrica
GitHubmorpheuslord/winfihack

WinFiHack

Una utilidad de fuerza bruta para WiFi en Windows que es un método extremadamente antiguo pero aún funciona sin la necesidad de dependencias externas.

Ver Repositorio
801768hace 2 añosRevisado por Kitploit
Compartir

WinFiHack

__        ___       _____ _ _   _            _
\ \      / (_)_ __ |  ___(_) | | | __ _  ___| | __
 \ \ /\ / /| | '_ \| |_  | | |_| |/ _` |/ __| |/ /
  \ V  V / | | | | |  _| | |  _  | (_| | (__|   <
   \_/\_/  |_|_| |_|_|   |_|_| |_|\__,_|\___|_|\_\

WinFiHack es un intento recreativo mío de reescribir el script principal de hacking WiFi de mi proyecto anterior Brute-Hacking-Framework's que utiliza netsh y scripts nativos de Windows para crear un brute forcer de WiFi. De ninguna manera es un script rápido ni una forma superior de realizar el mismo hack, pero no necesita librerías externas, solo Python y scripts de Python.

Instalación

Los paquetes son mínimos o casi ninguno 😅. El comando de instalación es:

pip install rich pyfiglet

Eso es todo.

Características

Listando las características:

  • Características Generales:
    • Podemos usar interfaces personalizadas o no predeterminadas para ejecutar el ataque.
    • Forma bien definida de usar netsh y listar y utilizar objetivos.
    • Actualizable
  • Características del Código:
    • Sistema interactivo basado en menús con rich.
    • Versatilidad en el uso de interfaz, objetivos y archivos de contraseñas.

Cómo funciona

Así es como funciona el brute forcer:

sequenceDiagram
    participant User
    participant Tool
    participant Interface
    participant Network
    participant File
    participant Attack

    User->>Tool: Provide interface (default: Wi-Fi)
    Tool->>Interface: Disconnect all active network connections
    Interface->>Network: Search for all available networks
    User->>Tool: Set target network
    User->>Tool: Input password file (default: ./wordlist/default.txt)
    Note over Tool: Ready to run the attack
    Tool->>Attack: Begin password loop
    loop For each password
        Attack->>File: Generate and store custom XML
        Attack->>Network: Attempt connection
        Network->>Attack: Verify connection (1 packet ping to Google)
        alt Ping successful
            Attack->>User: Connection established (Success)
        else Ping failed
            Attack->>User: Output failed
        end
    end
  • Proporcionar Interfaz:

    • Se requiere que el usuario proporcione la interfaz de red para que la herramienta la use.
    • Por defecto, la interfaz está configurada como Wi-Fi.
  • Buscar y Establecer Objetivo:

    • El usuario debe buscar y seleccionar la red objetivo.
    • Durante este proceso, la herramienta realiza los siguientes sub-pasos:
      • Desconecta todas las conexiones de red activas para la interfaz seleccionada.
      • Busca todas las redes disponibles dentro del alcance.
  • Ingresar Archivo de Contraseñas:

    • El usuario ingresa la ruta al archivo de contraseñas.
    • La ruta predeterminada para el archivo de contraseñas es ./wordlist/default.txt.
  • Ejecutar el Ataque:

    • Con el objetivo establecido y el archivo de contraseñas listo, la herramienta está ahora preparada para iniciar el ataque.
  • Procedimiento de Ataque:

    • El ataque implica iterar a través de cada contraseña en el archivo proporcionado.
    • Para cada contraseña, se realizan los siguientes pasos:
      • Se genera y almacena una configuración XML personalizada para el intento de conexión.
      • La herramienta intenta conectarse a la red objetivo utilizando el XML generado y la contraseña actual.
      • Para verificar el éxito del intento de conexión, la herramienta realiza un "ping de 1 paquete" a Google.
      • Si el ping no tiene éxito, el intento de conexión se considera fallido y la herramienta pasa a la siguiente contraseña de la lista.
      • Este bucle continúa hasta que se recibe una respuesta de ping exitosa, indicando un intento de conexión exitoso.

Cómo ejecutar esto

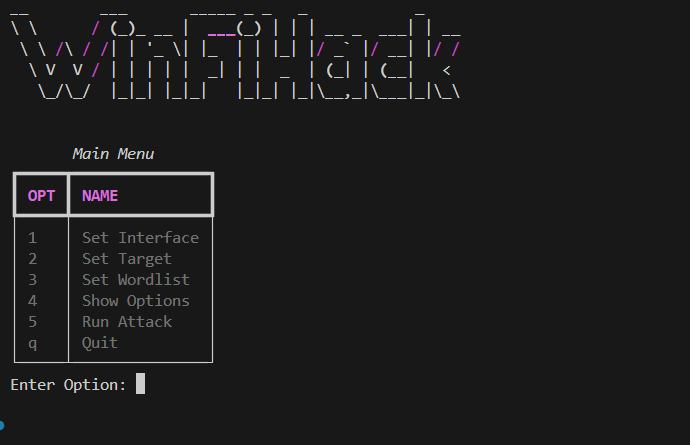
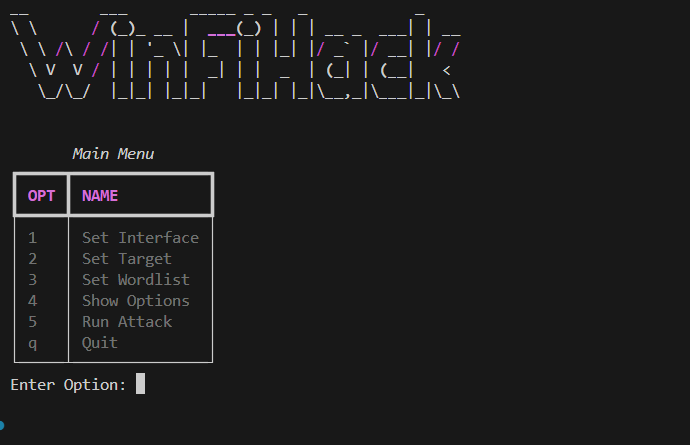
Después de instalar todos los paquetes, solo ejecuta python main.py, el resto es historia 👍 asegúrate de ejecutarlo en Windows porque esto no funcionará en ningún otro sistema operativo. La interfaz se ve así: image
Contribuciones

Para contribuciones:

  • Primer Clon: Primero clona el repositorio en tu entorno de desarrollo y realiza las ediciones.
  • Comentarios: Agradecería que agregaras comentarios explicando tu punto de vista y también explicando la mejora.
  • Enviar: Envía un PR para que yo verifique los cambios y los apruebe si es necesario.
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






