 mor-golan/cve-2026-112869
Prueba de concepto para CVE-2026-112869, un XSS reflejado no autenticado en el plugin de WordPress We're Open! (<=2.6): un script de shell verifica la reflexión del payload y genera páginas de envío automático de origen cruzado.

| CVE | CVE-2026-112869 |
| Plugin | We're Open! (opening-hours) |
| Afectado | <= 2.6 |
| Corregido en | 2.7 |
| Gravedad | CVSS 7.1 Alta |
| Requisitos del atacante | Ninguna cuenta. La víctima solo tiene que abrir una página controlada por el atacante. |
| Aviso | Patchstack |
| Análisis | mor-golan.github.io/research/cve-2026-112869-opening-hours |
We're Open! registra la acción AJAX we_are_open_wp_ajax para visitantes no autenticados con su configuración predeterminada. Descubrí que el manejador pasa elements[0][content] a través de wp_kses_stripslashes() con una lista de HTML permitido como segundo argumento. Esa función acepta solo un argumento y no filtra etiquetas, por lo que el valor se devuelve sin filtrar en una respuesta JSON que admin-ajax.php sirve como text/html. Una página en cualquier otro origen puede enviar automáticamente un POST de origen cruzado a esta acción, y entonces el payload se ejecuta como JavaScript en el origen del sitio de WordPress en el navegador del visitante.
1. Comprobar la reflexión. El script envía un POST no autenticado y reporta si el payload vuelve como marcado activo. El objetivo proviene del primer argumento o de la variable de entorno TARGET y por defecto es http://localhost:8080.
chmod +x poc-opening-hours-2.6-unauth-reflected-xss.sh
./poc-opening-hours-2.6-unauth-reflected-xss.sh http://localhost:8080
# or
TARGET=http://localhost:8080 ./poc-opening-hours-2.6-unauth-reflected-xss.sh
Estado de salida: 0 reproducido, 1 no reproducido, 2 la solicitud falló o la respuesta estaba vacía.
2. Mostrar el script ejecutándose en un navegador. El script también escribe poc-oh-attacker-page.html, apuntando al objetivo. Sírvelo desde un origen diferente (basta con un puerto distinto) y ábrelo:
python3 -m http.server 8000
# then open http://localhost:8000/poc-oh-attacker-page.html in a browser
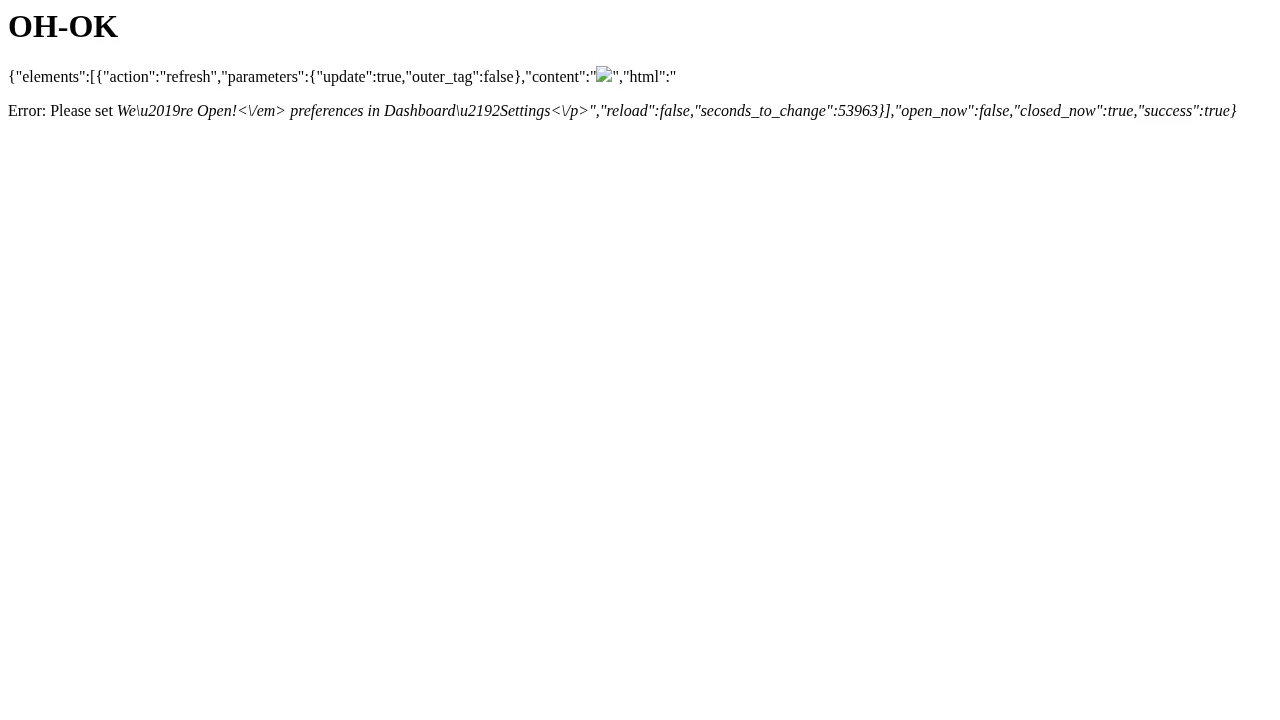
El formulario se envía a sí mismo y el navegador aterriza en el admin-ajax.php del objetivo. La página resultante tiene el encabezado OH-OK, el título de la pestaña dice OH-OK, window.OHPROOF === "OH-OK" y location.origin es el objetivo. OH-OK se construye a partir de códigos de caracteres dentro del navegador y nunca aparece en la solicitud, por lo que solo se muestra si el script inyectado se ejecutó.
Las dos páginas estáticas funcionan de la misma manera. Apuntan a http://localhost:8080,, así que edita el formulario action para otro host, luego sírvelas desde un origen diferente y ábrelas.
| Archivo | Propósito |
|---|---|
poc-opening-hours-2.6-unauth-reflected-xss.sh | Envía la solicitud no autenticada, imprime el valor reflejado de content, escribe una página de atacante para el objetivo y sale con el resultado. |
poc-cross-origin-autosubmit.html | Página de atacante con envío automático. El payload calcula OH-OK y lo escribe en el título de la página y en un encabezado. |
poc-reflected-xss.html | Página de atacante con envío automático. El payload establece window.XSSFIRED = 1 y reescribe el título de la página con el dominio del sitio. |
images/cross-origin-xss-executed.png | La página en la que aterrizó el navegador tras la entrega de origen cruzado, con el encabezado OH-OK. |
Solo para pruebas de seguridad autorizadas y fines educativos. Ejecútalo únicamente contra sistemas que poseas o tengas permiso para probar.
Encontrado y reportado por Mor Golan, cazador de CVE y bug bounty israelí.






