Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/moeinfatehi/xss_vulnerability_challenges
Explotación de Aplicaciones WebEvasión de WAFSeguridad WebPruebas de PenetraciónAprendizaje y EducaciónLabs y Práctica
GitHubmoeinfatehi/xss_vulnerability_challenges

xss_vulnerability_challenges

Aplicación PHP dockerizada que ofrece desafíos prácticos de vulnerabilidad XSS y ejemplos de bypass, incluyendo escenarios de omisión de WAF, lista negra y validación JavaScript para formación en seguridad.

Ver RepositorioSitio web
1191637hace 4 añosRevisado por Kitploit
Compartir

Docker Image Size (latest by date) Docker Pulls

Escenarios de Vulnerabilidad XSS (desafíos)

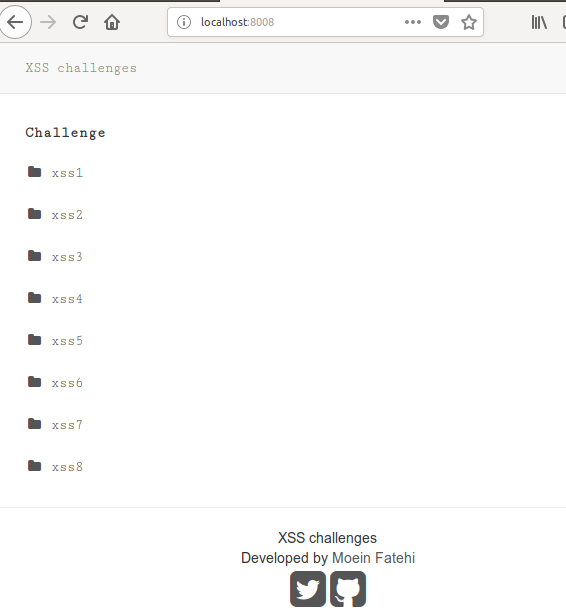
Este repositorio es una aplicación PHP Dockerizada que contiene algunos desafíos de vulnerabilidad XSS.
Las ideas detrás de los desafíos son:

  • Bypass de validación de JavaScript
  • Bypass de entidades HTML
  • Bypass de WAF
  • Bypass de validación de lista negra
  • Bypass de validación básica de XSS
  • Bypass de doble codificación de WAF para explotar XSS
  • Explotando XSS mediante la evasión de caracteres de escape

Inicio Rápido Usando Docker

Usando docker hub (más rápido):

  1. Para acceder a los desafíos, necesitas tener docker instalado.
  2. Ejecuta este comando para descargar y ejecutar la imagen desde docker hub:
    sudo docker run -d -p 9003:80 moeinfatehi/xss_vulnerability_challenges
  3. Accede a los desafíos con esta URL: http://localhost:9003

Ayuda:

-d: detached mode (You can use terminal after running command
-p: specifies port (you can change 8008 to whatever you want. If you don't have a web server on your host, set it to 80)

Usando docker-compose:

  1. Para acceder a los desafíos, necesitas tener docker y docker-compose instalados.
  2. Clona el repositorio
    git clone https://github.com/moeinfatehi/xss_vulnerability_challenges.git
  3. Abre el directorio principal del proyecto (donde se encuentra el archivo docker-compose.yml) y ejecuta: docker-compose up
  4. Accede a los desafíos con esta URL: http://localhost:9003

Descargo de responsabilidad

Este proyecto es SOLO con fines educativos. Se aplica el descargo de responsabilidad habitual, especialmente el hecho de que no soy responsable de ningún daño causado por el uso directo o indirecto de la información o funcionalidad proporcionada por estos programas. El autor o cualquier proveedor de Internet NO asume responsabilidad por el contenido o mal uso de estos programas o cualquier derivado de los mismos. Al usar este proyecto, aceptas que cualquier daño (pérdida de datos, fallo del sistema, compromiso del sistema, etc.) causado por el uso de este programa no es mi responsabilidad.

¡Hackea y diviértete!

Si tienes alguna pregunta adicional, no dudes en contactarme a través de mi cuenta de twitter.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →