
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-2859 — CVE-2023-2859 Medium Blog | Kitploit
Herramientas/GitHubGitHub/mnqazi/cve-2023-2859
Análisis de VulnerabilidadesExplotaciónSeguridad WebPapers e InvestigaciónAprendizaje y Educación
GitHubmnqazi/cve-2023-2859

CVE-2023-2859

CVE-2023-2859 Medium Blog

Ver Repositorio
232hace 3 añosAún no revisado
Sitio web
Compartir

CVE-2023-2859: Inyección de HTML almacenado en folderName que afecta al administrador en TeamPass < 3.0.9 - M Nadeem Qazi

Hola,

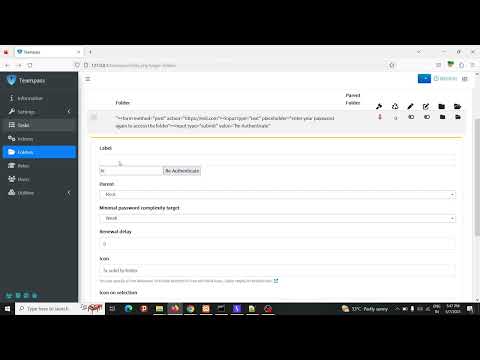
He encontrado una vulnerabilidad importante en la aplicación nilsteampassnet/teampass que implica una inyección de HTML almacenado en el campo FolderName. Al insertar código HTML malicioso en el campo FolderName, un atacante puede cambiar los nombres de las carpetas.

Detalles de la vulnerabilidad

  • Tipo de vulnerabilidad: Inyección de HTML almacenado
  • CVE: CVE-2023-2859
  • Versión del software: TeamPass < 3.0.9
  • Autor: M Nadeem Qazi

Descripción

El payload inyectado puede ejecutarse cuando un administrador interactúa con una carpeta comprometida, abriendo la puerta a una variedad de ataques potenciales. El código HTML inyectado podría contener scripts maliciosos, iframes u otros componentes creados para atacar el sistema del administrador y comprometer su seguridad.

Prueba de concepto (PoC)

PoC

Impacto

Si se explota esta vulnerabilidad, pueden producirse graves consecuencias:

  • Robo de datos: cuando el administrador interactúa con la carpeta afectada, se podría inyectar código malicioso para recopilar datos privados. Esto incluye información de inicio de sesión, información personal y otros datos sensibles. Los datos robados pueden explotarse para fraude financiero, robo de identidad y otras actividades maliciosas.

  • Ataques de redirección: el código insertado puede redirigir al administrador a un sitio web controlado por el atacante. Esto le da al atacante la capacidad de influir en la navegación web del administrador, posiblemente exponiéndolo a más ataques o intentos de phishing.

Mitigación

Esta vulnerabilidad se ha corregido en la versión 3.0.9 de TeamPass.

Recursos adicionales

Si te interesa conocer más sobre mis hallazgos, consulta el enlace del informe en huntr.dev.

También puedes seguirme para estar al día de mis investigaciones y otros temas relacionados con la seguridad:

  • Instagram: @mnqazi
  • Twitter: @mnqazi
  • Facebook: @mnqazi
  • LinkedIn: M_Nadeem_Qazi

¡Mantente a salvo!

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →







