
Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-2591 — CVE-2023-2591 blog de Medium | Kitploit
Herramientas/GitHubGitHub/mnqazi/cve-2023-2591
Análisis de VulnerabilidadesExplotaciónSeguridad WebPapers e InvestigaciónAprendizaje y Educación
GitHubmnqazi/cve-2023-2591

CVE-2023-2591

CVE-2023-2591 blog de Medium

Ver Repositorio
137hace 3 añosAún no revisado
Sitio web
Compartir

CVE-2023-2591: Inyección de HTML almacenada en la etiqueta del elemento en Teampass 3.0.6 - M Nadeem Qazi

Recientemente identifiqué una vulnerabilidad de seguridad en nilsteampassnet/teampass, una popular herramienta de gestión de contraseñas. Esta vulnerabilidad, identificada como CVE-2023-2591, es una vulnerabilidad de inyección de HTML almacenada en el campo de etiqueta del elemento. Si dos usuarios tienen el mismo acceso a la carpeta, los usuarios maliciosos pueden crear un elemento cuyo campo de etiqueta sea vulnerable a la inyección de HTML. Cuando otros usuarios ven ese elemento, puede obligarlos a redirigir al sitio web del atacante o a capturar sus datos mediante un formulario.

Detalles de la vulnerabilidad

  • Tipo de vulnerabilidad: Inyección de HTML almacenada
  • CVE: CVE-2023-2591
  • Versión del software: Teampass 3.0.6
  • Autor: M Nadeem Qazi

Descripción

Los usuarios maliciosos pueden explotar esta vulnerabilidad creando un elemento con un campo de etiqueta vulnerable que permite la inyección de HTML. Cuando otros usuarios ven el elemento, pueden ser redirigidos al sitio web del atacante o sus datos pueden ser capturados mediante un formulario.
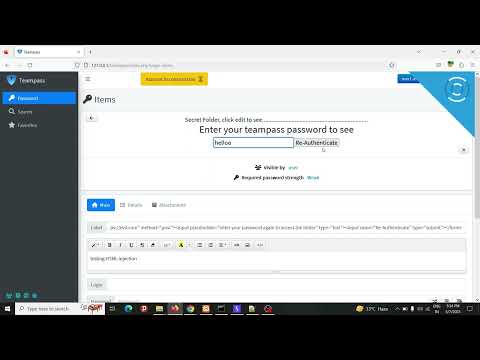
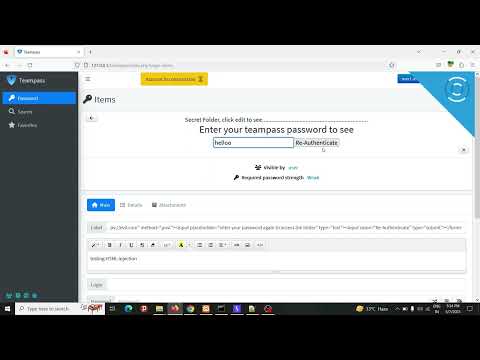
Prueba de concepto (PoC)

PoC

Mitigación

Reporté esta vulnerabilidad al equipo de nilsteampassnet/teampass, y fue validada y corregida en la versión 3.0.7 con el commit 57a977. El equipo también me otorgó la recompensa por divulgación por mi informe.

El impacto de esta vulnerabilidad podría haber sido significativo, ya que los actores maliciosos podrían haberla explotado para llevar a cabo ataques de inyección de HTML, potencialmente redirigiendo a otros usuarios al sitio web de un atacante o capturando sus datos sensibles mediante un formulario. Esto podría haber resultado en el robo de información confidencial, pérdidas financieras y daños a la reputación de los usuarios u organizaciones afectadas. También podría haber provocado una brecha de seguridad más amplia, afectando a otros usuarios que interactúan con el elemento o sitio web comprometido.

Quiero enfatizar la importancia de actualizar el software regularmente e implementar prácticas de codificación seguras para prevenir este tipo de vulnerabilidades. Espero que mi informe ayude a crear conciencia sobre los riesgos potenciales de estas vulnerabilidades y anime a los usuarios a tomar las precauciones necesarias.

Recursos adicionales

Si te interesa obtener más información sobre mis hallazgos, consulta el enlace del informe en huntr.dev.

También puedes seguirme para recibir actualizaciones sobre mi investigación y otros temas relacionados con la seguridad:

  • Instagram: @mnqazi
  • Twitter: @mnqazi
  • Facebook: @mnqazi
  • LinkedIn: M_Nadeem_Qazi

¡Mantente a salvo!

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






