
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-63419 — CrushFTP anterior a 11.3.7_60 es vulnerable a la Inyección HTML. El servidor basado en web tiene una funcionalidad donde los usuarios pueden compartir archivos; la funcionalidad refleja el nombre del archivo en un campo emailbody sin saneamientos, lo que conduce a una Inyección HTML. | Kitploit
Herramientas/GitHubGitHub/mmakingdom/cve-2025-63419
Análisis de VulnerabilidadesExplotación de Aplicaciones WebSeguridad WebPapers e InvestigaciónAprendizaje y Educación
GitHubmmakingdom/cve-2025-63419

CVE-2025-63419

Ver Repositorio
212hace 6 díasAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →

Acerca de

CrushFTP anterior a 11.3.7_60 es vulnerable a la Inyección HTML. El servidor basado en web tiene una funcionalidad donde los usuarios pueden compartir archivos; la funcionalidad refleja el nombre del archivo en un campo emailbody sin saneamientos, lo que conduce a una Inyección HTML.

Compartir

CVE-2025-63419

CrushFTP anterior a 11.3.7_60 es vulnerable a inyección HTML. El servidor basado en web tiene una función que permite a los usuarios compartir archivos; dicha función refleja el nombre del archivo en un campo del cuerpo del correo electrónico sin sanitización, lo que provoca una inyección HTML.

CWE

CWE-79 — Neutralización incorrecta de la entrada durante la generación de páginas web (Cross-site Scripting)

Puntuación base CVSS v3.1: 3.5 (Baja)

CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:U/C:N/I:L/A:N

Resumen

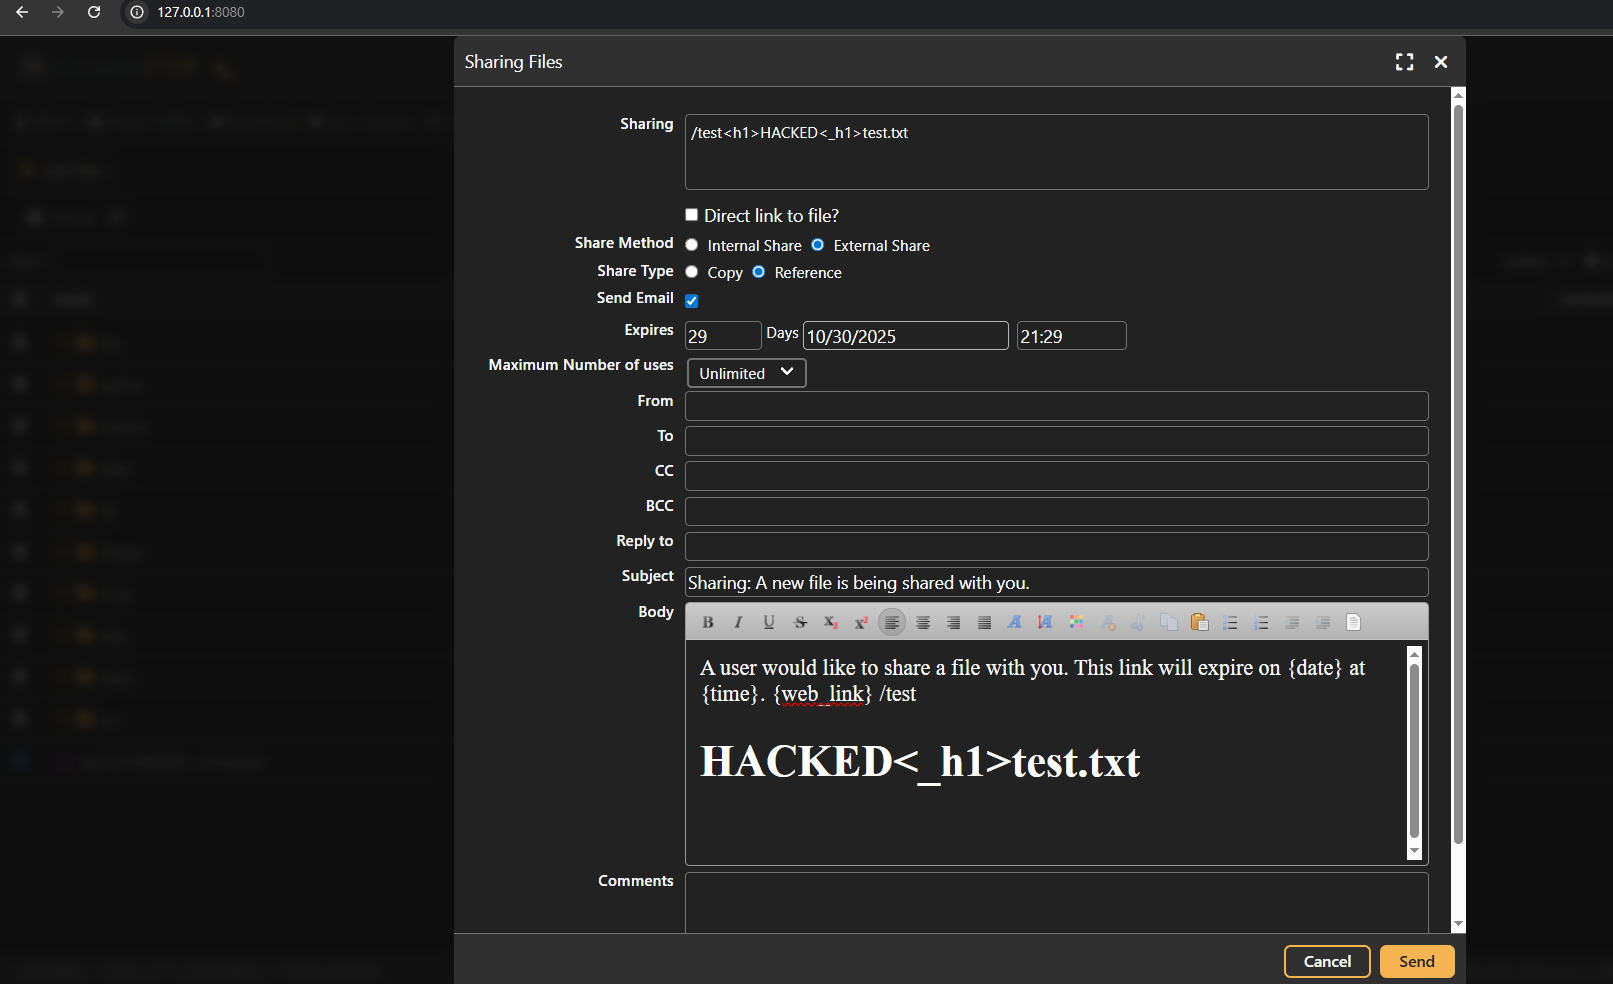
El servidor basado en web de CrushFTP tiene una función que permite a los usuarios compartir archivos; dicha función refleja el nombre del archivo en un campo del cuerpo del correo electrónico sin sanitización, lo que provoca una inyección HTML. Si bien la función admite intencionalmente el uso limitado de código HTML, la falta de sanitización hace que esta inyección no sea intencional y plantee un impacto bajo en la integridad.

Pasos para reproducir

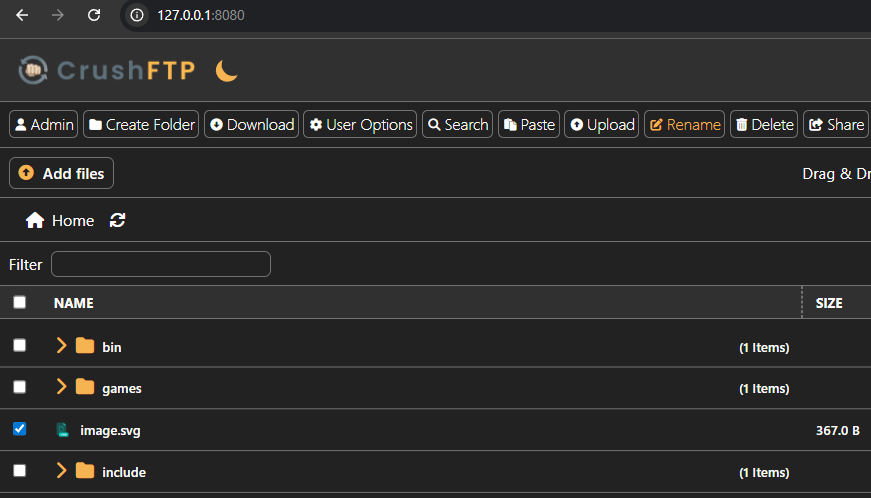
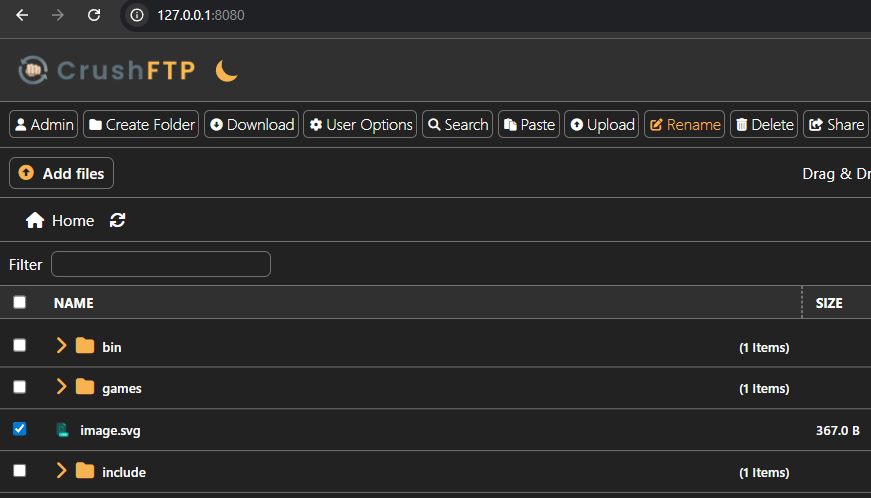
  1. Navegue a http://127.0.0.1:8080/
  2. Seleccione un archivo (en caso de que no haya archivos, un atacante debe subir uno y luego continuar con los demás pasos)
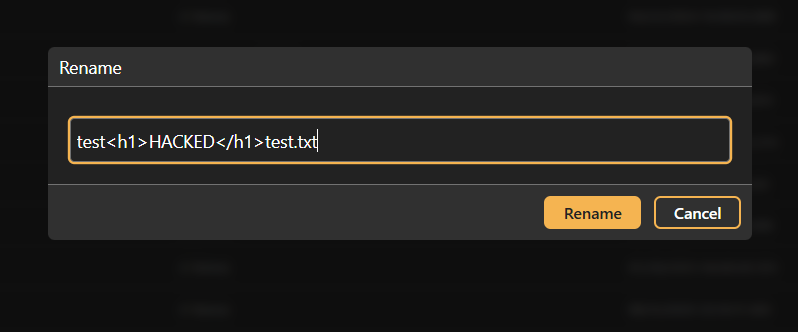
  3. Haga clic en "Rename" y cambie el nombre del archivo a:
test<h1>HACKED</h1>test.txt

Rename Rename-2

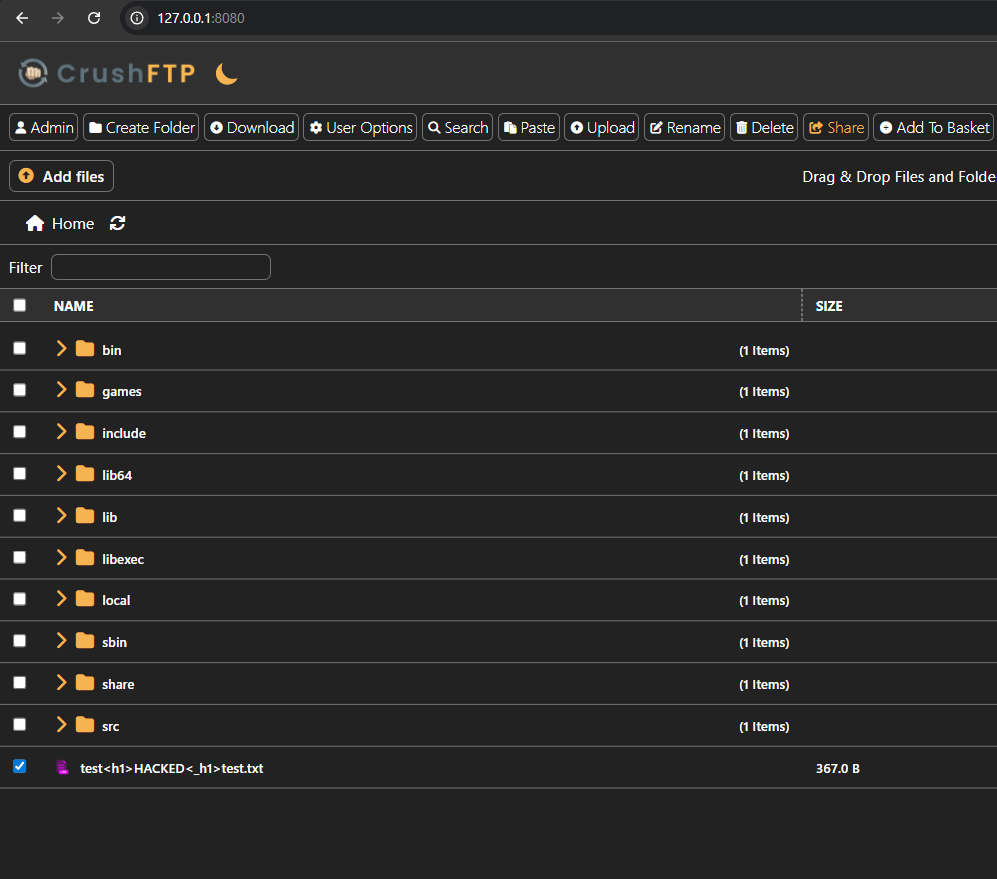
  1. Seleccione el archivo
  2. Haga clic en "Share" y observe la inyección HTML no intencional:

Share HTMLi

Créditos

Muntadhar Ahmed

Descargar herramienta