
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-55182-TOOLS — Una herramienta integral de detección y evaluación de seguridad para CVE-2025-55182. | Kitploit

Herramientas/GitHubGitHub/mingyisecurity-lab/cve-2025-55182-tools
Escáneres de VulnerabilidadesAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónHerramienta de Acceso Remoto
GitHubmingyisecurity-lab/cve-2025-55182-tools

CVE-2025-55182-TOOLS

Una herramienta integral de detección y evaluación de seguridad para CVE-2025-55182.

Ver Repositorio
228hace 11 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    597
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    396
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    274
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    260

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Herramienta de explotación CVE-2025-55182

Herramienta integral de explotación/detección CVE-2025-55182

Desarrollado por MingYi Security Lab
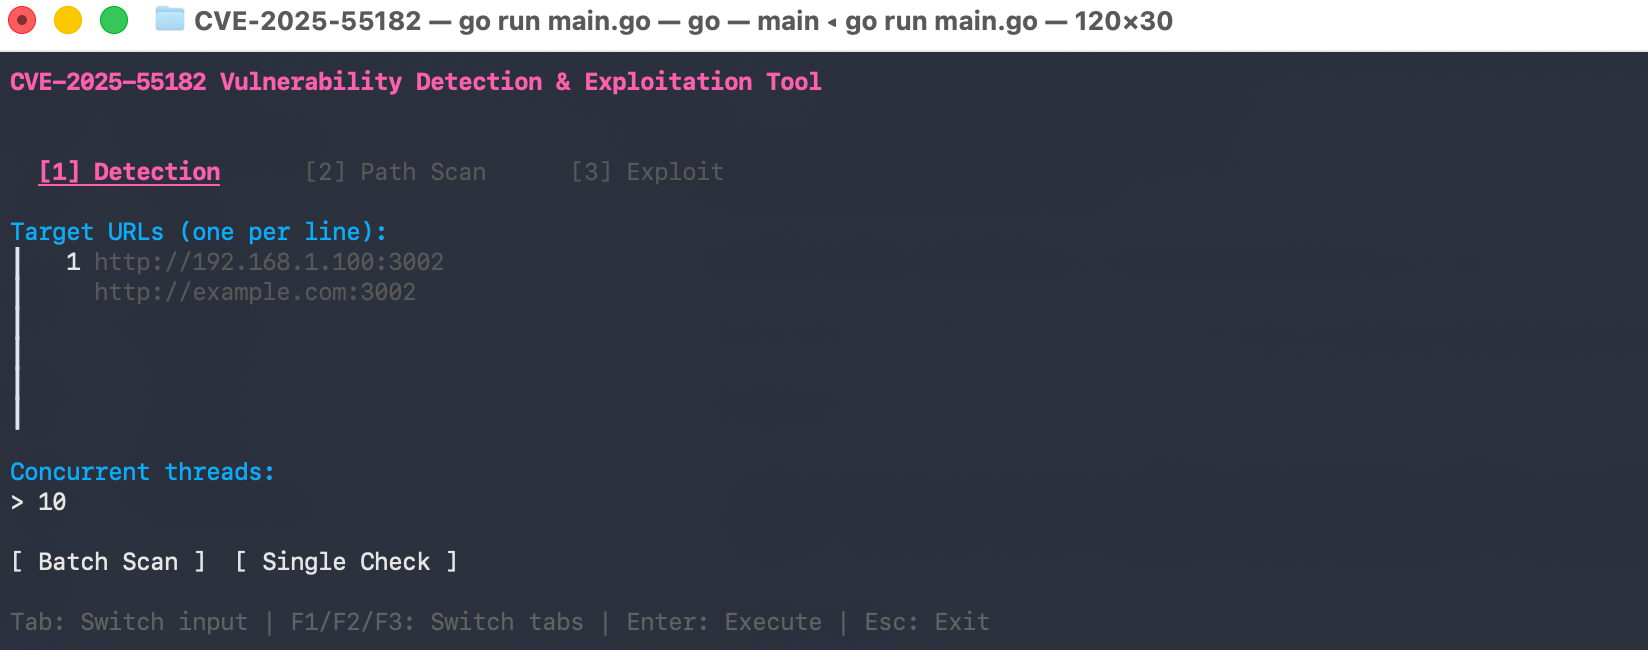
Captura de pantalla

Características

  • Detección de vulnerabilidades: Escaneo por lotes de múltiples objetivos para detectar la vulnerabilidad
  • Escaneo de rutas: Escanea endpoints comunes de Server Action para descubrir rutas vulnerables
  • Ejecución remota de código: Ejecuta comandos del sistema en objetivos vulnerables
  • Múltiples métodos de explotación:
    • V1: vm#runInThisContext - Método RCE clásico
    • V2: $@ Chunk.prototype.then - POC avanzado para Next.js 16.0.6+

Instalación

go build -o cve-tool main.go

Uso

./cve-tool

Atajos de teclado

TeclaAcción
TabCambiar entre campos de entrada
Shift+TabCampo de entrada anterior
F1 / Ctrl+1Pestaña de detección
F2 / Ctrl+2Pestaña de escaneo de rutas
F3 / Ctrl+3Pestaña de explotación
EnterEjecutar la acción actual
Ctrl+QComandos rápidos (pestaña de explotación)
Ctrl+ECambiar método de explotación (pestaña de explotación)
EscSalir

Pestañas

  1. Detección: Escanea uno o múltiples objetivos para detectar la vulnerabilidad
  2. Escaneo de rutas: Descubre endpoints vulnerables en un único objetivo
  3. Explotación: Ejecuta comandos en objetivos confirmados como vulnerables

Diccionario de rutas predeterminado

La herramienta incluye rutas comunes de Server Action:

  • /, /formaction, /action, /actions
  • /api/action, /api/actions, /api/form, /api/submit
  • /submit, /form, /rsc, /_rsc
  • /_next/forms, /server-action, /server-actions

Métodos de explotación

V1: vm#runInThisContext

Método RCE clásico que usa vm#runInThisContext para ejecutar código JavaScript arbitrario.

V2: $@ Chunk.prototype.then (Next.js 16.0.6+)

POC avanzado que utiliza la deserialización $@ para obtener una referencia a Chunk y establece Chunk.prototype.then como la propiedad then del objeto raíz. Esto activa la deserialización de Blob con el constructor Function para RCE.

Idea central:

  1. Usa la deserialización $@ para obtener una referencia a Chunk
  2. Establece Chunk.prototype.then como la propiedad then
  3. Cuando se espera/resuelve, then se invoca con el objeto raíz como this
  4. Establece el estado a RESOLVED_MODEL para llamar a initializeModelChunk con un chunk falso
  5. Activa la deserialización de Blob que llama a response._formData.get con un payload controlado por el atacante

Aviso legal

Esta herramienta es solo para pruebas de seguridad autorizadas. El acceso no autorizado a sistemas informáticos es ilegal.

Licencia

Copyright © 2025 MingYi Security Lab. Todos los derechos reservados.

Descargar herramienta





