

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
cve-2026-34474-zte-h298a-h108n-sensitive-data-exposure — CVE-2026-34474: solicitudes no autenticadas ETHCheat=1 filtran la contraseña de administrador y la PSK de Wi-Fi de los routers ZTE H298A/H108N. | Kitploit
Herramientas/GitHubGitHub/minanagehsalalma/cve-2026-34474-zte-h298a-h108n-sensitive-data-exposure
Seguridad IoTAtaques de ContraseñasAnálisis de VulnerabilidadesExplotaciónRecopilación de InformaciónSeguridad de Redes
GitHubminanagehsalalma/cve-2026-34474-zte-h298a-h108n-sensitive-data-exposure

cve-2026-34474-zte-h298a-h108n-sensitive-data-exposure

Compartir

CVE-2026-34474: solicitudes no autenticadas ETHCheat=1 filtran la contraseña de administrador y la PSK de Wi-Fi de los routers ZTE H298A/H108N.

Ver RepositorioSitio web
148hace 5 mesesAún no revisado

CVE-2026-34474: Fuga de secreto en ZTE H298A / H108N a través de ETHCheat

Desglose técnico de CVE-2026-34474, donde una solicitud no autenticada ETHCheat=1 provoca que los routers ZTE ZXHN H298A 1.1 y H108N 2.6 afectados devuelvan la contraseña de administrador activa, el ESSID y la PSK de WLAN en el marcado de respuesta.
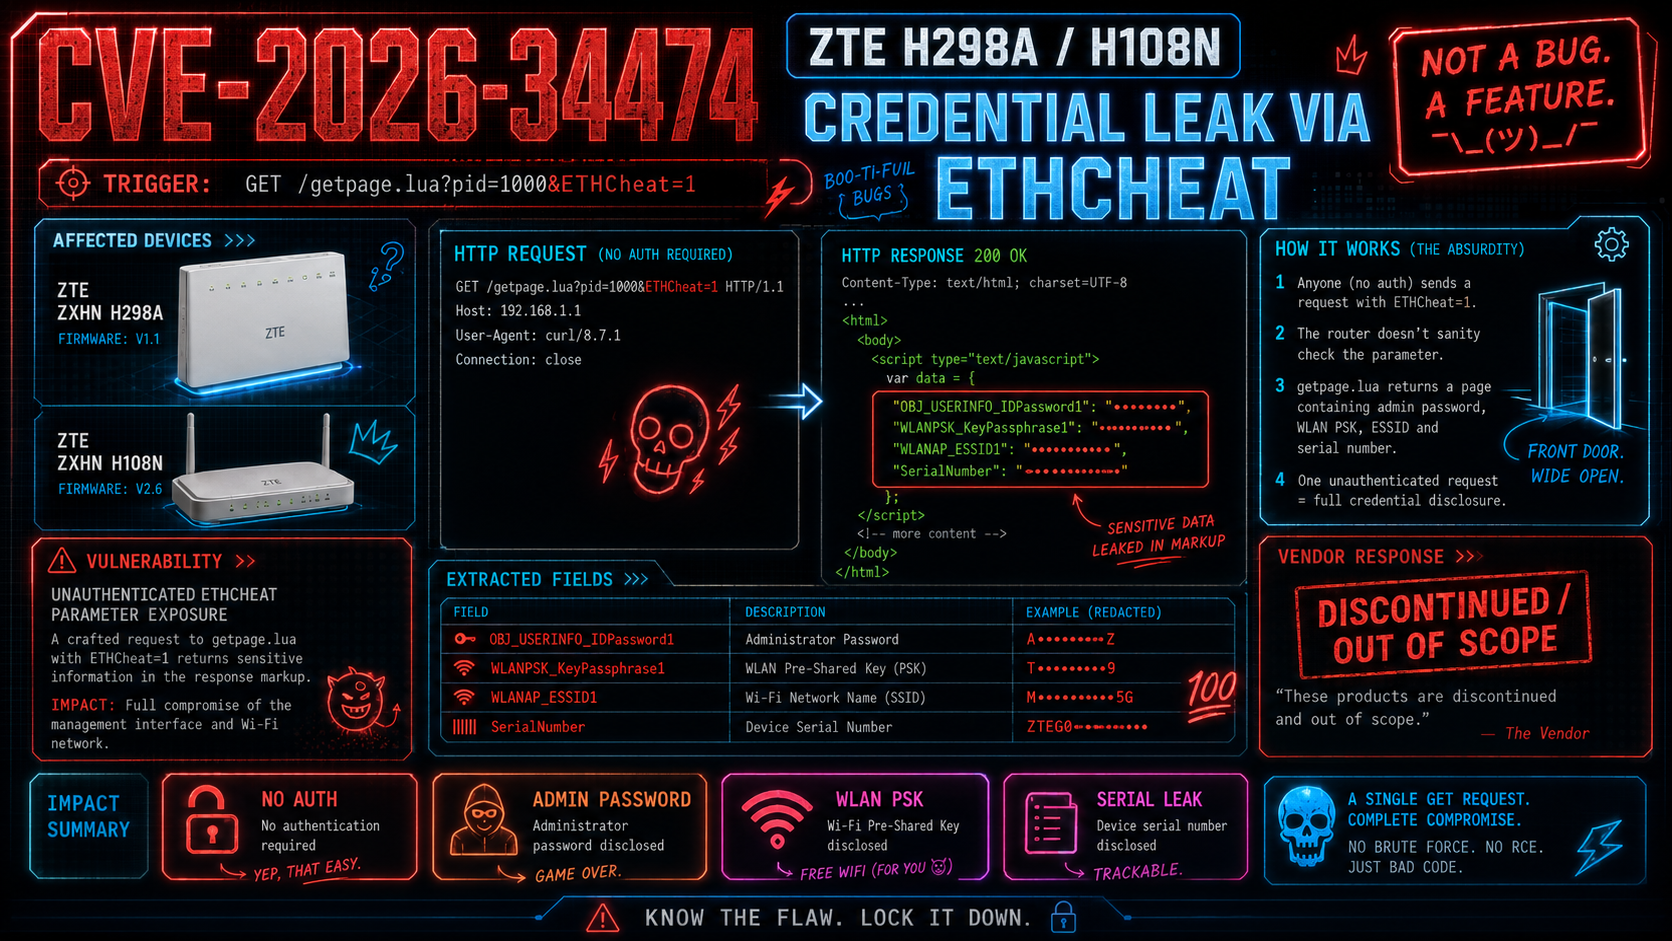
CVE-2026-34474 exploit overview

Resumen

La ruta de explotación observada es una divulgación no autenticada de la página de administración. Una solicitud GET manipulada a getpage.lua?pid=1000&ETHCheat=1 devuelve HTML que contiene campos como OBJ_USERINFO_IDPassword1, WLANPSK_KeyPassphrase1 y WLANAP_ESSID1. En las versiones reportadas de H298A y H108N, esto significa que el router divulga la contraseña de administrador activa y la PSK de WLAN directamente a un llamante no autenticado.

El material local de PoC también incluye una solicitud complementaria a wizard_page/wizard_overETHfail_set_lua.lua, que expone el número de serie en una salida estructurada. Algunas variantes del mismo modelo supuestamente filtraron un conjunto reducido de identificadores en lugar de la combinación completa de contraseña y PSK, pero el límite de autenticación todavía falló en la misma dirección.

Estado del parche

A fecha de 2026-05-18, el registro público muestra que CVE-2026-34474 fue publicado el 2026-05-06. La posición declarada de ZTE en la correspondencia de 2026 fue que los productos afectados habían sido descontinuados en 2022 y 2023, y declinó la asignación de CVE por parte del proveedor en base a eso.

Dispositivos afectados

  • ZXHN H298A 1.1
  • ZXHN H108N 2.6

Causa raíz

La evidencia actualmente conservada respalda la siguiente cadena:

  1. Un cliente no autenticado solicita GET /getpage.lua?pid=1000&ETHCheat=1.
  2. El router devuelve campos HTML que contienen credenciales en el cuerpo de la respuesta.
  3. El script de extracción lee la contraseña de administrador, el ESSID y la PSK de WLAN directamente del marcado devuelto.
  4. Un endpoint relacionado del asistente también expone información de serie.

Es por esto que el problema pasa de una divulgación de información a un compromiso práctico: la propia interfaz de administración devuelve los secretos activos que un atacante necesita para el acceso de administrador y Wi-Fi.

Estructura del repositorio

  • index.html: artículo público principal
  • assets/: CSS y JavaScript de la página
  • images/: capturas de pantalla locales y arte de publicación sanitizado
  • poc/: scripts de extracción y notas de validación

Referencias públicas

  • Registro CVE: https://www.cve.org/CVERecord?id=CVE-2026-34474
  • NVD: https://nvd.nist.gov/vuln/detail/CVE-2026-34474
  • Aviso público Gist: https://gist.github.com/minanagehsalalma/7a8516b9b00d0008f2f25750320560c9
  • Aviso de fin de vida útil de ZTE: https://support.zte.com.cn/support/news/NewsDetail.aspx?newsId=1018804
  • Aviso de fin de vida útil de ZTE: https://support.zte.com.cn/support/news/NewsDetail.aspx?newsId=1022344

Cronología

  • 2024-05-02: informe original enviado a ZTE PSIRT
  • 2024-05-06: ZTE acusó recibo
  • 2024-05-08: ZTE verificó el problema y mencionó los anuncios de fin de vida útil
  • 2026-01-17: solicitud de servicio MITRE 1980204 abierta con el paquete H298A / H108N
  • 2026-02-02: ZTE declinó la asignación de CVE por parte del proveedor debido a la descontinuación del producto
  • 2026-03-27: MITRE asignó CVE-2026-34474
  • 2026-03-30: referencia pública enviada a MITRE y seguimiento abierto bajo la solicitud de servicio 2016046
  • 2026-05-06: CVE-2026-34474 publicado en cve.org

Notas

La evidencia técnica más sólida actual en este repositorio es el comportamiento de respuesta conservado y los nombres de campo extraídos del marcado devuelto. Recuperar la implementación exacta del lado del servidor para la rama ETHCheat sigue siendo una línea de ingeniería inversa abierta.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    597
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    396
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    274
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    260

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




