

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
cve-2026-34472-auth-bypass-zte-h188a-router — Desglose técnico de CVE-2026-34472, un bypass de autenticación mediante credenciales filtradas que afecta a los routers ZTE H188A. | Kitploit
Herramientas/GitHubGitHub/minanagehsalalma/cve-2026-34472-auth-bypass-zte-h188a-router
Seguridad IoTAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónAutenticación
GitHubminanagehsalalma/cve-2026-34472-auth-bypass-zte-h188a-router

cve-2026-34472-auth-bypass-zte-h188a-router

Compartir

Desglose técnico de CVE-2026-34472, un bypass de autenticación mediante credenciales filtradas que afecta a los routers ZTE H188A.

Ver RepositorioSitio web
1144hace 6 mesesAún no revisado

CVE-2026-34472

Desglose técnico de CVE-2026-34472, un bypass de autenticación mediante credenciales filtradas que afecta al firmware ZTE ZXHN H188A V6.
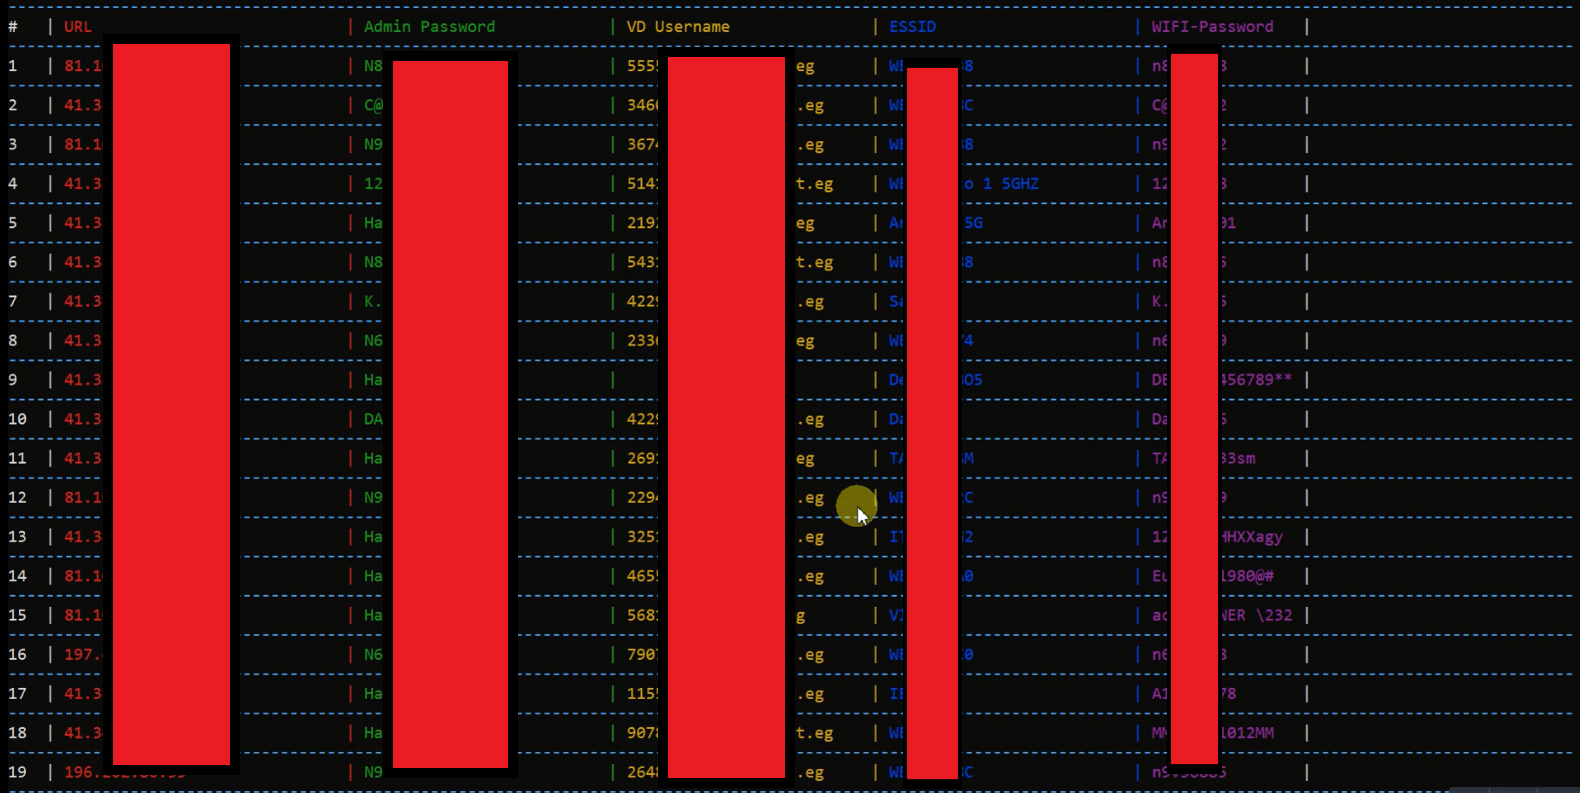
CVE-2026-34472 validation overview

Resumen

En las versiones H188A V6 probadas, las solicitudes no autenticadas a la ruta raíz pueden alcanzar los manejadores del asistente previos al inicio de sesión y divulgar datos sensibles, entre ellos:

  • PSK de WLAN
  • SSID
  • nombres de usuario PPPoE
  • la contraseña Wi-Fi que luego se reutiliza como contraseña de administrador predeterminada tras convertirla a mayúsculas

Por eso el problema deriva en un bypass de autenticación en lugar de quedarse en la divulgación: en este router, la contraseña Wi-Fi filtrada se convierte en la contraseña de administrador predeterminada una vez puesta en mayúsculas. La fuga cruza la frontera de autenticación al exponer el secreto exacto que el router espera más tarde para el acceso autorizado.

La causa raíz decompilada es más amplia: el enrutamiento de la ruta raíz confía en los valores _type y _tag controlados por el atacante, y la compuerta QuickSetupEnable solo se ejecuta en la ruta de respaldo utilizada cuando _type está ausente. Esto hace que la familia de manejadores del asistente previos al inicio de sesión sea accesible en casos en los que no debería serlo.

En el momento del informe original, aproximadamente 500 interfaces de router H188A expuestas públicamente eran accesibles desde Internet.

Estado del parche

A fecha de 2026-05-18, no pude encontrar un aviso público de ZTE ni una versión de firmware corregida para CVE-2026-34472. El registro público sigue consistiendo en las entradas CVE/NVD y las referencias de divulgación.

Firmware afectado

  • ZXHN H188A V6.0.10P2_TE
  • ZXHN H188A V6.0.10P3N3_TE

Causa raíz

La cadena vulnerable que se muestra en el análisis local es:

  1. router_logic_impl.lua acepta _type y _tag directamente para solicitudes de ruta vacía.
  2. urlpath_2type_modifier.lua solo aplica QuickSetupEnable cuando falta _type.
  3. Tedata_notLogin_wizard_page_manage.lua carga el archivo de datos del asistente solicitado para usuarios no autenticados.
  4. Los manejadores del asistente exponen entonces acciones de lectura que contienen credenciales, como getPassword, wlan_get y ppp_get.

La credencial Wi-Fi devuelta es lo que convierte la fuga en un bypass de autenticación en la ruta H188A validada, porque ese mismo valor se convierte en la contraseña de administrador predeterminada tras ponerla en mayúsculas. Los secretos WLAN y PPPoE también importan porque extienden el impacto más allá del panel web y hasta el acceso a la red.

La misma familia de manejadores también contiene rutas de escritura que usan cmapi.setinst, por lo que el fallo de autorización subyacente es mayor que un único endpoint con fugas.

Estructura del repositorio

  • index.html: informe público principal
  • assets/: CSS y JS de la página
  • images/: capturas de pantalla censuradas usadas en el informe
  • poc/: notas públicas del PoC y un script de extracción limpio

Referencias públicas

  • CVE Record: https://www.cve.org/CVERecord?id=CVE-2026-34472
  • NVD: https://nvd.nist.gov/vuln/detail/CVE-2026-34472
  • Public disclosure Gist: https://gist.github.com/minanagehsalalma/7a8516b9b00d0008f2f25750320560c9
  • ZTE PSIRT contact page: https://www.zte.com.cn/china/about/trust-center/ztepsirt.html

Cronología

  • 2024-04-26 a 2024-05-02: se crearon capturas de pantalla de validación local y artefactos del PoC
  • 2024-05: informe original enviado a ZTE PSIRT
  • 2024-05-10: el registro posterior de escalamiento a MITRE indica que ZTE dejó de responder después de este punto
  • 2026-01-17: paquete de evidencia escalado a MITRE
  • 2026-02-02: ZTE PSIRT rechazó explícitamente la asignación
  • 2026-03-27: MITRE asignó CVE-2026-34472
  • 2026-03-30: referencia de divulgación pública enviada


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    411
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    275

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →



