
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-32463 — Escalada de privilegios local a root mediante Sudo chroot en Linux | Kitploit

Herramientas/GitHubGitHub/mgunturg/cve-2025-32463
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónPost-ExplotaciónPruebas de PenetraciónRed Teaming
GitHubmgunturg/cve-2025-32463

CVE-2025-32463

Escalada de privilegios local a root mediante Sudo chroot en Linux

Ver Repositorio
26hace 1 añoAún no revisado
Compartir

CVE-2025-32463

Escalada de privilegios locales a root mediante sudo chroot en Linux.

¿Qué es esto?

Para leer la noticia, aquí:

  • https://www.helpnetsecurity.com/2025/07/01/sudo-local-privilege-escalation-vulnerabilities-fixed-cve-2025-32462-cve-2025-32463/

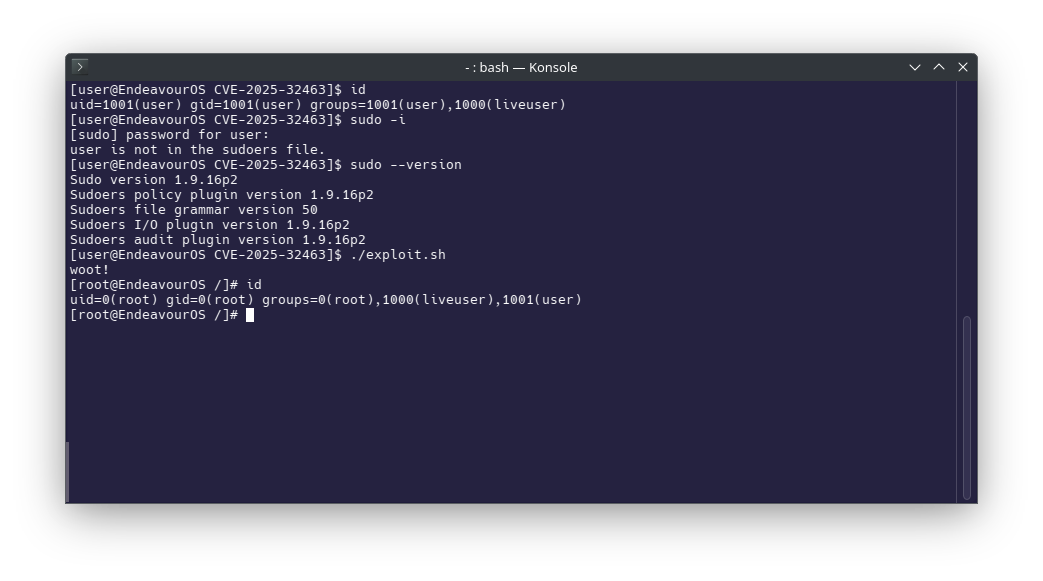
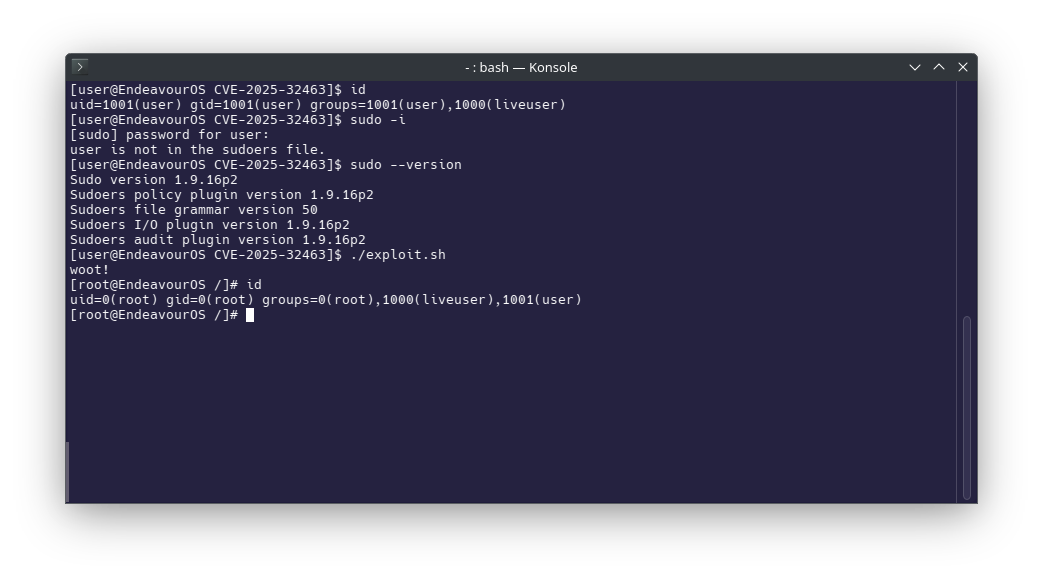
TL;DR y CMIIW Entonces, sudo es un comando para ejecutar un comando como administrador/root. Un usuario puede ejecutar sudo si pertenece al grupo sudoers. Pero hay un error en el binario sudo que permite a un usuario normal sin permiso ejecutar sudo y cambiar de usuario a root.

El error está en la opción de comando sudo --chroot. Este chroot permite ejecutar un comando en un directorio temporal. El problema es que sudo verifica el archivo de configuración dentro de ese directorio temporal, antes de comprobar si el usuario puede ejecutar sudo o no.

Si de alguna manera podemos editar este archivo de configuración y redirigirlo a un código modificado para obtener acceso root, podemos conseguir acceso root sin necesidad de autenticación ni estar registrado como sudoer. Porque en el proceso, para obtener esa información, el sistema ejecuta el comando como root (temporalmente).

¿Qué archivo de configuración es? /etc/nsswithc.conf. Este archivo de configuración lo usa el sistema para saber, por ejemplo, a qué grupo pertenece un usuario, etc. Dentro del archivo nsswitch se ve más o menos así:

<database> <source1> <source2> ... <sourcen>

passwd  files systemd
group   files systemd
shadow  files
gshadow files
...

¡Nah! Si la fuente de datos utilizada es files, nss llamará a una biblioteca llamada libnss_files.so.2. Este archivo contiene código C, y si lo editamos, es muy probable que podamos obtener acceso root. Porque el sistema lo ejecuta como root aunque el comando no lo ejecute un usuario sudoer. Se puede ver en el archivo exploit.sh

En resumen:

  • Crear un archivo de configuración falso, /etc/nsswitch.conf, en una carpeta que controlamos.

  • Usar chroot para redirigir sudo a esa carpeta.
  • Hacer que sudo cargue una biblioteca con código infiltrado para obtener acceso root.

POC

POC

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    600
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    391
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    292
  • 6

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





