
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
illusion-rs — Rusty Hypervisor - Hipervisor Tipo-1 Blue Pill UEFI de Windows en Rust (Nombre en clave: Illusion) | Kitploit
Herramientas/GitHubGitHub/memn0ps/illusion-rs
Herramientas DefensivasForensia de MemoriaMecanismos de PersistenciaIngeniería InversaVirtualización de SeguridadAnálisis de MalwareSeguridad de HardwareAnálisis de BinariosPapers e InvestigaciónRed TeamingArchived
41360hace 4 mesesRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
GitHub
memn0ps/illusion-rs

illusion-rs

Rusty Hypervisor - Hipervisor Tipo-1 Blue Pill UEFI de Windows en Rust (Nombre en clave: Illusion)

Ver RepositorioSitio web
Compartir

Windows UEFI Blue Pill Type-1 Hypervisor en Rust (Nombre en clave: Illusion)

License Issues Forks Stars

Blog: https://memn0ps.github.io/hypervisors-for-memory-introspection-and-reverse-engineering/

Un hypervisor de investigación tipo-1 basado en Rust, ligero, con seguridad de memoria y extremadamente rápido, con hooks para Intel VT-x, enfocado en estudiar los conceptos fundamentales de la virtualización.

Nota: El hypervisor Illusion (Windows UEFI Blue Pill Type-1 Hypervisor en Rust) es más estable, soporta más características y en general está mejor diseñado. El hypervisor Matrix (Windows Kernel Blue Pill Type-2 Hypervisor en Rust) es una versión más antigua y experimental, y no está destinado para uso en producción. Ambos proyectos sirven como plantillas para ayudar a las personas a comenzar con el desarrollo de hypervisores en Rust.

Descripción

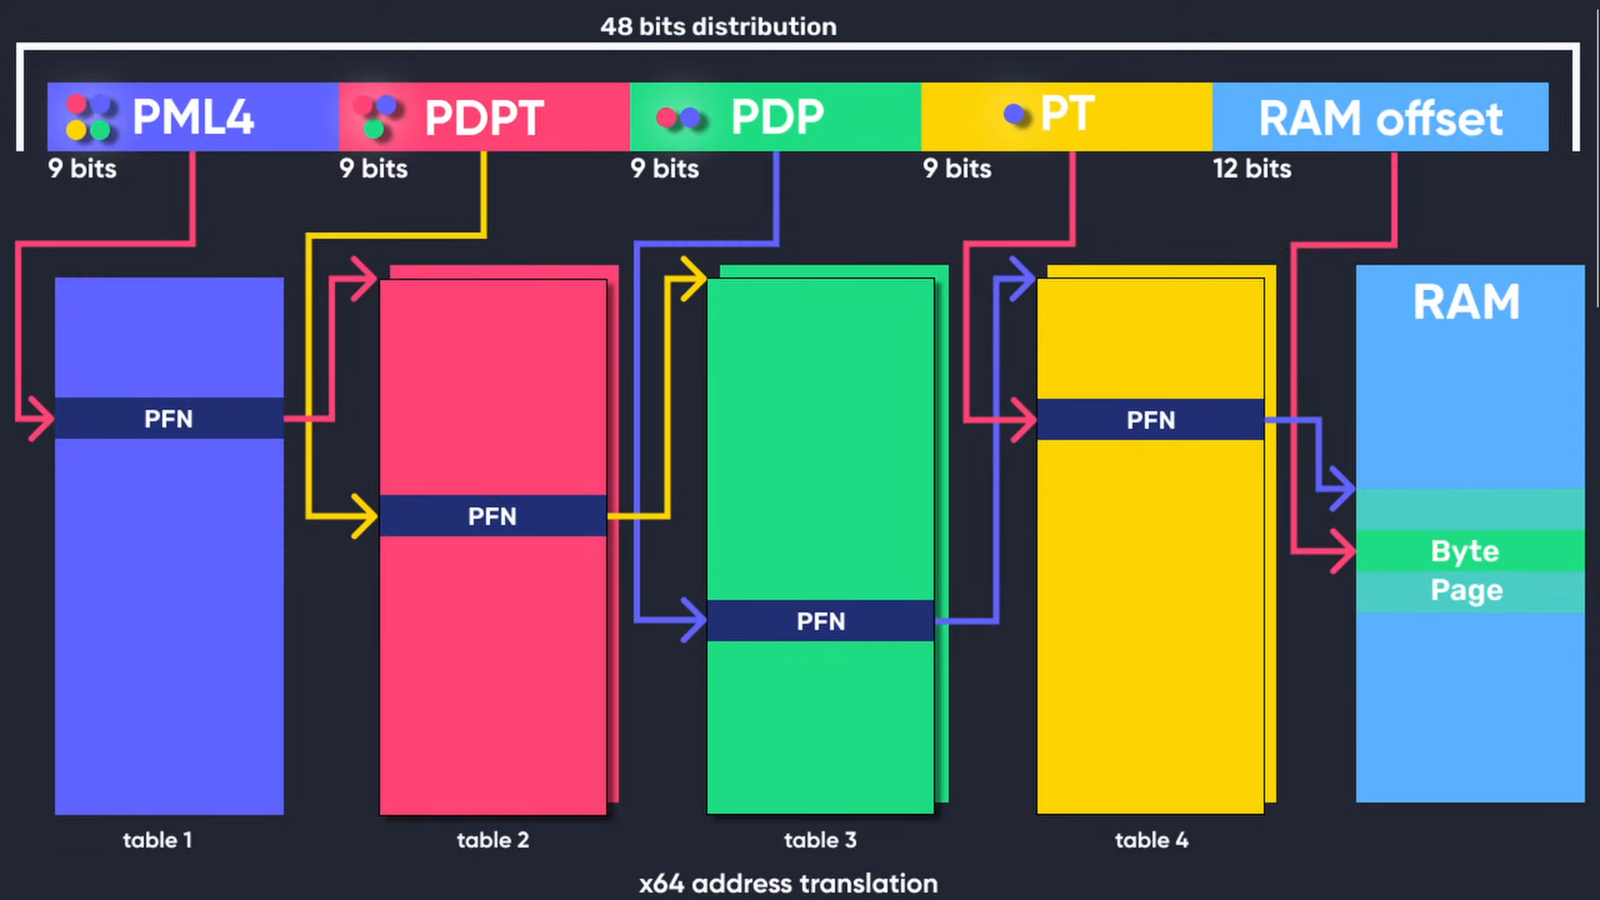
Paginación: Traducción de direcciones virtuales x64 a direcciones físicas

Este diagrama ilustra el mecanismo de traducción de direcciones virtuales x64 a direcciones físicas en los sistemas de paginación tradicionales. En la arquitectura x64, esta traducción involucra cuatro niveles de tablas de páginas: PML4, PDPT, PDT y PT (Page Map Level 4, Page Directory Pointer Table, Page Directory Table y Page Table). Cada nivel utiliza 9 bits de la dirección virtual para indexar al siguiente nivel, apuntando finalmente a una dirección física específica en la RAM. Este proceso es gestionado por el sistema operativo y la Unidad de Gestión de Memoria (MMU), que traduce las direcciones virtuales utilizadas por el software en direcciones físicas utilizadas por el hardware.
x64 Virtual Address Translation
Figura 1: Traducción de direcciones virtuales x64 (Créditos completos: Guided Hacking)

Tablas de Páginas Extendidas (EPT): Traducción de Direcciones de Segundo Nivel (SLAT)

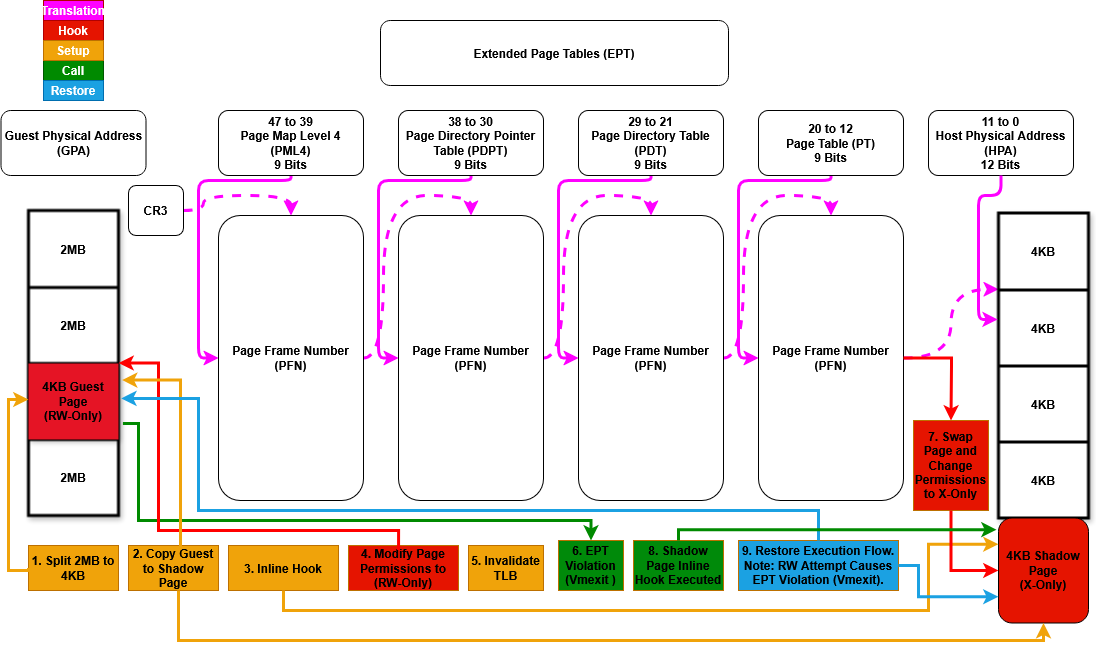
Las Tablas de Páginas Extendidas (EPT) son una característica de las tecnologías de virtualización asistidas por hardware como Intel VT-x y las Nested Page Tables (NPT) de AMD-V. EPT implementa la Traducción de Direcciones de Segundo Nivel (SLAT), diseñada específicamente para entornos virtualizados. Mientras que la paginación tradicional traduce direcciones virtuales a direcciones físicas dentro del sistema operativo invitado, EPT añade una capa adicional al traducir direcciones físicas del invitado (utilizadas por el sistema operativo invitado) a direcciones físicas del host (utilizadas por el hypervisor). Esta segunda capa de traducción es gestionada por el hypervisor, permitiendo a los sistemas operativos invitados gestionar sus propias tablas de páginas de forma independiente. SLAT mejora el rendimiento al minimizar la necesidad de VM exits durante las operaciones de memoria, lo que reduce la sobrecarga y mejora la eficiencia de la virtualización.

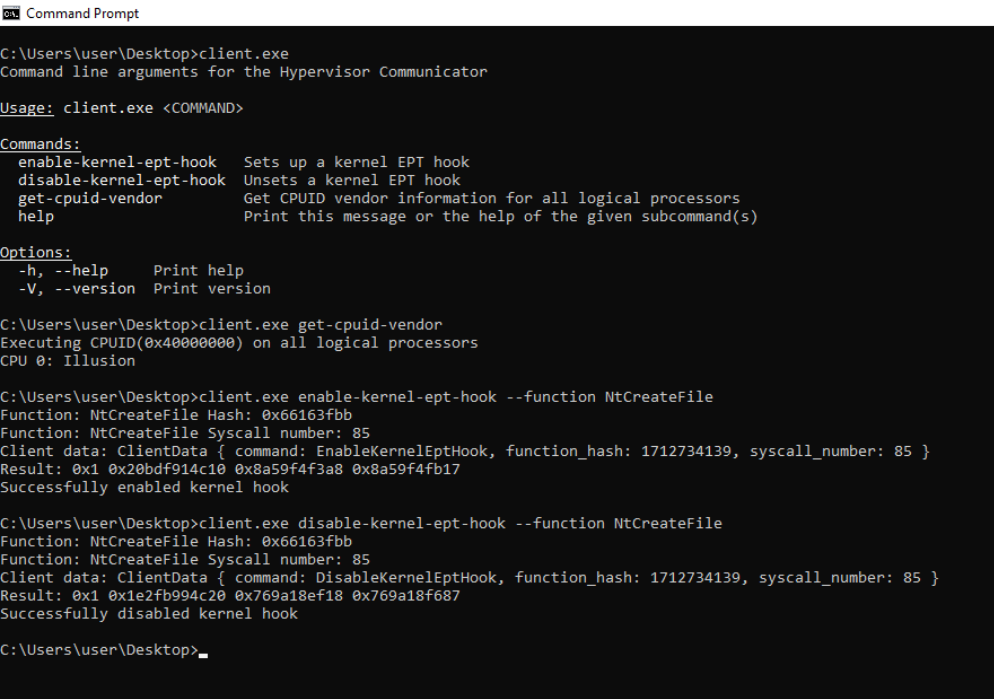
El diagrama a continuación demuestra cómo implementar hooks EPT ocultos en el Windows UEFI Blue Pill Type-1 Hypervisor (Nombre en clave: Illusion) escrito en Rust.
EPT Hooks
Figura 2: Hooks de Tablas de Páginas Extendidas (EPT) (Illusion)

Características

Características Compatibles con PatchGuard

  • ✅ Hooks de llamadas al sistema (Syscall) ocultos mediante la System Service Descriptor Table (SSDT).
  • ✅ Hooks inline de kernel ocultos.
  • ✅ Hooks de Registros Específicos del Modelo (MSR) ocultos.

Características Específicas del Procesador

  • ✅ Tablas de Páginas Extendidas (EPT).
  • ✅ Registros de Rango de Tipo de Memoria (MTRRs).
  • ❌ Intel Processor Trace (PT).

Características Compatibles con Microsoft Hyper-V

  • ❌ Soporte para ejecutarse como hypervisor anidado bajo Microsoft Hyper-V (Tipo-2) con Virtualization Based Security (VBS) habilitado.
  • ❌ Soporte para ejecutarse como hypervisor primario sobre Microsoft Hyper-V (Tipo-1) con Virtualization Based Security (VBS) habilitado.

Manejo de VM Exit

  • ✅ Manejo de VM Exit: ExceptionOrNmi (#GP, #PF, #BP, #UD) (0), InitSignal (3), StartupIpi (4), Cpuid (10), Getsec (11), Hlt (12), Invd (13), Vmcall (18), Vmclear (19), Vmlaunch (20), Vmptrld (21), Vmptrst (22), Vmresume (24), Vmxon (27), Vmxoff (26), ControlRegisterAccesses (28), Rdmsr (31), Wrmsr (32), MonitorTrapFlag (37), Rdtsc (49), EptViolation (48), EptMisconfiguration (50), Invept (53), Invvpid (55), Xsetbv (55).

Detección de Hypervisor

  • ✅ Ocultar la memoria del hypervisor del invitado usando EPT (redirigir la memoria del invitado que apunta a la memoria del host a una página ficticia llena de 0xFFs).
  • ✅ Bypass de detección de hypervisor basado en tablas de páginas personalizadas (proporciona aislamiento y seguridad del invitado, incluyendo el trashing de CR3).
  • ✅ Bypass de detección de hypervisor basado en GDT e IDT personalizados (garantiza aislamiento y seguridad del invitado).
  • ✅ Bypass de detección de hypervisor basado en CPUID (desactivar HypervisorPresent y eliminar la firma del ID del proveedor para Feature Information y Hypervisor Vendor).
  • ✅ Bypass de detección de hypervisor basado en MSR (inyectar #GP para vmexits de MSR de Hyper-V inválidos, no soportados y reservados).
  • ✅ Bypass de detección de hypervisor basado en CR (shadow de CR0 y CR4 para ocultar bits específicos del hypervisor).
  • ✅ Bypass de detección de hypervisor basado en XSETBV (inyectar #GP para vmexits de XSETBV inválidos o no soportados).
  • ✅ Bypass de detección de hypervisor basado en VMCALL (inyectar #GP para vmexits de VMCALL inválidos o no soportados).
  • ✅ Bypass de detección de hypervisor basado en ExceptionOrNMI (inyectar #GP, #PF, #BP, #UD para vmexits de excepciones específicas).
  • ✅ Vmexits incondicionales (inyectar #UD para vmexits incondicionales, pero para Vmxon, inyectar #UD si no contiene VMXE; de lo contrario, inyectar #GP si contiene VMXE).
  • ❌ Bypass de detección de hypervisor basado en EPT (verificación de escritura, verificación de temporización y verificación de hilos).
  • ❌ Bypass de detección de hypervisor basado en RDTSC.
  • ✅ Eliminar la memoria del hypervisor del mapa/tabla de memoria UEFI (identificar las regiones de memoria ocupadas por el hypervisor y modificar el mapa de memoria UEFI para marcar esas regiones como UNUSABLE).

Aislamiento y Seguridad

  • ✅ Implementaciones personalizadas de la Global Descriptor Table (GDT), la Interrupt Descriptor Table (IDT) y las Tablas de Páginas para mejorar la seguridad y el aislamiento del hypervisor.

Hardware Soportado

  • ✅ Procesadores Intel con soporte de VT-x y Tablas de Páginas Extendidas (EPT).
  • ❌ Procesadores AMD con soporte de AMD-V (SVM) y Nested Page Tables (NPT).

Plataformas Soportadas

  • ✅ Windows 10 - Windows 11, solo x64.

Instalación

Descargar herramienta