 melonattacker/logira
Auditoría de tiempo de ejecución a nivel de sistema operativo para automatización impredecible.

Auditoría en tiempo de ejecución a nivel de SO para automatización impredecible.
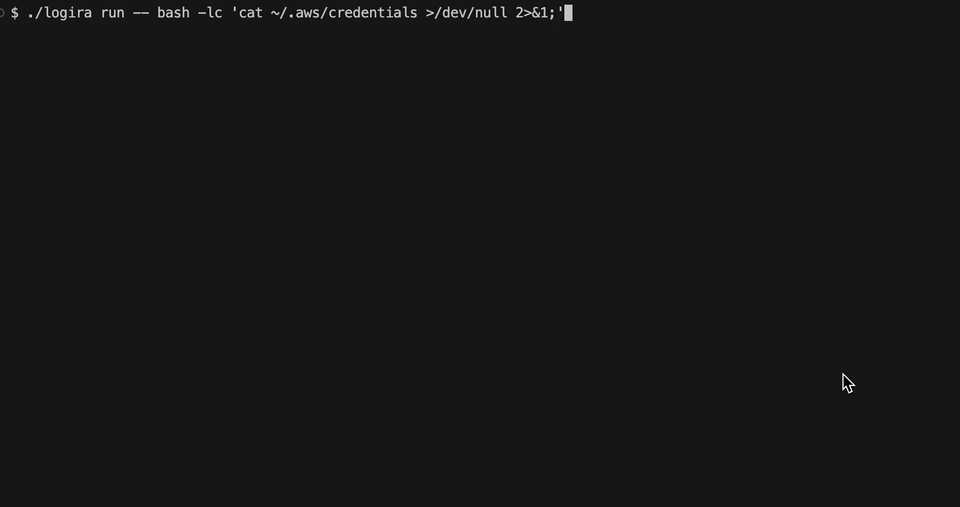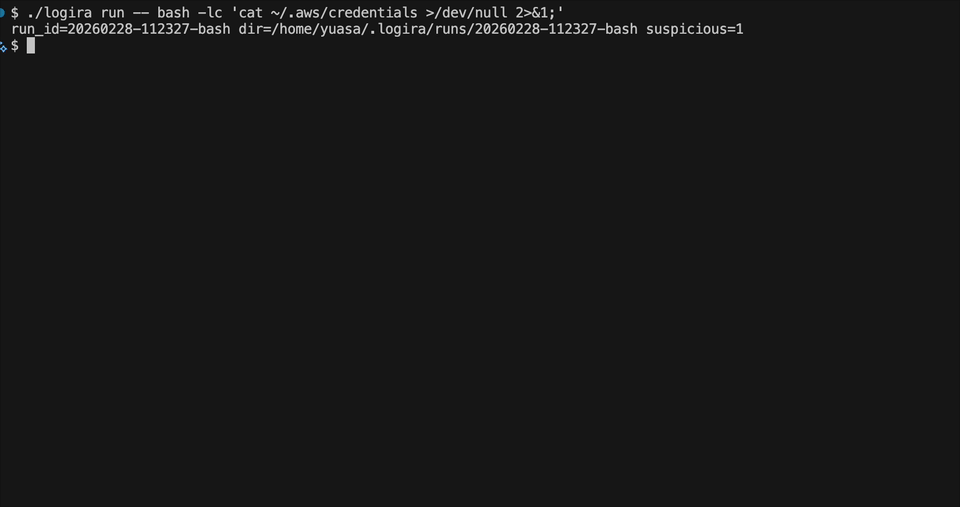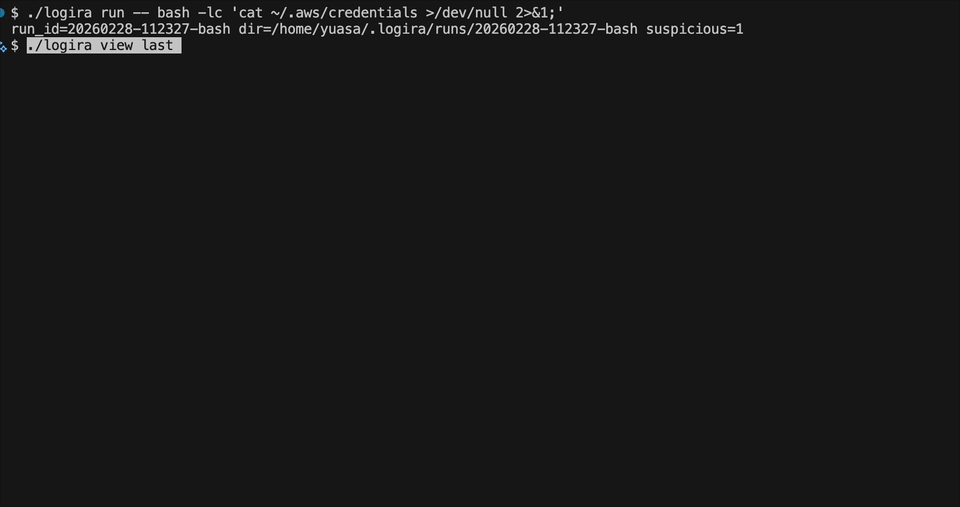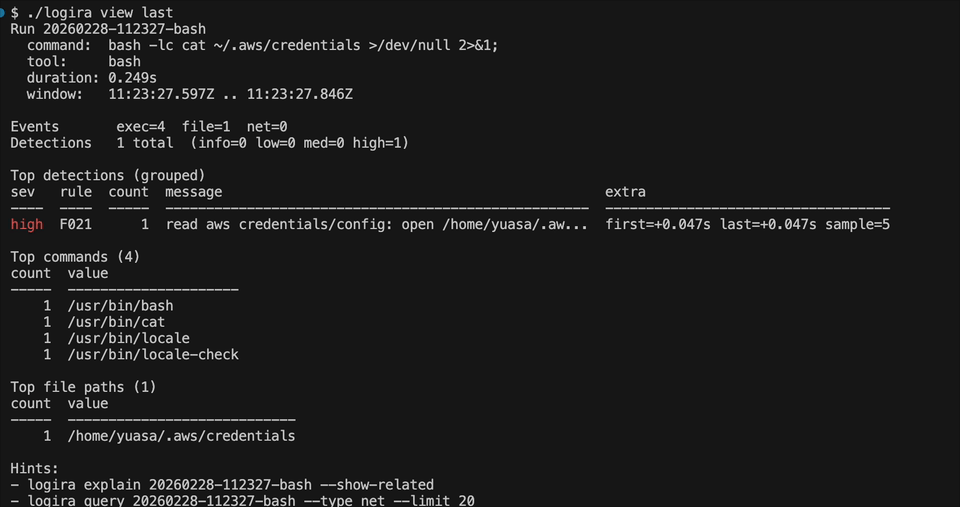
logira es una CLI de Linux de solo observación que registra eventos de tiempo de ejecución exec, file y net mediante eBPF. Te ayuda a ver qué ocurrió realmente durante las ejecuciones de agentes de IA y otras formas de automatización, con almacenamiento local por ejecución para auditoría, revisión posterior a la ejecución, búsqueda y triaje de detecciones.
codex --yolo o claude --dangerously-skip-permissions).logira incluye un conjunto de reglas predeterminadas de solo observación y con criterio propio, orientado a auditar ejecuciones de agentes de IA.
También puedes añadir tus propias reglas YAML por ejecución con logira run --rules <file>.
~/.ssh, ~/.aws, configuración de kube/gcloud/docker, .netrc, .git-credentials, credenciales de registro..netrc, .git-credentials./etc, unidades de systemd, cron, entradas de inicio automático del usuario, archivos de inicio del shell./tmp, /dev/shm, /var/tmp.curl|sh, wget|sh, herramientas y flags de tunneling/reverse shell, decodificación base64 con indicios de shell.rm -rf, git clean -fdx, find -delete, mkfs, terraform destroy y comandos similares.Opción 1. Instalar mediante el script de conveniencia:
curl -fsSL https://raw.githubusercontent.com/melonattacker/logira/main/install.sh | sudo bash
Opción 2. Instalación manual desde un tarball de release:
tar -xzf logira_vX.Y.Z_linux-<arch>.tar.gz
cd logira_vX.Y.Z_linux-<arch>
sudo ./install-local.sh
Después de reinstalar / actualizar:
install.sh ejecuta systemctl enable --now).logirad para asegurarte de que el nuevo binario esté en ejecución.sudo systemctl daemon-reload
sudo systemctl restart logirad.service
sudo systemctl status logirad.service --no-pager
Compilar:
make build
Inicie el daemon raíz (necesario para el trazado):
sudo ./logirad
Para ejecutar el daemon root en segundo plano, instala el archivo de unidad desde packaging/systemd/logirad.service.
# 1) Generate eBPF objects (only needed if missing)
make generate

# 2) Install the systemd unit
sudo install -D -m 0644 packaging/systemd/logirad.service /etc/systemd/system/logirad.service

# 3) Install the daemon binary (unit defaults to /usr/local/bin/logirad)
sudo install -m 0755 ./logirad /usr/local/bin/logirad

# 4) (Recommended) Point systemd at the eBPF .o files via an environment file.
# This avoids relying on the service working directory.
sudo mkdir -p /etc/logira
sudo tee /etc/logira/logirad.env >/dev/null <<'EOF'
LOGIRA_EXEC_BPF_OBJ=/absolute/path/to/collector/linux/exec/trace_bpfel.o
LOGIRA_NET_BPF_OBJ=/absolute/path/to/collector/linux/net/trace_bpfel.o
LOGIRA_FILE_BPF_OBJ=/absolute/path/to/collector/linux/filetrace/trace_bpfel.o
EOF

# 5) Enable + start
sudo systemctl daemon-reload
sudo systemctl enable --now logirad

# Follow logs
sudo journalctl -u logirad -f

# Check status
systemctl status logirad --no-pager

# Stop + disable
sudo systemctl stop logirad
sudo systemctl disable --now logirad
Ejecuta un agente bajo auditoría como tu usuario normal (los eventos se guardan automáticamente):
./logira run -- bash -lc 'echo hi > x.txt; curl -s https://example.com >/dev/null'
./logira run --rules ./my-rules.yaml -- bash -lc 'cat ~/.aws/credentials >/dev/null'
Ejecutar Codex CLI:
./logira run -- codex --yolo "Update the README to be clearer and add examples."
Ejecutar Claude Code CLI:
./logira run -- claude --dangerously-skip-permissions "Find and fix flaky tests."
Listar ejecuciones:
./logira runs
Ver y explicar la última ejecución:
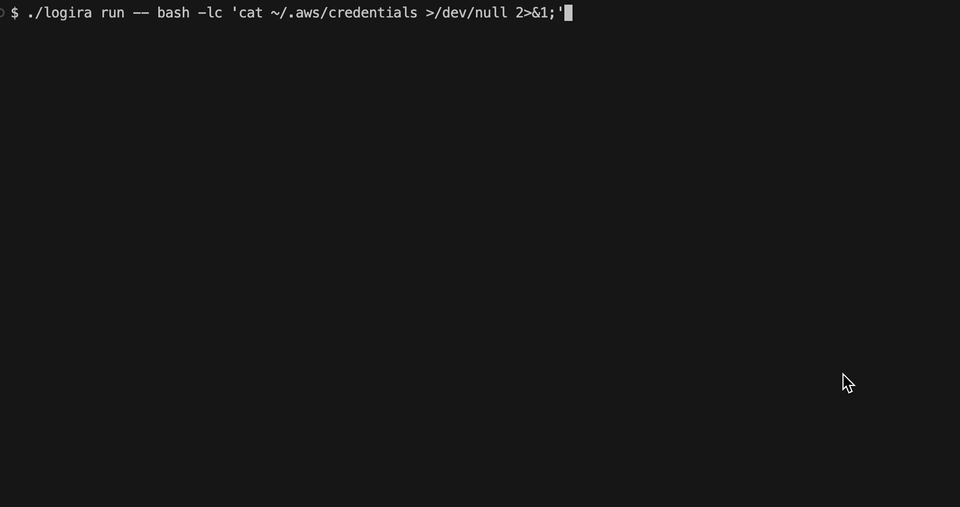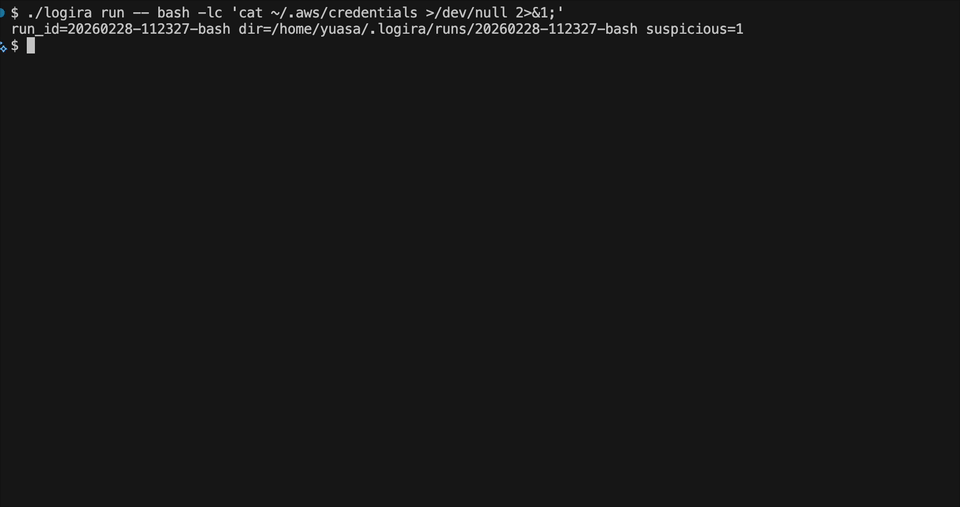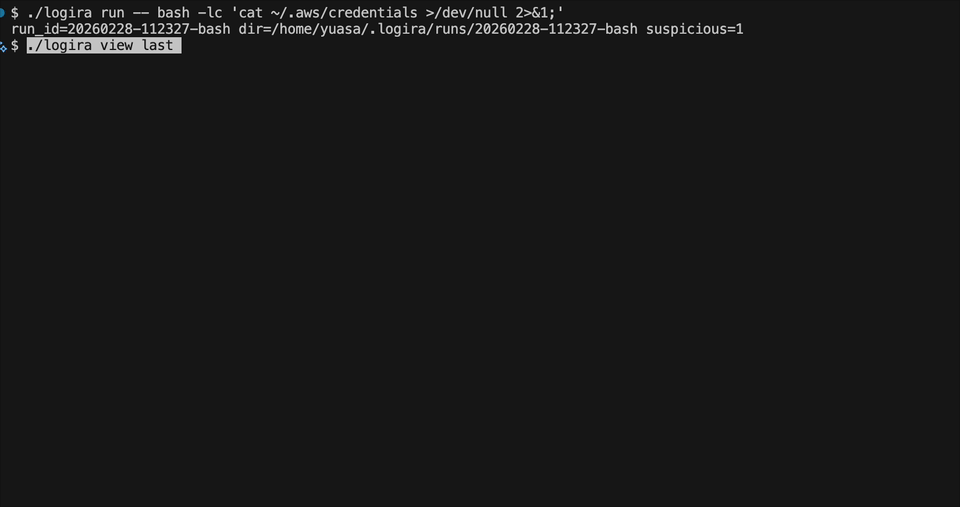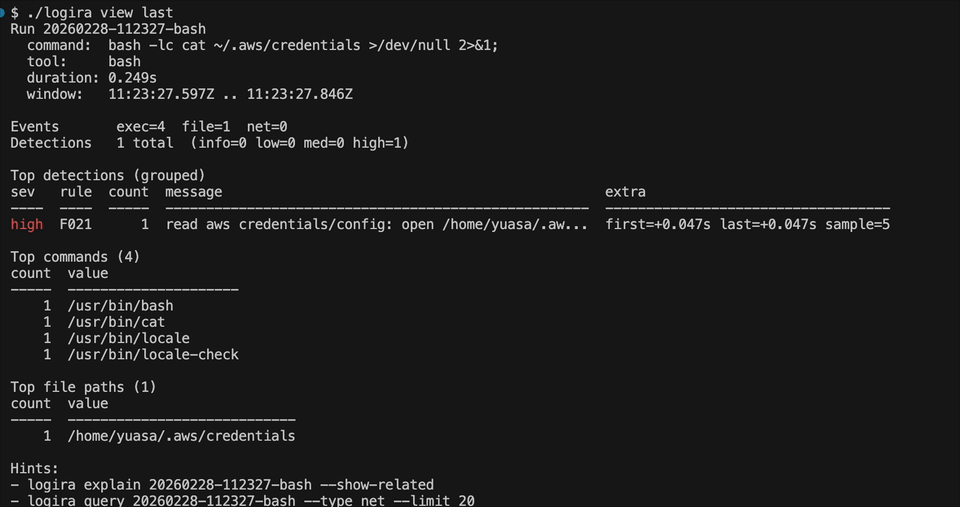
./logira view last
./logira view last --ts both
./logira view last --color always
./logira explain last
./logira explain last --show-related
./logira explain last --drill 35
./logira report last
./logira report last --exec-seq 12
Consultar eventos:
./logira query last --type detection
./logira query last --type net --dest 140.82.121.4:443
./logira query last --related-to-detections --type net
./logira query last --contains curl
logira run -- <command...>: ejecuta un comando bajo auditoría y guarda automáticamente una nueva ejecuciónlogira runs: lista las ejecuciones guardadaslogira view [last|<run-id>]: panel de la ejecución (usa --raw para el texto heredado)logira query [last|<run-id>] [filters...]: busca eventos con salida de tabla específica por tipologira explain [last|<run-id>]: detecciones agrupadas por defecto (--show-related, --drill)logira episode [last|<run-id>] --exec-seq <seq> [--json]: reconstruye un linaje de ejecución observadologira report [last|<run-id>] [--exec-seq <seq>]: genera un informe de auditoría HTML independiente y sin conexiónUna ejecución contiene las observaciones retenidas de la sesión de captura. Un grafo de procesos reconstruye las identidades y relaciones de tareas observadas dentro de esa ejecución. Un episodio de ejecución selecciona una ejecución (exec) y sigue sus descendientes observados, incluidas las tareas solo de bifurcación (fork) y los reemplazos posteriores de ejecutables.
./logira query last --type exec
./logira episode last --exec-seq 12
./logira episode last --exec-seq 12 --json






